Migrar a la nube ya no es cosa de grandes empresas: en 2025 pagaban servicios cloud el 52,7 % de las empresas de la UE y el 44,3 % de las españolas de 10 o más empleados. Lo que separa una buena migración de una mala no es dar el paso, sino cómo se da: las organizaciones calculan que desperdician el 29 % de lo que gastan en infraestructura y plataforma cloud.
Esta guía explica, sin casarse con ningún proveedor, cómo planificar una migración a la nube en España: qué estrategia elegir para cada aplicación, cómo hacerlo paso a paso, cuánto cuesta y cómo controlarlo, qué cambia en seguridad y qué exigen el RGPD, el Data Act, el ENS, DORA y NIS2. Con datos oficiales de 2025 y 2026 y una checklist final.
La migración a la nube en 60 segundos
Qué es: trasladar aplicaciones, datos e infraestructura desde tus servidores (on-premise) o un hosting tradicional a servicios de un proveedor cloud, o de una nube a otra.
No es todo o nada: el 73 % de las organizaciones usa nube híbrida, según Flexera. Lo normal es combinar entorno propio, nube pública y SaaS.
Cada aplicación tiene su estrategia: retirar, retener, rehospedar (lift and shift), reubicar, replataformar, recomprar o refactorizar. Son las «7 R».
El ahorro no llega solo: sin gobierno de costes (FinOps), la nube puede salir más cara que tu CPD.
La seguridad es compartida: el proveedor protege la infraestructura; tus datos, identidades y configuraciones siguen siendo cosa tuya.
La normativa viaja contigo: RGPD, Data Act, ENS si trabajas para la Administración, DORA en el sector financiero y NIS2.
Fecha clave, 12 de enero de 2027: termina el soporte extendido de Windows Server 2016 y los proveedores cloud ya no pueden cobrar por cambiar de proveedor en la UE.
Qué es la migración a la nube
La migración a la nube es el proceso de trasladar cargas de trabajo (aplicaciones, bases de datos, servidores, almacenamiento o puestos de trabajo) desde un centro de datos propio o un hosting tradicional a una plataforma cloud, o de una nube a otra. Puede ser tan sencilla como pasar el correo a un servicio en la nube o tan compleja como rediseñar un ERP para que use servicios gestionados.
No hay una única forma de hacerlo. Antes de mover nada conviene tener claras dos decisiones: dónde va a vivir cada carga (el modelo de despliegue) y qué parte de la tecnología quieres seguir gestionando tú (el modelo de servicio).
Nube pública, privada, híbrida y multicloud
Nube pública: infraestructura compartida de un proveedor (AWS, Microsoft Azure, Google Cloud, Oracle, IBM, OVHcloud…), con pago por uso y capacidad casi inmediata.
Nube privada: recursos dedicados a una sola organización, en su propio CPD o en el de un proveedor. Más control y aislamiento, menos elasticidad.
Nube híbrida: entorno propio o privado combinado con nube pública, conectados y gestionados de forma coordinada. Es el modelo más habitual.
Multicloud: varios proveedores de nube pública a la vez, por servicio, precio, resiliencia o requisitos regulatorios. Aporta flexibilidad, pero multiplica la complejidad de seguridad, costes y talento.
IaaS, PaaS y SaaS: qué gestionas tú y qué el proveedor
Modelo
Qué te da el proveedor
Qué sigues gestionando tú
Ejemplos
IaaS (infraestructura como servicio)
Servidores virtuales, almacenamiento y red
Sistema operativo, middleware, aplicaciones, datos, configuración y accesos
Amazon EC2, Azure Virtual Machines, Google Compute Engine
PaaS (plataforma como servicio)
Plataforma lista para desplegar: bases de datos gestionadas, entornos de ejecución, contenedores
Aplicaciones, datos, configuración y accesos
Azure App Service, Google Cloud Run, Amazon RDS
SaaS (software como servicio)
La aplicación completa, lista para usar
Datos, usuarios, permisos y configuración
Microsoft 365, Google Workspace, Salesforce
Cuanto más subes (de IaaS a SaaS), menos operas y menos controlas. Esa decisión condiciona los costes, la seguridad y la estrategia de migración de cada aplicación.
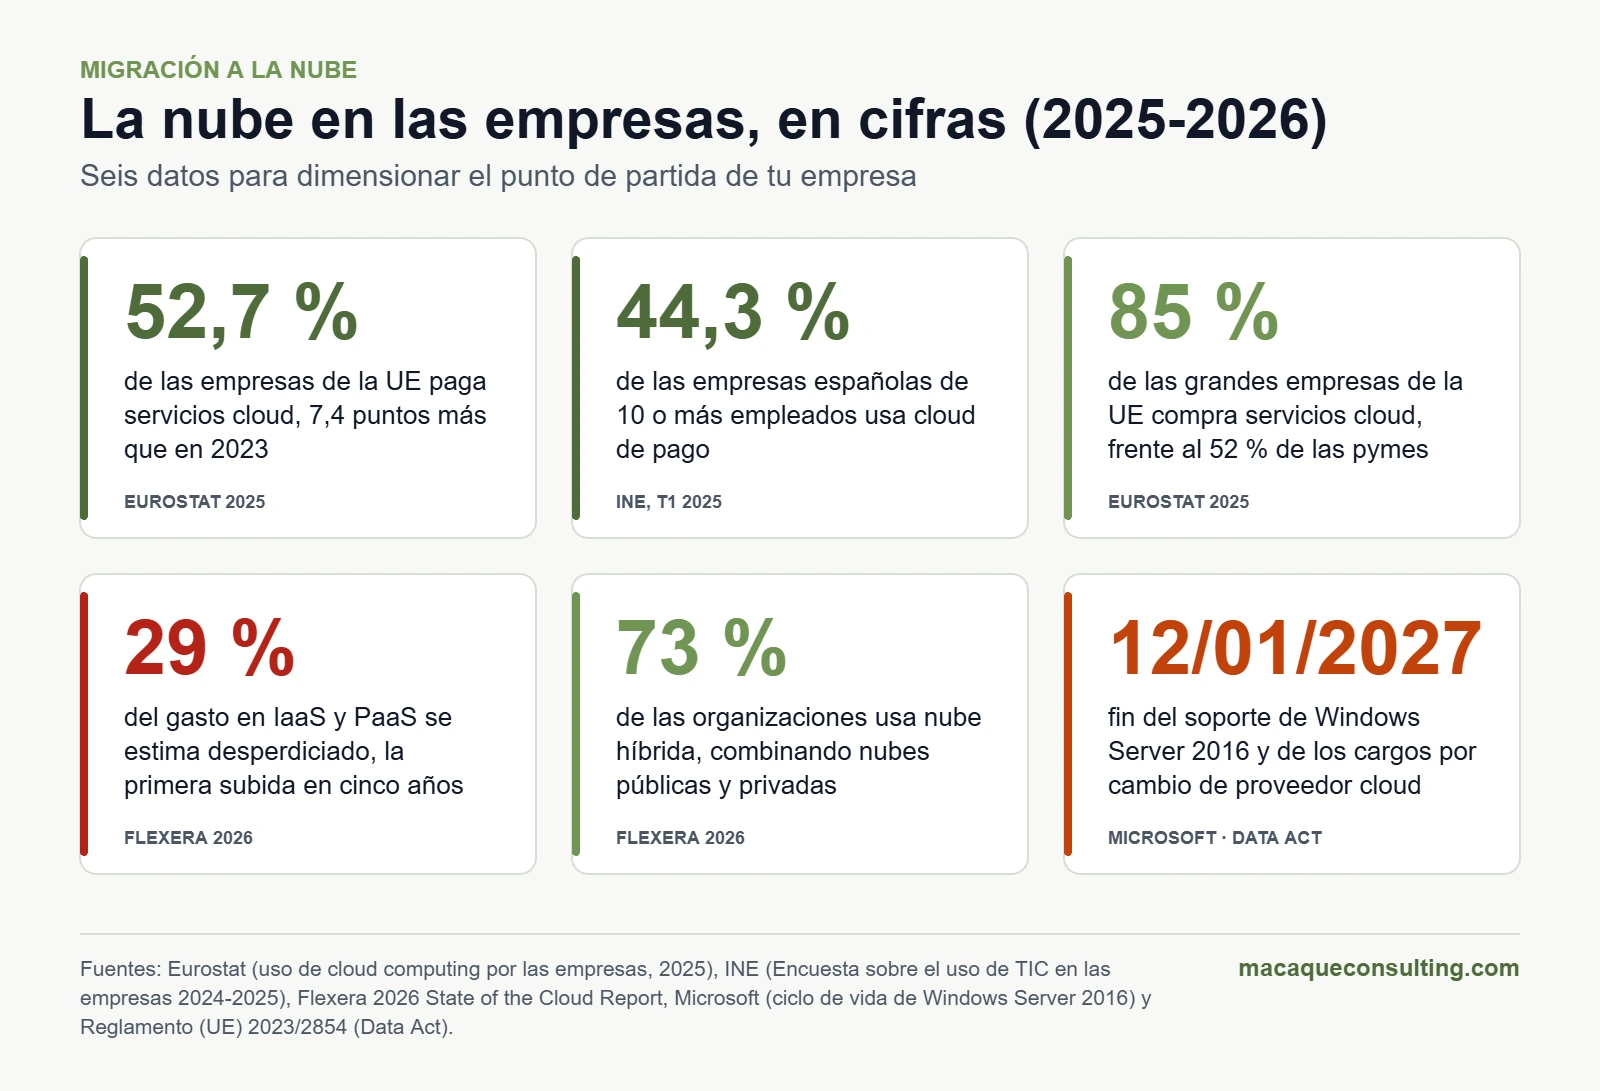
La migración a la nube en cifras (2025-2026)
Los datos oficiales confirman que la nube ya es mayoritaria en Europa, que España todavía va por detrás y que el gran reto no es adoptarla, sino gobernarla:
52,7 % de las empresas de la UE pagaba servicios cloud en 2025, 7,4 puntos más que en 2023. Los usos más comunes entre ellas: correo electrónico (85,2 %), software ofimático (71,7 %) y almacenamiento de ficheros (71,5 %) (Eurostat).
Brecha por tamaño: el 85 % de las grandes empresas de la UE compra servicios cloud, frente al 52 % de las pymes (Eurostat, datos de 2025).
España: el 44,3 % de las empresas de 10 o más empleados usaba cloud de pago en el primer trimestre de 2025, 6,6 puntos más que un año antes, con los servicios a la cabeza (48,7 %) (INE). La edición del INE publicada en octubre de 2026 sitúa el dato en el 39,4 %; para comparar con Europa usamos 2025, el último año con datos de Eurostat.
Gasto que se pierde: las organizaciones estiman que desperdician el 29 % de su gasto en IaaS y PaaS, la primera subida en cinco años (Flexera 2026, encuesta global a 753 responsables cloud).
El coste manda: el 85 % señala la gestión del gasto cloud como su principal reto y el 63 % ya tiene un equipo de FinOps (Flexera 2026).
Híbrido por defecto: el 73 % de las organizaciones usa nube híbrida (Flexera 2026).
La nube en las empresas, en cifras. Fuentes: Eurostat, INE, Flexera, Microsoft y Data Act.
Por qué migrar a la nube (y cuándo no)
Beneficios reales, cuando se hace bien
Elasticidad: pagas por la capacidad que usas y escalas en minutos, sin comprar hardware pensando en el pico del año.
Continuidad: regiones con varias zonas de disponibilidad, copias y recuperación ante desastres sin mantener un segundo CPD.
Seguridad de base: cifrado, gestión de identidades, parches de la plataforma y certificaciones que una pyme difícilmente puede replicar por su cuenta.
Velocidad: entornos listos en horas, no en semanas, y acceso a servicios de datos e inteligencia artificial (con las obligaciones del AI Act si los usas).
Menos inversión inicial: pasas de comprar equipos (CAPEX) a pagar un servicio (OPEX). La contrapartida es un gasto recurrente que hay que gobernar.
Por qué ahora: el calendario de 2027
Windows Server 2016 deja de recibir actualizaciones de seguridad el 12 de enero de 2027, cuando termina su soporte extendido. Las opciones: actualizar a una versión con soporte, pagar actualizaciones de seguridad extendidas (ESU) como puente durante un máximo de tres años, también contratables a través de Azure Arc, o aprovechar para migrar o modernizar esas cargas.
Data Act: desde el 12 de septiembre de 2025 puedes cambiar de proveedor cloud con un preaviso máximo de dos meses y una transición que, por regla general, no supera los 30 días. Hasta el 12 de enero de 2027 el proveedor solo puede cobrarte el coste directo del cambio; desde esa fecha no puede cobrarte por él, incluida la salida de datos (egress) asociada.
VMware: tras su compra por Broadcom, VMware eliminó las licencias perpetuas y pasó a suscripciones por paquetes. Si tu CPD funciona sobre VMware, la próxima renovación es un buen momento para comparar alternativas, incluida la nube.
Cuándo no migrar (o no todavía)
Cargas estables y previsibles sobre hardware ya amortizado, donde el coste cloud a tres o cinco años sería mayor.
Sistemas con una latencia muy exigente o ligados a maquinaria en planta (OT): suelen encajar mejor en modelos híbridos o en el edge.
Software cuya licencia no permite la nube o la encarece mucho.
Requisitos regulatorios o de soberanía que no cubren las regiones y certificaciones disponibles.
Falta de capacidad para operarla: sin equipo propio ni partner, una nube mal gobernada sale cara e insegura.
El movimiento inverso también existe: algunas empresas devuelven cargas a su CPD (la llamada repatriación). Por eso la decisión se toma aplicación por aplicación y con números, no en bloque.
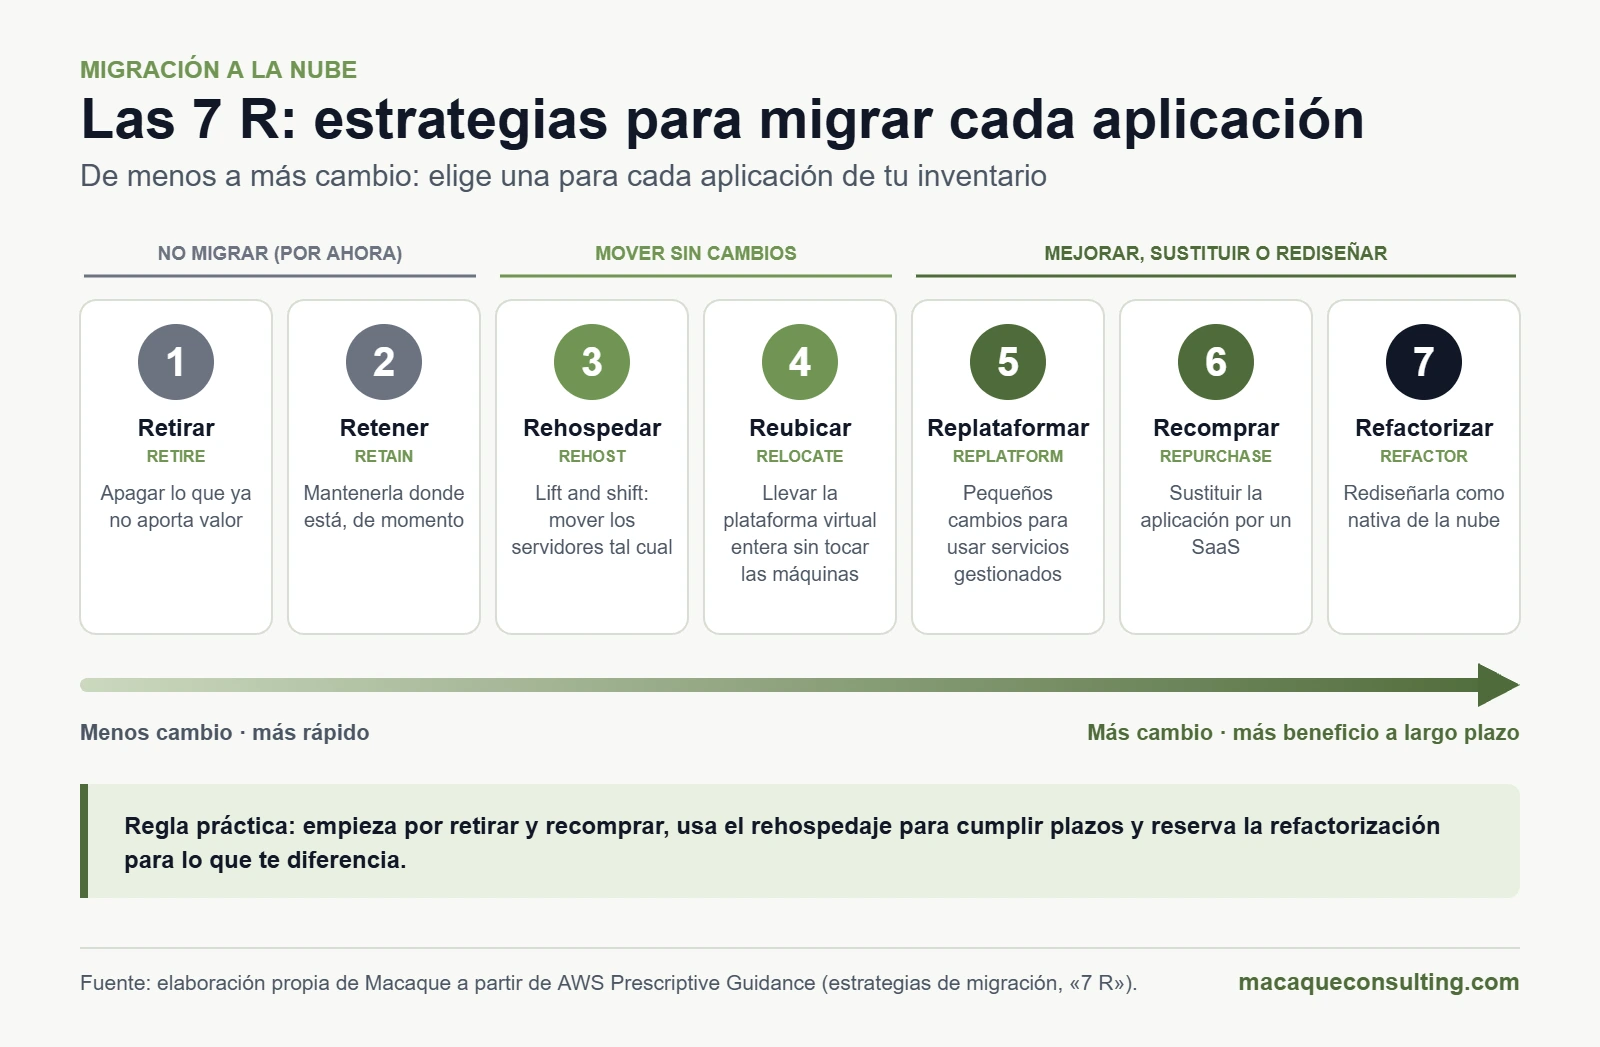
Las 7 estrategias de migración a la nube (las «7 R»)
El marco más usado para decidir qué hacer con cada aplicación son las 7 R, que AWS documenta a partir de las de Gartner; Microsoft y Google usan clasificaciones equivalentes. Asignar una R a cada aplicación es la base de cualquier plan de migración.
Las 7 estrategias de migración a la nube. Elaboración propia a partir de AWS.
Estrategia
Qué significa
Cuándo encaja
1. Retirar (retire)
Apagar lo que ya no aporta valor
Aplicaciones duplicadas, sin uso o ya sustituidas por otra
2. Retener (retain)
Dejar la aplicación donde está, de momento
Requisitos de latencia, licencias o normativa; migración poco rentable hoy
3. Rehospedar (rehost o lift and shift)
Mover los servidores tal cual a máquinas virtuales en la nube
Plazos cortos: fin del contrato del CPD o fin de soporte
4. Reubicar (relocate)
Trasladar la plataforma de virtualización completa (por ejemplo, VMware) a la nube sin tocar las máquinas
Grandes parques virtualizados que deben salir rápido del CPD
5. Replataformar (replatform)
Pequeños cambios para aprovechar servicios gestionados, como llevar la base de datos a un servicio gestionado
Aplicaciones que ganan mucho con poco cambio
6. Recomprar (repurchase)
Sustituir la aplicación por un SaaS
Correo, CRM, RR. HH., ofimática o ERP estándar
7. Refactorizar (refactor o re-architect)
Rediseñar la aplicación como nativa de la nube: contenedores, serverless, microservicios
Aplicaciones que te diferencian y necesitan escalar o evolucionar rápido
Regla práctica: empieza por retirar y recomprar, que dan resultados rápidos; usa el rehospedaje para cumplir plazos, con un plan para optimizar después, y reserva la refactorización para las aplicaciones que te diferencian. La propia AWS desaconseja refactorizar durante las migraciones grandes porque es la estrategia más compleja de gestionar a escala. Si tu reto es modernizar, mira cómo trabajamos la modernización de aplicaciones.
Cómo migrar a la nube paso a paso: plan en 5 fases
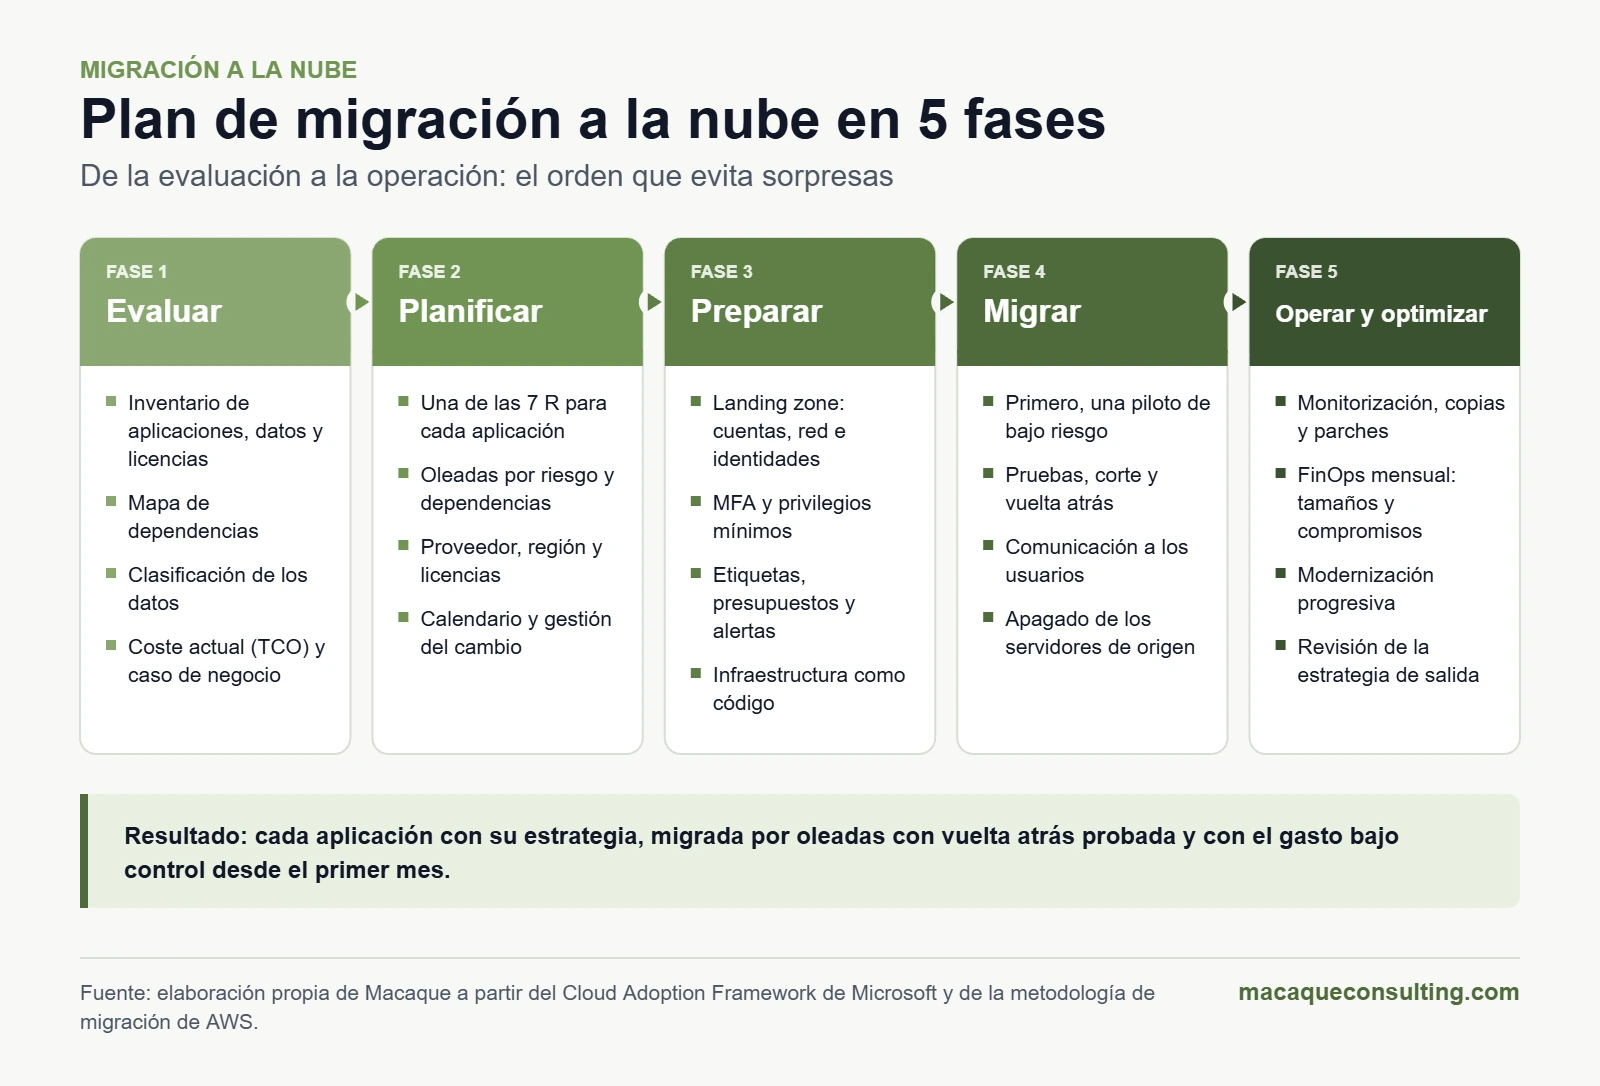
Los marcos de adopción de los grandes proveedores, como el Cloud Adoption Framework de Microsoft o la metodología de migración de AWS (evaluar, movilizar, migrar y modernizar), coinciden en lo esencial. Este es el orden que recomendamos para que la migración no se convierta en una suma de sorpresas:
Plan de migración a la nube en 5 fases. Elaboración propia de Macaque.
Fase 1. Evaluar: inventario y caso de negocio
Inventario completo: servidores, aplicaciones, bases de datos, licencias, contratos y responsables de cada sistema. Los proveedores ofrecen herramientas de descubrimiento y evaluación, y algunas, como AWS Transform, ya usan agentes de IA para automatizar parte del análisis.
Mapa de dependencias: qué se comunica con qué. Es lo que evita migrar una aplicación y dejar atrás su base de datos.
Clasificación de datos: personales, sensibles o sujetos al ENS o a DORA. Determina la región, el cifrado y el contrato.
Coste actual real (TCO): hardware, licencias, energía, espacio, soporte y horas del equipo.
Criterios de negocio: qué es crítico, qué paradas son aceptables y cuánto tiempo y cuántos datos puedes permitirte perder (RTO y RPO).
Fase 2. Planificar: estrategia por aplicación y oleadas
Asigna una de las 7 R a cada aplicación.
Agrupa las aplicaciones en oleadas según sus dependencias y su riesgo, y empieza por una piloto de bajo riesgo.
Elige proveedor o proveedores, región y modelo de licencias, incluido el aprovechamiento de las que ya tienes.
Construye el caso de negocio con escenarios de coste y un calendario realista.
Prepara la gestión del cambio: comunicación y formación para usuarios y equipo técnico.
Fase 3. Preparar: la landing zone
La landing zone es el entorno base, seguro y gobernado, en el que aterrizarán todas las cargas. Construirla antes de la primera migración evita rehacer trabajo con sistemas ya en producción:
Estructura de cuentas, suscripciones o proyectos por entorno y por área.
Identidades: autenticación multifactor, privilegios mínimos y accesos de administración temporales.
Red: conectividad con oficinas y CPD (VPN o enlace dedicado), segmentación y salida a internet controlada.
Seguridad: registros centralizados, cifrado y políticas que impidan configuraciones peligrosas.
Gobierno: etiquetado obligatorio, presupuestos y alertas de coste.
Todo como código (infraestructura como código), para que sea reproducible y auditable. Es el terreno de DevOps.
Fase 4. Migrar por oleadas
Para cada oleada: replicación, pruebas de funcionamiento y rendimiento, plan de corte y plan de vuelta atrás.
Ventanas de corte acordadas con negocio y aviso previo a los usuarios.
Validación tras el corte y desmantelamiento de los servidores de origen: si no los apagas, pagas dos veces.
Fase 5. Operar, optimizar y modernizar
Monitorización, copias, parches y gestión de incidentes desde el primer día.
Revisión mensual de costes: ajuste de tamaños, apagados programados y compromisos de uso.
Modernización progresiva: lo que entró con lift and shift se replataforma o se refactoriza cuando aporta valor.
Esta fase no termina nunca, y es donde más se nota la diferencia entre migrar y saber operar la nube. Si no quieres montar un equipo propio, puedes apoyarte en un servicio de outsourcing IT.
Costes de la migración a la nube y FinOps
Qué costes tener en cuenta
Costes de migración (una sola vez): evaluación, herramientas, servicios profesionales, formación y un periodo de doble funcionamiento, con origen y destino activos a la vez.
Costes recurrentes: cómputo, almacenamiento, red (incluida la transferencia de datos de salida), licencias, soporte del proveedor y servicios gestionados.
Costes ocultos: recursos olvidados encendidos, máquinas sobredimensionadas, copias e instantáneas sin caducidad, entornos de prueba encendidos 24/7 y tráfico entre regiones.
Incentivos: los grandes proveedores tienen programas que financian parte de la evaluación o de los primeros consumos de una migración. Pregunta por ellos antes de firmar.
FinOps: gobernar el gasto desde el primer día
FinOps es la práctica que une finanzas, tecnología y negocio para que cada euro gastado en la nube aporte valor. La FinOps Foundation la organiza en tres fases que se repiten: informar (saber qué se gasta y quién lo gasta), optimizar y operar. No es solo cosa de grandes empresas: el 63 % de las organizaciones ya tiene un equipo de FinOps y, aun así, el desperdicio estimado ha subido al 29 % (Flexera 2026).
Prácticas que funcionan:
Etiquetado obligatorio (centro de coste, entorno, propietario) desde la landing zone.
Presupuestos y alertas por proyecto o área, e informes de coste por equipo.
Revisión mensual de tamaños (rightsizing) y limpieza de recursos huérfanos.
Apagado automático de los entornos no productivos fuera de horario.
Compromisos de uso (instancias reservadas o planes de ahorro) solo para la parte estable del consumo.
Almacenamiento por niveles y políticas de ciclo de vida para copias y registros.
Vigilancia especial de las cargas de IA: según Flexera, su crecimiento explica en parte que el desperdicio haya vuelto a subir.
Seguridad en la nube: el modelo de responsabilidad compartida
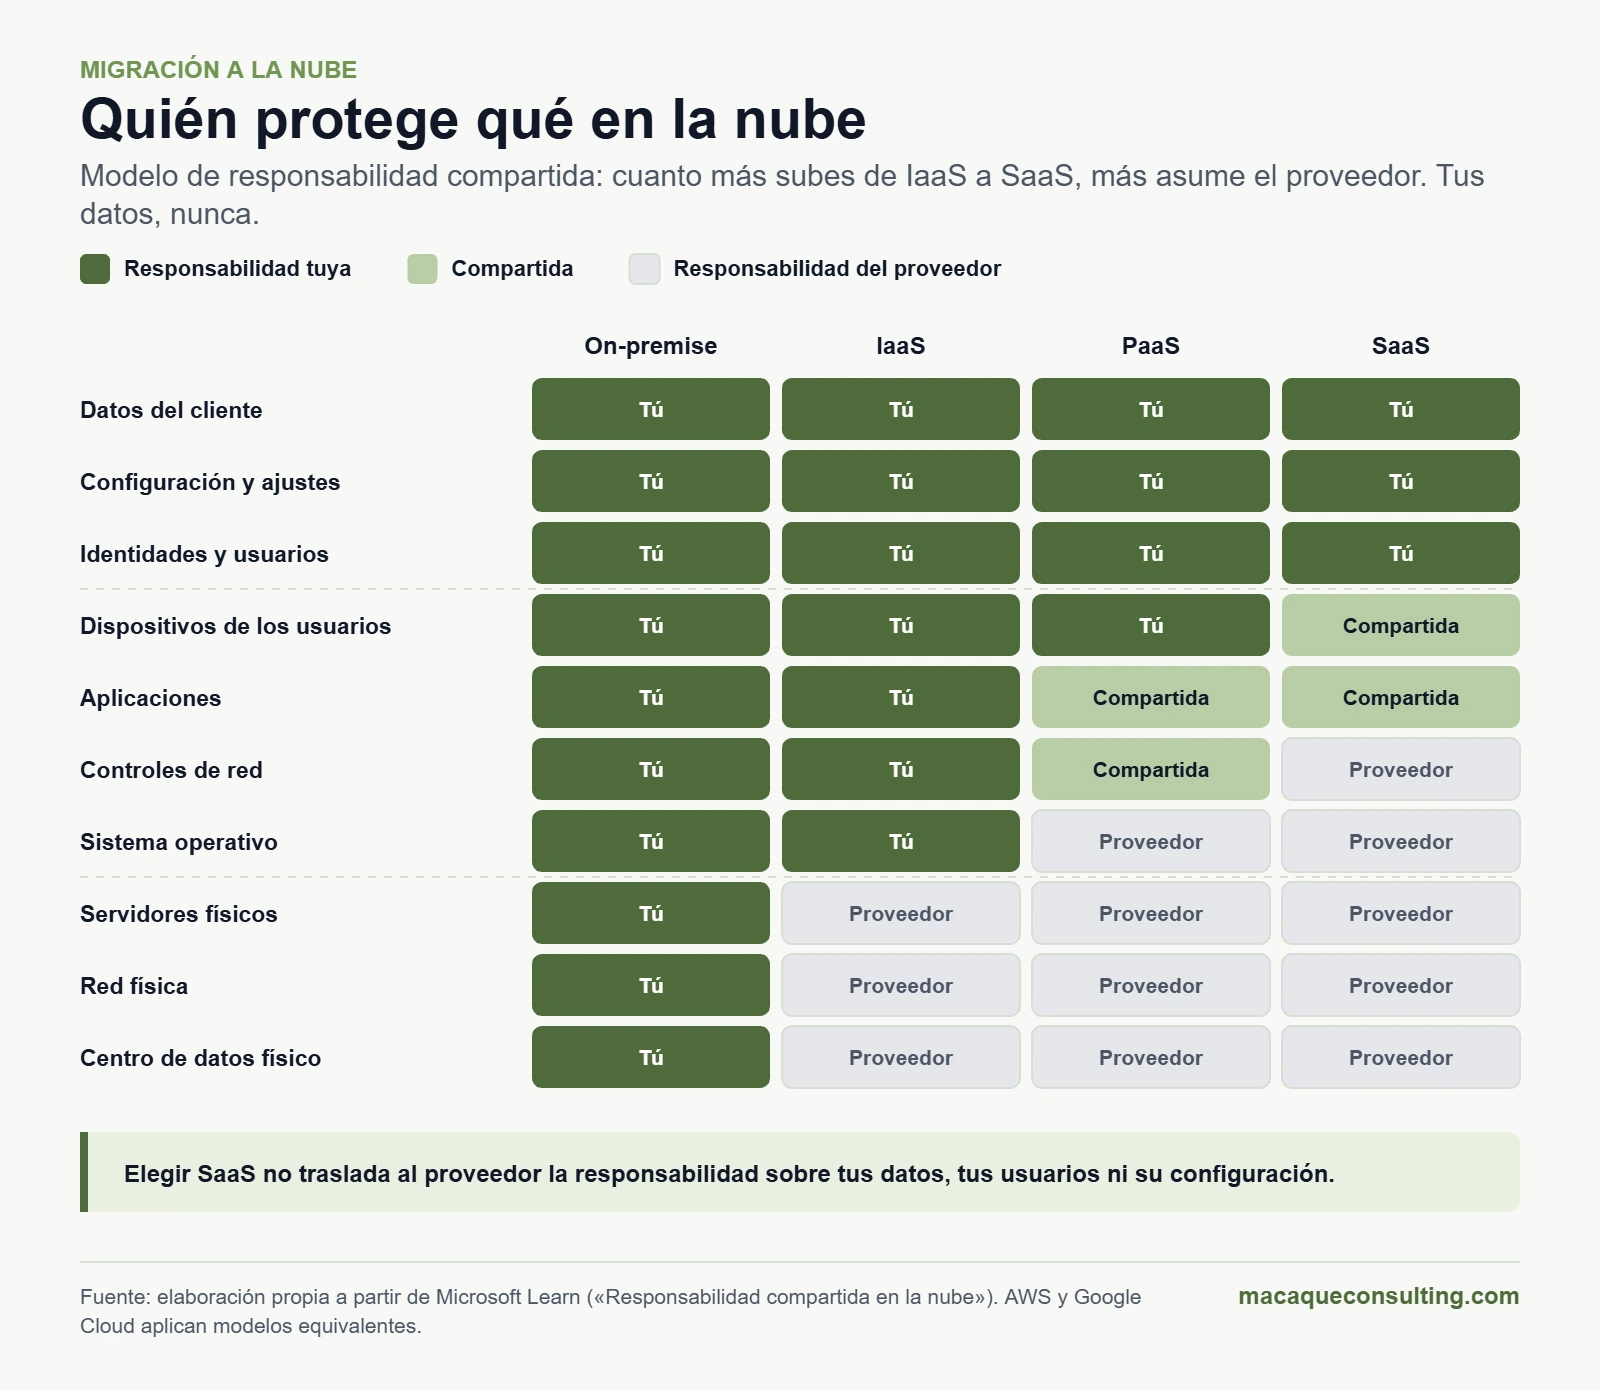
En la nube, la seguridad se reparte. AWS lo resume así: el proveedor responde de la seguridad de la nube (centros de datos, hardware, red física, virtualización) y el cliente, de la seguridad en la nube. El reparto exacto depende del modelo de servicio:
Siempre es tuyo: los datos, la configuración y las identidades y usuarios, uses IaaS, PaaS o SaaS.
Depende del modelo: los dispositivos, las aplicaciones, los controles de red y el sistema operativo.
Lo asume el proveedor: los servidores, la red y el centro de datos físicos.
Modelo de responsabilidad compartida. Elaboración propia a partir de Microsoft Learn.
Controles imprescindibles al migrar
Autenticación multifactor para todos y acceso privilegiado mínimo, temporal y registrado.
Configuración segura y vigilada de forma continua (CSPM), con referencias como los benchmarks del CIS.
Cifrado en tránsito y en reposo; para los datos más sensibles, claves gestionadas por ti.
Registros centralizados y detección y respuesta (SIEM, XDR) que cubran también la nube.
Copias de seguridad aisladas o inmutables, fuera de la cuenta principal, y restauraciones probadas: la regla 3-2-1-1-0 que explicamos en la guía de ciberseguridad para empresas.
Plan de respuesta a incidentes que incluya cómo y cuándo implicar al proveedor.
Diseño para el fallo: reparte las cargas críticas entre zonas de disponibilidad y define una alternativa si cae una región entera.
Lo último no es teórico. El 20 de octubre de 2025, un fallo en la resolución DNS de DynamoDB en la región us-east-1 de AWS provocó una interrupción de unas 15 horas que afectó a servicios de todo el mundo. La nube es muy fiable, pero no infalible: la resiliencia también hay que diseñarla.
Normativa: qué exige la ley al migrar a la nube
RGPD: el proveedor cloud es tu encargado del tratamiento
Necesitas un contrato de encargo del tratamiento con el proveedor (artículo 28 del RGPD), que suele ser su anexo de protección de datos (DPA). Revisa qué subencargados usa y desde dónde.
Las medidas de seguridad deben ser adecuadas al riesgo (artículo 32) y los tratamientos de alto riesgo requieren una evaluación de impacto (artículo 35).
Transferencias internacionales: elegir una región europea no basta si hay soporte o accesos desde fuera del Espacio Económico Europeo. Para Estados Unidos se usa el Marco de Privacidad de Datos UE-EE. UU. de 2023, que el Tribunal General de la UE avaló en septiembre de 2025, aunque la sentencia está recurrida ante el Tribunal de Justicia. Conviene tener previstas alternativas, como las cláusulas contractuales tipo.
Data Act: portabilidad y cambio de proveedor
El Reglamento de Datos (Data Act) se aplica desde el 12 de septiembre de 2025 a los servicios cloud (IaaS, PaaS y SaaS) y cambia el equilibrio de los contratos:
Derecho a cambiar de proveedor, o a volver a tu propio CPD, con un preaviso máximo de dos meses y una transición de, en general, 30 días como máximo.
Exportación de tus datos y activos digitales, con la colaboración del proveedor durante el cambio.
Cargos por cambio limitados al coste directo hasta el 12 de enero de 2027 y prohibidos desde entonces, incluida la salida de datos (egress) asociada al cambio. Siguen pudiendo cobrarse las cuotas normales del servicio y las penalizaciones pactadas por terminación anticipada, y el uso en paralelo de varias nubes puede generar cargos de salida a coste.
Transparencia: el proveedor debe informar de la jurisdicción de su infraestructura y de sus medidas frente a accesos de gobiernos de fuera de la UE.
Traducción práctica: revisa tus contratos actuales y documenta tu estrategia de salida antes de migrar, no después.
ENS: si trabajas con el sector público
El Esquema Nacional de Seguridad (Real Decreto 311/2022) se aplica a la Administración y a las empresas que le prestan servicios. Si alojas en la nube sistemas o datos de un organismo público, el servicio cloud debe cumplir el ENS en la categoría que corresponda (básica, media o alta) y acreditarlo: con una declaración de conformidad en la categoría básica y con una certificación en las categorías media y alta. Comprueba que la acreditación cubre el servicio concreto que vas a usar, no solo a la empresa. Además, la Ley 40/2015 (artículo 46 bis) exige que determinados sistemas, como el censo electoral, los padrones municipales, ciertos datos fiscales o los de usuarios del sistema nacional de salud, se ubiquen y presten dentro de la UE. Más detalles en nuestra página de sector público.
DORA: banca, seguros y sector financiero
Desde el 17 de enero de 2025, el Reglamento DORA obliga a las entidades financieras a gestionar el riesgo de sus proveedores tecnológicos: registro de contratos, cláusulas mínimas, pruebas de resiliencia y estrategias de salida para los servicios que soportan funciones críticas. El 18 de noviembre de 2025, las autoridades supervisoras europeas designaron 19 proveedores tecnológicos críticos que pasan a su supervisión directa, entre ellos AWS, Google Cloud, Microsoft, Oracle, SAP e IBM. Esa supervisión no exime a cada entidad de su propia diligencia. Más en nuestras páginas de banca y seguros.
NIS2: la cadena de suministro también cuenta
La Directiva NIS2 incluye a los proveedores de servicios de computación en la nube entre las entidades de infraestructura digital y obliga a las empresas afectadas a gestionar la seguridad de su cadena de suministro, proveedores cloud incluidos. España todavía no la ha transpuesto, aunque el plazo terminó el 17 de octubre de 2024; la situación detallada está en nuestra guía de ciberseguridad.
Soberanía del dato: dónde están tus datos
Residencia y soberanía no son lo mismo. La residencia es dónde se almacenan los datos; la soberanía es quién puede acceder a ellos y bajo qué leyes.
Regiones cloud en España
Proveedor
Región
Ubicación
Apertura
Zonas
Google Cloud
europe-southwest1
Madrid
Mayo de 2022
3
AWS
Europa (España), eu-south-2
Aragón
Noviembre de 2022
3
Microsoft Azure
Spain Central
Madrid
Junio de 2024
3
Tener una región en España reduce la latencia y facilita cumplir requisitos de residencia, pero no todos los servicios están disponibles en todas las regiones: compruébalo para cada servicio que vayas a usar.
Nubes soberanas y fronteras de datos
Un proveedor con matriz estadounidense puede estar obligado por leyes de su país, como la CLOUD Act de 2018, a entregar datos que controla aunque estén almacenados en Europa. Por eso han surgido ofertas específicas:
AWS European Sovereign Cloud: disponible desde enero de 2026, con su primera región en Brandemburgo (Alemania), separada física y lógicamente del resto de AWS y operada desde la UE. AWS prevé zonas locales soberanas en Bélgica, los Países Bajos y Portugal.
EU Data Boundary de Microsoft: completada en febrero de 2025, permite almacenar y procesar en la UE y la AELC los datos de clientes de Microsoft 365, Dynamics 365, Power Platform y la mayoría de servicios de Azure.
Proveedores europeos y nubes privadas gestionadas para las cargas con requisitos más estrictos.
Cómo decidir: clasifica los datos, define cuáles necesitan residencia en la UE o en España y cuáles una soberanía reforzada, controla tú las claves de cifrado de lo más sensible y deja todo eso por escrito en el contrato. Si además vas a explotar esos datos en la nube, mira nuestro servicio de ingeniería de datos en cloud.
Cómo elegir proveedor cloud y partner de migración
AWS, Azure o Google Cloud: criterios, no preferencias
Los tres grandes proveedores tienen región en España, servicios equivalentes para la mayoría de necesidades y figuran en la lista de proveedores críticos de DORA. La elección depende de tu contexto:
Tu tecnología actual: si trabajas sobre el ecosistema Microsoft (Windows Server, SQL Server, Microsoft 365), sus ventajas de licencias pesan mucho; si tu prioridad son los datos, la analítica o los contenedores, compara servicio a servicio.
Ubicación y cumplimiento: región, certificaciones (ENS, ISO 27001…), ofertas soberanas y cláusulas para DORA si eres una entidad financiera.
Coste total: precios, descuentos por compromiso, coste de red y de salida de datos, soporte y licencias.
Contrato: acuerdos de nivel de servicio (SLA), anexo de protección de datos, subencargados y cláusulas de cambio de proveedor del Data Act.
Talento y ecosistema: perfiles disponibles en tu equipo y partners con experiencia en tu sector.
Resiliencia: zonas de disponibilidad en tu región y una segunda región en la UE para la recuperación.
Multicloud no es obligatorio: tiene sentido cuando responde a una necesidad concreta (resiliencia, regulación, un servicio diferencial), no como punto de partida.
Qué pedir a un partner de migración
Una evaluación con datos (inventario, dependencias, coste actual) antes de cualquier presupuesto cerrado.
Un plan por oleadas, con pruebas y plan de vuelta atrás en cada una.
Certificaciones en el proveedor elegido y experiencia demostrable en tu sector.
Seguridad y cumplimiento integrados desde el diseño (RGPD, ENS, DORA, NIS2).
Operación y FinOps después de la migración, no solo «mover y marcharse».
Transparencia en los costes y una estrategia de salida documentada.
Es el enfoque con el que trabajamos en nuestro servicio de cloud, de la evaluación a la operación.
Los 10 errores más comunes al migrar a la nube
Migrar sin inventario ni mapa de dependencias. Las sorpresas aparecen a mitad de oleada.
Hacer lift and shift de todo y esperar ahorros. Sin ajustar tamaños ni modernizar, la factura suele subir.
Empezar sin landing zone. Rehacer identidades, red y gobierno con cargas en producción es caro y arriesgado.
Olvidarse de FinOps hasta la primera factura.
Dar por hecho que el proveedor se ocupa de la seguridad. Datos, accesos y configuración siguen siendo tuyos.
Ignorar las licencias. Windows Server, SQL Server u Oracle pueden cambiar por completo el coste según cómo y dónde se licencien.
No probar el plan de vuelta atrás.
Subestimar la red: ancho de banda para migrar, latencia con las oficinas y coste de la transferencia de datos.
Dejar fuera a negocio y usuarios. Sin comunicación ni formación, la migración se percibe como un problema.
No tener estrategia de salida. El Data Act te da derechos; úsalos con un plan.
Por dónde empezar según el tamaño de tu empresa
Micro y pequeña empresa: SaaS primero. Correo, ofimática y archivos en la nube con identidades protegidas por MFA, copias de seguridad del propio SaaS y un ERP o CRM en la nube si encaja. Es el terreno del Modern Workplace.
Mediana empresa: evaluación del CPD, una landing zone sencilla, migración por oleadas empezando por lo urgente (por ejemplo, los servidores con Windows Server 2016) y un gobierno de costes básico desde el inicio.
Gran empresa: un programa con oficina de migración y centro de excelencia cloud, modelo híbrido o multicloud, cumplimiento de DORA, NIS2 o el ENS según el sector y modernización progresiva de las aplicaciones.
Ayudas: el Kit Digital, que ha concedido más de 860.000 ayudas a pymes y autónomos, cerró su plazo general de solicitudes en 2025. Consulta en Red.es si hay convocatorias abiertas y pregunta a tu proveedor cloud por sus programas de incentivos a la migración.
Checklist de migración a la nube
Antes de migrar
Objetivos de negocio y métricas de éxito definidos.
Inventario de aplicaciones, servidores, datos, licencias y contratos.
Mapa de dependencias entre sistemas.
Datos clasificados: personales, sensibles y regulados.
Coste actual (TCO) calculado y caso de negocio aprobado.
Estrategia (una de las 7 R) asignada a cada aplicación.
Preparación
Proveedor y región elegidos con criterios de cumplimiento y soberanía.
Contrato revisado: SLA, encargo del tratamiento, subencargados, salida (Data Act) y DORA si aplica.
Landing zone desplegada: identidades, red, seguridad y gobierno.
MFA y privilegios mínimos activos.
Etiquetado, presupuestos y alertas de coste configurados.
Copias de seguridad y plan de recuperación probados.
Migración
Oleadas definidas, empezando por una piloto de bajo riesgo.
Plan de pruebas, corte y vuelta atrás para cada oleada.
Comunicación y formación para los usuarios.
Monitorización y registros centralizados activos.
Después
Servidores de origen desmantelados.
Revisión mensual de costes: ajuste de tamaños y compromisos de uso.
Plan de modernización de lo que se migró tal cual.
Estrategia de salida documentada y revisada cada año.
Glosario rápido de la nube
Término
Qué significa
Región y zona de disponibilidad
Una región es un área geográfica con varios centros de datos; cada zona de disponibilidad es uno o varios centros de datos independientes dentro de ella.
Landing zone
Entorno base, seguro y gobernado, preparado para recibir las cargas migradas.
Lift and shift
Migrar una aplicación tal cual, sin cambios (rehospedar).
FinOps
Práctica que gestiona el gasto cloud uniendo finanzas, tecnología y negocio.
Egress
Transferencia de datos que sale de la red del proveedor; normalmente tiene coste.
TCO
Coste total de propiedad: todo lo que cuesta un sistema a lo largo de su vida.
RTO y RPO
Tiempo máximo tolerable para recuperar un servicio y cantidad máxima de datos que puedes perder, medida en tiempo.
Rightsizing
Ajustar el tamaño de los recursos al consumo real.
Nube soberana
Nube operada con garantías técnicas y legales de que los datos y su control quedan bajo jurisdicción europea.
Responsabilidad compartida
Reparto de las tareas de seguridad entre proveedor y cliente según el modelo de servicio.
Repatriación
Devolver cargas de la nube pública al CPD propio o a una nube privada.
Preguntas frecuentes sobre la migración a la nube
¿Qué es la migración a la nube?
Es el traslado de aplicaciones, datos e infraestructura desde servidores propios o un hosting tradicional a una plataforma cloud, o entre nubes. Puede hacerse con distintas estrategias, desde mover los servidores tal cual hasta sustituir aplicaciones por SaaS o rediseñarlas.
¿Cuánto cuesta migrar a la nube?
Depende del número de aplicaciones, de su complejidad y de la estrategia elegida. Suma tres bloques: el proyecto de migración (evaluación, servicios profesionales y doble funcionamiento temporal), el consumo cloud recurrente y la operación. Compáralo con el coste total actual a tres o cinco años, no solo con la factura del hardware.
¿Cuánto tiempo lleva una migración a la nube?
Pasar el correo y la ofimática a SaaS o mover unos pocos servidores puede hacerse en semanas. Un programa con decenas de aplicaciones, dependencias y refactorización se planifica por oleadas a lo largo de meses. Una buena evaluación inicial es lo que más acorta todo lo demás.
¿Es segura la nube?
Los grandes proveedores ofrecen una seguridad de infraestructura difícil de igualar en un CPD propio, pero la seguridad es compartida: la configuración, los accesos y los datos son responsabilidad del cliente. El nivel de seguridad final depende sobre todo de cómo configures y gobiernes tu entorno.
¿Qué es mejor, AWS, Azure o Google Cloud?
No hay un ganador universal. Los tres tienen región en España y servicios equivalentes para la mayoría de casos. Decide por tu tecnología actual, el coste total, los requisitos de cumplimiento y soberanía, el contrato y el talento disponible.
¿Puedo cambiar de proveedor cloud sin pagar penalizaciones?
El Data Act te permite cambiar con un preaviso máximo de dos meses. Hasta el 12 de enero de 2027 el proveedor solo puede cobrar el coste directo del cambio y, desde esa fecha, no puede cobrar por él, incluida la salida de datos asociada. Sí pueden aplicarse las cuotas del servicio y las penalizaciones pactadas por terminación anticipada.
¿Mis datos tienen que estar en España?
En general, no: el RGPD permite tratarlos en cualquier país del Espacio Económico Europeo y, con garantías, fuera de él. Hay excepciones, como los sistemas públicos que la Ley 40/2015 obliga a ubicar en la UE, y los contratos o sectores pueden exigir ubicaciones concretas. Para datos especialmente sensibles, valora una región en España o una nube soberana.
¿Qué es el lift and shift y cuándo conviene?
Es mover una aplicación a la nube tal cual, normalmente a máquinas virtuales. Conviene cuando hay prisa (fin del contrato del CPD, fin de soporte) o como primer paso de un plan que después optimiza y moderniza. Por sí solo, rara vez reduce costes.
¿Qué hago con mis servidores Windows Server 2016?
Su soporte extendido termina el 12 de enero de 2027. Puedes actualizarlos a una versión con soporte, contratar actualizaciones de seguridad extendidas (ESU) de pago como puente o aprovechar para migrarlos o modernizar las aplicaciones que alojan. Lo que no conviene es dejarlos sin parches.
¿Necesito un partner para migrar a la nube?
No es obligatorio, pero sí recomendable si tu equipo no ha hecho migraciones antes, si hay requisitos regulatorios (ENS, DORA, NIS2) o si el volumen de aplicaciones es alto. Un buen partner aporta método, herramientas y experiencia, y debe dejarte capacidad para operar después.
CEO y cofundador de Macaque Group, grupo tecnológico con sede en Calafell (Tarragona) especializado en inteligencia artificial, desarrollo de software y outsourcing IT. Defiende una IA «sin humo»: la que resuelve problemas reales de negocio, da resultados medibles y llega a producción. Es miembro de OdiseIA, el Observatorio del Impacto Social y Ético de la Inteligencia Artificial, y ha publicado en Capital Humano (Wolters Kluwer).
Certificación correspondiente a Macaque Consulting Alcance según certificado.
Tratamos tus datos personales de conformidad con el Reglamento General de Protección de Datos (RGPD) y la Ley Orgánica 3/2018 (LOPDGDD). Consulta nuestra Política de Privacidad.
Obtenida
ISO 27701
En proceso
ISO 9001
En proceso
ENS ALTO
En proceso
ISO 42001
En estudio
Obtenida
ISO 27701
En proceso
ISO 9001
En proceso
ENS ALTO
En proceso
ISO 42001
En estudio
Miembros de
Hablemos de tu proyecto
Cuéntanos qué necesitas y te respondemos en menos de 24 horas laborables.
Impulsamos tu negocio con tecnología e inteligencia artificial
Asesoramiento personalizado
Analizamos tu caso y proponemos soluciones adaptadas a tu negocio
Acompañamiento continuo
Desde la idea hasta la evolución del producto
Soluciones escalables
Tecnología preparada para crecer contigo
Disponibilidad
Lunes - Viernes:09:00 - 19:00
Respuesta en menos de 24h
Este sitio utiliza cookies
Utilizamos cookies propias y opcionales. Puedes aceptarlas todas, rechazar las no esenciales o configurarlas por categoría. Las categorías opcionales están desactivadas por defecto y puedes cambiar tu decisión en cualquier momento desde Configurar cookies en el pie de página.