Qué es: el Reglamento (UE) 2024/1689, la primera ley integral del mundo sobre inteligencia artificial. Es un reglamento europeo, así que se aplica directamente en toda la UE sin necesidad de una ley nacional.
A quién afecta: a las empresas que desarrollan, comercializan, importan, distribuyen o usan sistemas de IA en la UE, aunque tengan su sede fuera.
Cómo funciona: clasifica la IA según su riesgo. Algunas prácticas están prohibidas, los sistemas de alto riesgo deben cumplir requisitos estrictos, otros solo tienen obligaciones de transparencia y el resto puede usarse libremente.
Qué ya es obligatorio: las prácticas prohibidas y la alfabetización en IA desde el 2 de febrero de 2025. Las normas para los proveedores de modelos de IA de uso general, como los que hay detrás de ChatGPT o Gemini, desde el 2 de agosto de 2025. Y las obligaciones de transparencia desde el 2 de agosto de 2026.
Lo próximo: desde el 2 de diciembre de 2026 quedan prohibidos también los sistemas que generan imágenes íntimas de personas reales sin su consentimiento y los que generan material de abuso sexual infantil.
Qué se ha aplazado: el Ómnibus Digital (Reglamento (UE) 2026/1744) retrasó las obligaciones de alto riesgo. Pasan al 2 de diciembre de 2027 para usos como el empleo, la educación o la concesión de crédito, y al 2 de agosto de 2028 para la IA integrada en productos regulados, como juguetes, ascensores o productos sanitarios.
Multas: hasta 35 millones de euros o el 7 % de la facturación anual mundial, la cifra que sea mayor.
En España: lo supervisa la Agencia Española de Supervisión de la Inteligencia Artificial (AESIA). El proyecto de ley español que debía desarrollarlo decayó en octubre de 2026 al disolverse las Cortes, pero el reglamento europeo se aplica igualmente.
Qué es el AI Act
El AI Act es la norma con la que la Unión Europea regula cómo se desarrolla, se comercializa y se usa la inteligencia artificial. En español también se le llama Reglamento de Inteligencia Artificial o, en el lenguaje común, Ley de Inteligencia Artificial. Su nombre oficial es Reglamento (UE) 2024/1689 del Parlamento Europeo y del Consejo, de 13 de junio de 2024, por el que se establecen normas armonizadas en materia de inteligencia artificial.
Se publicó en el Diario Oficial de la UE el 12 de julio de 2024 y entró en vigor el 1 de agosto de 2024, pero sus obligaciones se aplican por fases. Al ser un reglamento, y no una directiva, rige directamente en los 27 Estados miembros: no hace falta que cada país lo traslade a su legislación.
El 27 de julio de 2026 entró en vigor su primera gran modificación, el Reglamento (UE) 2026/1744, conocido como Ómnibus Digital sobre IA. Simplifica algunas obligaciones, amplía las ventajas para las empresas medianas, añade dos prohibiciones y retrasa la aplicación de las normas de alto riesgo.
Ficha rápida del AI Act
Dato
Detalle
Nombre oficial
Reglamento (UE) 2024/1689, de Inteligencia Artificial
Tipo de norma
Reglamento europeo: se aplica directamente, sin transposición
Publicación en el DOUE
12 de julio de 2024
Entrada en vigor
1 de agosto de 2024
Última gran modificación
Reglamento (UE) 2026/1744 (Ómnibus Digital), en vigor desde el 27 de julio de 2026
Supervisión en la UE
Oficina Europea de IA (Comisión Europea) y autoridades nacionales
Supervisión en España
AESIA (Agencia Española de Supervisión de la Inteligencia Artificial)
Multa máxima
35 millones de euros o el 7 % de la facturación anual mundial
Qué busca garantizar el AI Act
Su artículo 1 lo resume: mejorar el funcionamiento del mercado interior y promover una IA centrada en las personas y fiable. Para ello garantiza un alto nivel de protección de la salud, la seguridad y los derechos fundamentales frente a los efectos perjudiciales de la IA, incluidos la democracia, el Estado de Derecho y el medio ambiente, y apoya a la vez la innovación.
En la práctica, persigue tres objetivos:
Proteger a las personas de usos de la IA que puedan discriminarlas, manipularlas o vulnerar sus derechos.
Dar seguridad jurídica con las mismas reglas en toda la UE, para que una empresa no tenga que adaptarse a 27 normativas distintas.
No frenar la innovación, con entornos controlados de pruebas (sandboxes) y medidas específicas para pymes y empresas medianas.
Qué se considera un «sistema de IA»
El reglamento solo se aplica a lo que define como sistema de IA (artículo 3.1):
«Un sistema basado en una máquina que está diseñado para funcionar con distintos niveles de autonomía y que puede mostrar capacidad de adaptación tras el despliegue, y que, para objetivos explícitos o implícitos, infiere de la información de entrada que recibe la manera de generar resultados de salida, como predicciones, contenidos, recomendaciones o decisiones, que pueden influir en entornos físicos o virtuales.»
La clave es la capacidad de inferir. Según las directrices de la Comisión Europea de febrero de 2025, no son IA:
el software que se limita a ejecutar reglas definidas por personas;
el tratamiento básico de datos, como ordenar, filtrar o calcular;
los sistemas basados en heurísticas clásicas;
las predicciones sencillas, como una media histórica.
Sí son sistemas de IA, por ejemplo, un chatbot basado en un modelo de lenguaje, una herramienta que puntúa currículos con aprendizaje automático, un sistema de detección de fraude o un motor de recomendaciones. No lo son una macro de Excel o un cálculo de nóminas basado en reglas fijas.
A quién se aplica el AI Act: qué empresas están obligadas a cumplirlo
El AI Act no distingue por tamaño ni por sector, sino por el papel que tiene cada empresa respecto a un sistema de IA. Además, tiene alcance extraterritorial: también obliga a empresas de fuera de la UE si su IA se comercializa aquí o sus resultados se usan en la Unión.
Los cuatro roles principales
Rol
Quién es
Ejemplo
Proveedor
Desarrolla un sistema o modelo de IA, o lo encarga, y lo comercializa o pone en servicio con su nombre o marca, sea de pago o gratuito
Una empresa de software que vende una herramienta de cribado de currículos
Responsable del despliegue
Usa un sistema de IA bajo su autoridad en una actividad profesional
El departamento de RR. HH. que usa esa herramienta para seleccionar personal
Importador
Empresa establecida en la UE que comercializa un sistema de IA de un proveedor de fuera de la UE
Una empresa española que vende en España una solución de IA desarrollada en EE. UU.
Distribuidor
Cualquier otro actor de la cadena de suministro que pone el sistema a disposición en el mercado
Un mayorista o un integrador de software
Lo más habitual es que una empresa sea responsable del despliegue, porque usa IA desarrollada por otros. Pero una misma empresa puede tener varios roles a la vez, y cada uno trae sus propias obligaciones.
Ojo: puedes pasar de usuario a proveedor. El artículo 25 te convierte en proveedor de un sistema de alto riesgo si le pones tu nombre o marca, si lo modificas de forma sustancial o si cambias su finalidad de modo que pase a ser de alto riesgo. Por ejemplo, si usas un asistente de IA de uso general, como ChatGPT, para seleccionar personal.
Empresas de fuera de la UE
El reglamento se aplica a los proveedores que comercializan IA en la UE, estén donde estén. También a proveedores y responsables del despliegue de fuera de la UE cuando los resultados de su sistema se utilizan en la Unión. Los proveedores extranjeros de sistemas de alto riesgo y de modelos de uso general deben nombrar un representante autorizado en la UE.
Qué queda fuera del AI Act
Los usos con fines exclusivamente militares, de defensa o de seguridad nacional.
Los sistemas y modelos desarrollados y puestos en servicio solo para investigación y desarrollo científicos.
La investigación, las pruebas y el desarrollo previos a la comercialización, salvo las pruebas en condiciones reales.
El uso por particulares en actividades personales no profesionales.
La IA de código abierto, salvo que sea de alto riesgo, esté prohibida o tenga obligaciones de transparencia.
Pymes y empresas medianas: qué cambia tras el Ómnibus
El AI Act se aplica a todas las empresas, pero con proporcionalidad. El Ómnibus Digital ha extendido varias de las ventajas que ya tenían las pymes a las pequeñas empresas de mediana capitalización. Son las que no son pyme pero tienen menos de 750 empleados y una facturación de hasta 150 millones de euros o un balance de hasta 129 millones.
Sus ventajas principales:
Multas con tope reducido: se aplica la cifra menor entre el porcentaje y el importe fijo.
Documentación técnica simplificada y un sistema de gestión de la calidad proporcionado a su tamaño.
Acceso prioritario a los sandboxes de IA.
Apoyo público para la alfabetización en IA, con especial atención a las pymes.
Si tu empresa tiene entre 250 y 749 empleados, probablemente entra en esta nueva categoría y conviene comprobarlo.
Los cuatro niveles de riesgo del AI Act
El AI Act no regula la tecnología, sino el uso que se hace de ella. Por eso una misma herramienta puede ser de riesgo mínimo en un departamento y de alto riesgo en otro: un modelo de lenguaje que resume correos no tiene las mismas obligaciones que ese mismo modelo puntuando a candidatos.
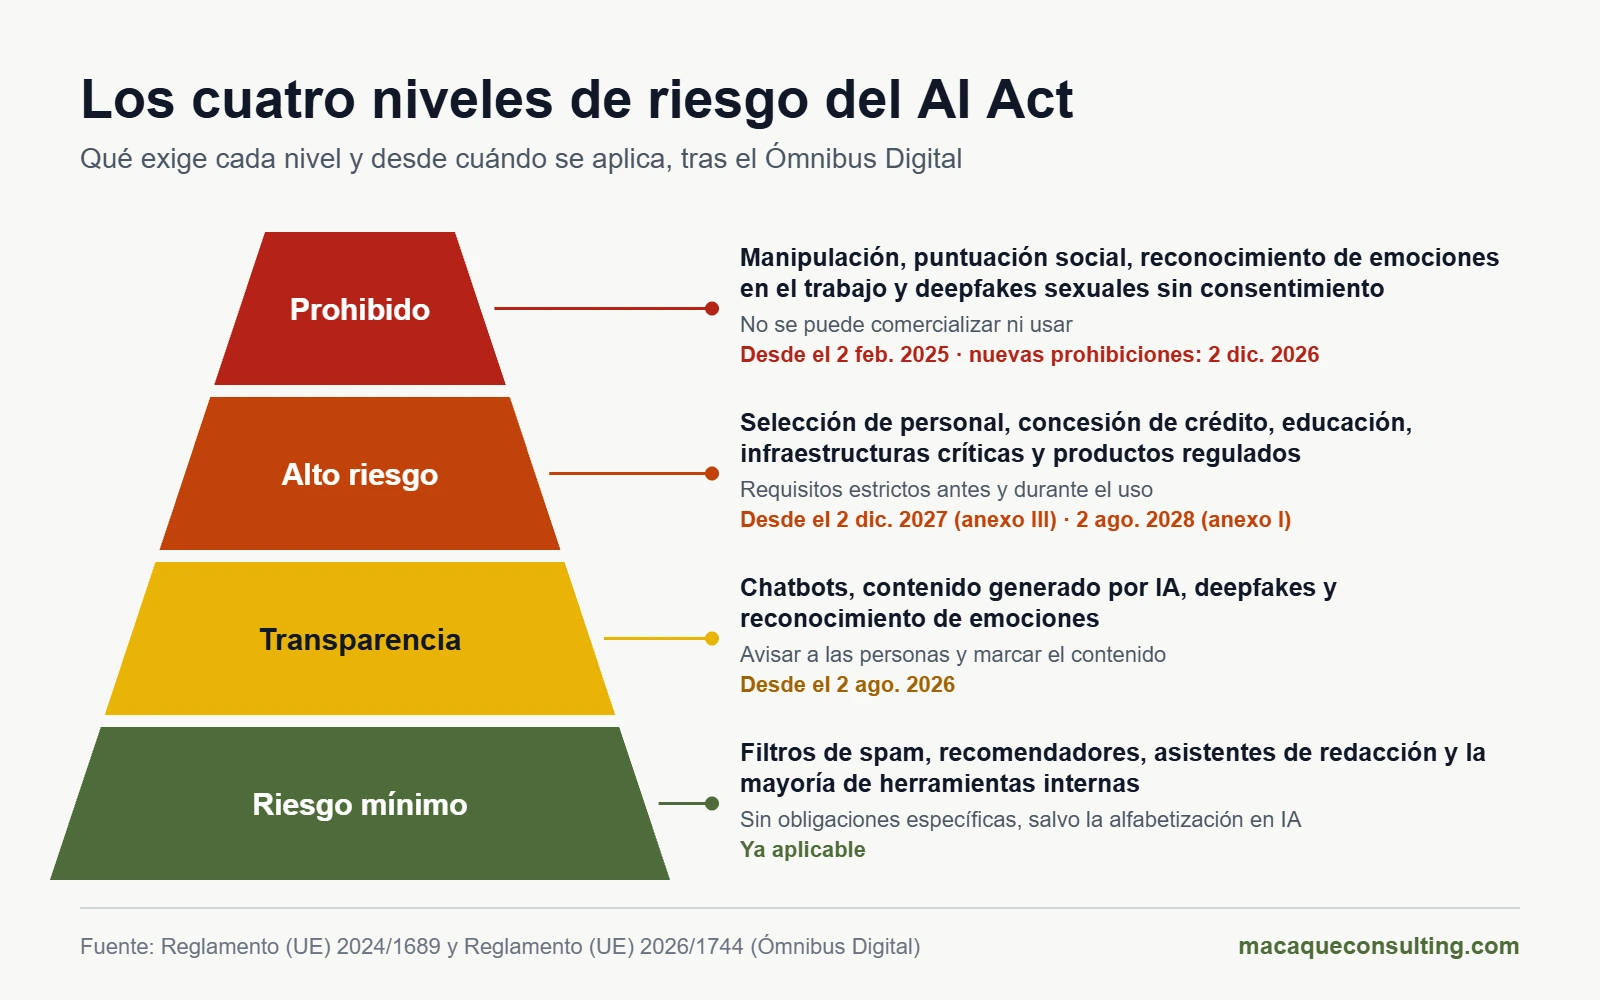
Los cuatro niveles de riesgo del AI Act y desde cuándo se aplica cada uno tras el Ómnibus Digital.
El reglamento ordena los usos en cuatro niveles:
Nivel
Qué incluye
Qué exige
Desde cuándo
Prohibido
Manipulación, puntuación social, reconocimiento de emociones en el trabajo y deepfakes sexuales sin consentimiento, entre otros
No se puede comercializar ni usar
2 de febrero de 2025; las dos prohibiciones nuevas, el 2 de diciembre de 2026
Alto riesgo
Selección de personal, concesión de crédito, educación, infraestructuras críticas y componentes de seguridad de productos regulados
Requisitos estrictos antes de comercializar y durante el uso
2 de diciembre de 2027 (anexo III) y 2 de agosto de 2028 (anexo I)
Transparencia
Chatbots, contenido generado por IA, deepfakes y reconocimiento de emociones
Informar a las personas y marcar el contenido
2 de agosto de 2026
Riesgo mínimo
Filtros de spam, recomendadores, asistentes de redacción y la mayoría de herramientas internas
Ninguna obligación específica más allá de la alfabetización en IA
Ya aplicable
Un mismo sistema puede acumular obligaciones de varios niveles. Un chatbot que decide si una persona accede a un préstamo es de alto riesgo y, además, tiene que avisar de que es una IA.
Prácticas prohibidas (artículo 5)
Desde el 2 de febrero de 2025 está prohibido comercializar, poner en servicio o usar sistemas de IA que:
Usen técnicas subliminales, manipuladoras o engañosas que alteren de forma importante el comportamiento de una persona y le causen, o puedan causarle, un perjuicio considerable.
Se aprovechen de vulnerabilidades debidas a la edad, la discapacidad o la situación social o económica.
Puntúen a las personas por su comportamiento social o sus rasgos personales (puntuación social) cuando eso lleve a un trato perjudicial injustificado o desproporcionado.
Evalúen el riesgo de que alguien cometa un delito basándose únicamente en su perfil o en sus rasgos de personalidad.
Creen o amplíen bases de datos de reconocimiento facial con imágenes extraídas de forma indiscriminada de internet o de cámaras de videovigilancia.
Infieran las emociones de una persona en el trabajo o en centros educativos, salvo por motivos médicos o de seguridad.
Clasifiquen a las personas por sus datos biométricos para deducir su raza, opiniones políticas, afiliación sindical, convicciones religiosas o filosóficas, vida sexual u orientación sexual.
Identifiquen a personas a distancia y en tiempo real con datos biométricos en espacios públicos con fines policiales, salvo excepciones muy tasadas, como buscar a víctimas de un secuestro o prevenir una amenaza terrorista inminente.
El Ómnibus Digital añade dos prohibiciones que se aplican desde el 2 de diciembre de 2026: los sistemas que generan o manipulan imágenes, vídeos o audios íntimos o sexualmente explícitos de una persona identificable sin su consentimiento, y los que generan material de abuso sexual infantil. Afecta tanto a las herramientas creadas para ello como a la IA generativa sin salvaguardas razonables para impedirlo. A quien solo usa la herramienta, la prohibición le afecta cuando la emplea con ese fin.
Ejemplo en la empresa: un software de videoentrevistas que analiza la cara del candidato para deducir su entusiasmo o su nerviosismo entra en la prohibición de reconocer emociones en el trabajo. La Comisión Europea publicó en febrero de 2025 unas directrices con ejemplos de cada práctica prohibida.
Sistemas de alto riesgo (artículo 6 y anexos I y III)
Un sistema de IA es de alto riesgo por una de estas dos vías:
Productos regulados (anexo I): la IA es un componente de seguridad de un producto, o es el propio producto, de los que ya tienen normativa europea con evaluación de un tercero, como juguetes, ascensores, equipos radioeléctricos o productos sanitarios. Sus obligaciones se aplican desde el 2 de agosto de 2028. La maquinaria y los vehículos siguen otra vía: los requisitos de IA se incorporan a su propia normativa sectorial, y el Ómnibus trasladó a ese grupo el Reglamento de Máquinas.
Usos sensibles (anexo III): la IA se usa en alguno de los ocho ámbitos de la tabla. Sus obligaciones se aplican desde el 2 de diciembre de 2027.
Ámbito del anexo III
Ejemplos
Biometría
Identificación biométrica a distancia (no la simple verificación de identidad), categorización biométrica y reconocimiento de emociones donde no esté prohibido
Infraestructuras críticas
Componentes de seguridad en el tráfico, el suministro de agua, gas, calefacción o electricidad y las infraestructuras digitales críticas
Educación y formación
Decidir admisiones, evaluar resultados, asignar el nivel educativo y vigilar exámenes
Empleo y gestión de personas
Publicar ofertas dirigidas, filtrar currículos, evaluar candidatos, decidir ascensos o despidos, repartir tareas y supervisar el rendimiento
Servicios esenciales
Conceder prestaciones públicas, evaluar la solvencia (salvo para detectar fraude), fijar riesgos y precios en seguros de vida y salud, y clasificar llamadas de emergencia
Aplicación de la ley
Evaluar el riesgo de ser víctima de un delito, valorar la fiabilidad de las pruebas o elaborar perfiles en investigaciones
Migración, asilo y fronteras
Evaluar riesgos de seguridad o examinar solicitudes de asilo, visado o residencia
Justicia y procesos democráticos
Ayudar a jueces a interpretar hechos y normas, o influir en el resultado de unas elecciones
La excepción del artículo 6.3. Un sistema del anexo III no se considera de alto riesgo si no supone un riesgo importante porque solo:
hace una tarea procedimental limitada;
mejora el resultado de una actividad humana ya terminada;
detecta patrones o desviaciones en decisiones anteriores, sin sustituir ni influir en la valoración humana sin una revisión adecuada; o
hace una tarea preparatoria de una evaluación.
La excepción no vale nunca si el sistema elabora perfiles de personas. Y quien la aplica tiene que documentar su evaluación antes de comercializar el sistema y registrarlo en la base de datos de la UE: la Comisión propuso suprimir ese registro en el Ómnibus, pero la propuesta no salió adelante.
Ejemplo: una herramienta que solo ordena por fecha los currículos recibidos puede acogerse a la excepción; una que los puntúa y descarta candidatos, no.
Para resolver los casos dudosos, la Comisión publicó en mayo de 2026 un borrador de directrices sobre la clasificación de alto riesgo, con ejemplos de sistemas que lo son, que no lo son y casos límite. La versión definitiva se espera para finales de 2026.
Transparencia (artículo 50)
Desde el 2 de agosto de 2026, estos usos obligan a informar:
Chatbots y asistentes: la persona tiene que saber que habla con una IA, salvo que sea evidente.
IA que genera contenido: el proveedor debe marcar los textos, imágenes, audios y vídeos generados en un formato legible por máquinas, para que se pueda detectar que son artificiales. Los sistemas que ya estaban en el mercado antes del 2 de agosto de 2026 tienen hasta el 2 de diciembre de 2026 para hacerlo.
Deepfakes: quien publica imágenes, audios o vídeos que imitan a personas, lugares o hechos reales debe indicar que están generados o manipulados con IA. En obras artísticas, satíricas o de ficción basta con una indicación que no estropee la obra.
Textos de interés público: quien publica textos generados con IA para informar sobre asuntos de interés público debe indicarlo, salvo que una persona los haya revisado y alguien asuma la responsabilidad editorial.
Reconocimiento de emociones y categorización biométrica: hay que informar a las personas expuestas.
La Comisión publicó en julio de 2026 unas directrices sobre estas obligaciones y, en junio, un código de buenas prácticas sobre el marcado y el etiquetado del contenido generado por IA, con iconos comunes de la UE para señalarlo.
Riesgo mínimo
Es donde está la mayoría de la IA que usan las empresas: filtros de spam, recomendadores de productos, asistentes para redactar o resumir, traducción automática o mantenimiento predictivo que no actúa como componente de seguridad. No tiene obligaciones específicas más allá de la alfabetización en IA del artículo 4, aunque el reglamento anima a adoptar códigos de conducta voluntarios.
Cómo clasificar un sistema de IA en cinco preguntas
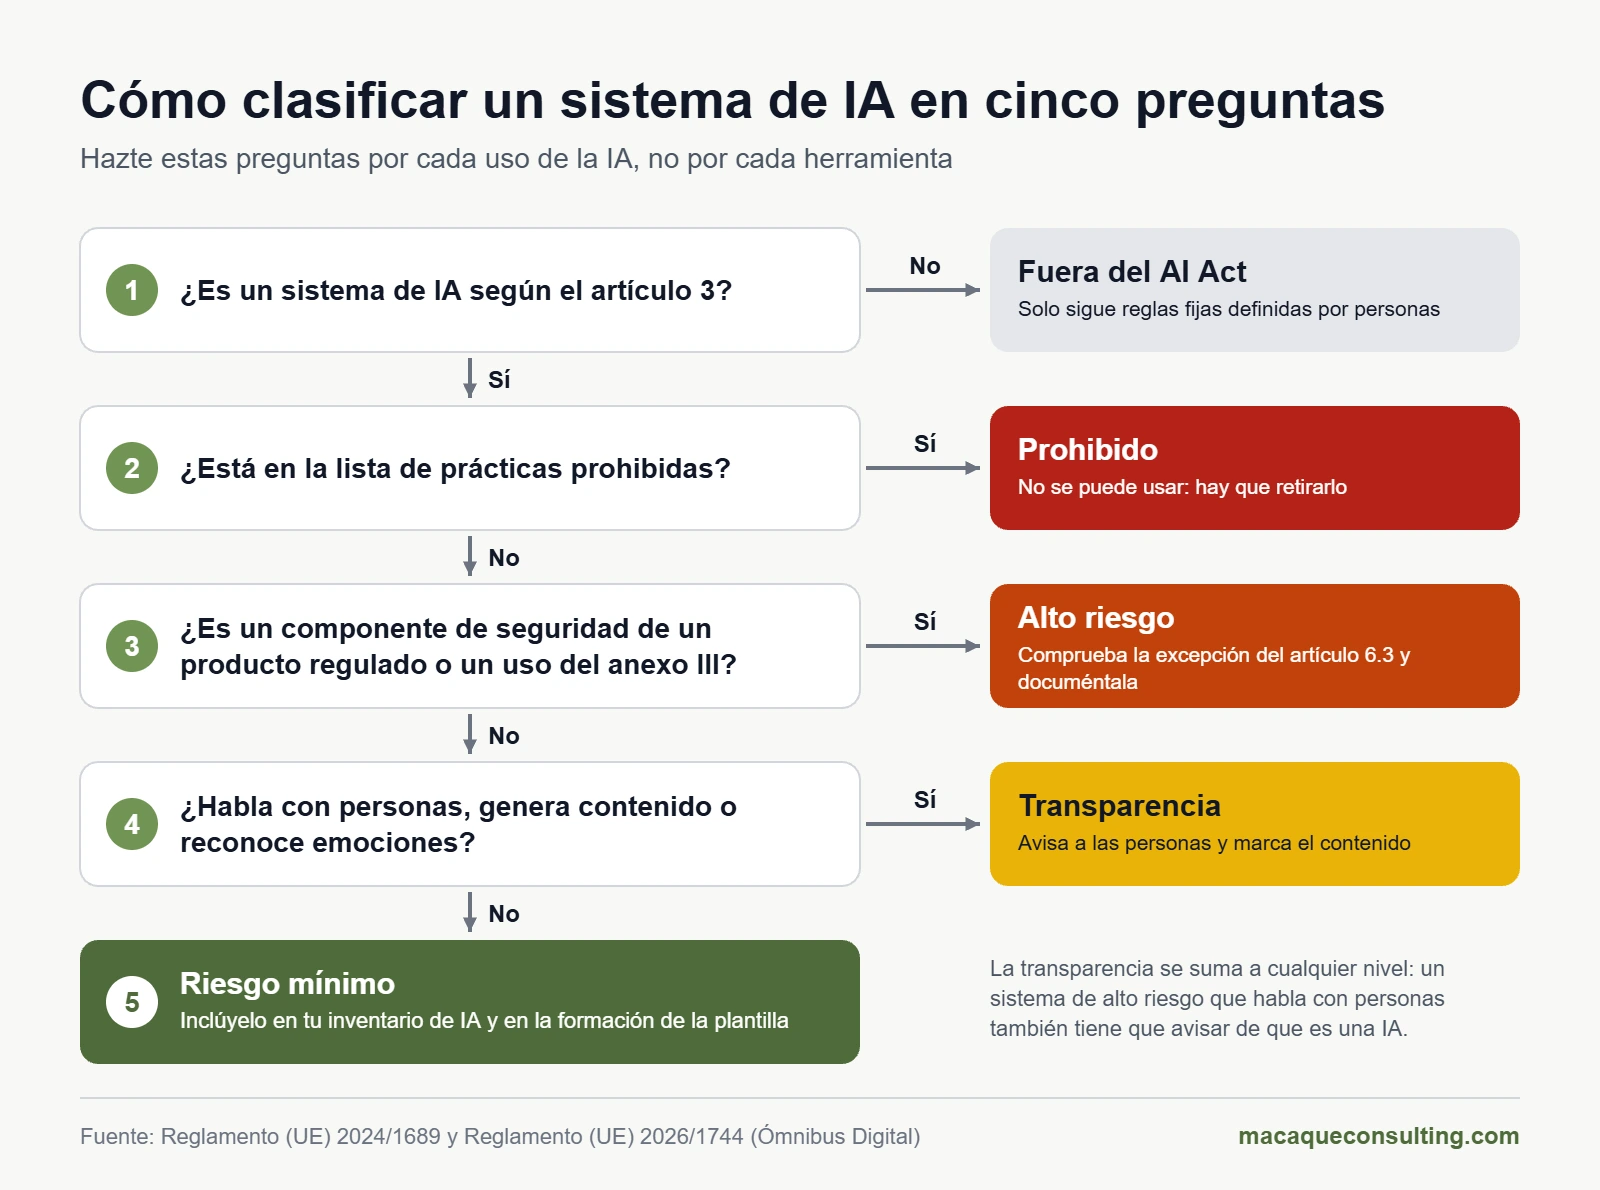
Cinco preguntas para saber en qué nivel de riesgo está cada uso de la IA en tu empresa.
¿Es un sistema de IA? Si solo sigue reglas fijas definidas por personas, no lo es y el AI Act no se aplica.
¿Está en la lista de prácticas prohibidas? Si es así, no se puede usar y hay que retirarlo.
¿Es un componente de seguridad de un producto regulado o su uso está en el anexo III? Entonces, en principio, es de alto riesgo. Si es del anexo III, comprueba si encaja en la excepción del artículo 6.3 y documenta la decisión.
¿Habla con personas, genera contenido, crea deepfakes o reconoce emociones? Tiene obligaciones de transparencia, sea cual sea su nivel de riesgo.
¿Nada de lo anterior? Es de riesgo mínimo. Inclúyelo en tu inventario de sistemas de IA y en la formación de la plantilla.
La clasificación se hace por uso, no por herramienta: ChatGPT para redactar correos es riesgo mínimo, pero el mismo modelo usado para descartar candidatos es alto riesgo.
Modelos de IA de uso general: ChatGPT, Copilot, Gemini y tu empresa
Los modelos de IA de uso general son los que, entrenados con enormes cantidades de datos, sirven para tareas muy distintas: escribir, resumir, traducir, programar o crear imágenes. Son, por ejemplo, los modelos que hay detrás de ChatGPT, Gemini, Claude o Copilot. Según las directrices que publicó la Comisión en julio de 2025, como referencia se considera de uso general un modelo entrenado con más de 10²³ operaciones de cálculo (FLOP) que puede generar lenguaje, imágenes o vídeo a partir de texto.
Qué obligaciones tienen sus proveedores
Las obligaciones recaen sobre quien desarrolla el modelo, como OpenAI, Google, Anthropic, Meta o Mistral, y se aplican desde el 2 de agosto de 2025:
Documentación técnica del modelo, a disposición de la Oficina de IA y de las autoridades.
Información para las empresas que integran el modelo en sus productos.
Una política para respetar los derechos de autor de la UE, incluida la reserva de quienes no quieren que sus obras se usen para entrenar.
Un resumen público de los datos de entrenamiento, con la plantilla de la Comisión.
Se presume que los modelos más potentes, entrenados con más de 10²⁵ FLOP, tienen riesgo sistémico. Además, deben evaluar el modelo con pruebas adversarias, mitigar sus riesgos, notificar los incidentes graves a la Oficina de IA y garantizar su ciberseguridad.
El código de buenas prácticas que publicó la Comisión en julio de 2025 es la vía voluntaria para demostrar que se cumplen estas obligaciones. Los modelos que ya estaban en el mercado antes del 2 de agosto de 2025 tienen hasta el 2 de agosto de 2027 para adaptarse, y la Comisión puede multar a los proveedores desde el 2 de agosto de 2026.
Qué significa para la empresa que los usa
Si tu empresa usa ChatGPT, Copilot o Gemini, no es proveedora del modelo: es responsable del despliegue de un sistema de IA. Sus obligaciones dependen del uso que le dé:
Uso
Tu papel
Qué te exige
La plantilla lo usa para redactar, resumir o programar
Responsable del despliegue
Alfabetización en IA y una política de uso, sin olvidar el RGPD con los datos personales que se introducen
Chatbot de atención al cliente con un modelo de terceros
Responsable del despliegue, y proveedor del sistema si lo ofreces con tu marca
Avisar de que es una IA (artículo 50)
Imágenes o vídeos para campañas de marketing
Responsable del despliegue
Indicar los deepfakes; el marcado técnico corresponde al proveedor de la herramienta
Filtrar o puntuar currículos
Proveedor de un sistema de alto riesgo: al darle esa finalidad, el artículo 25 te convierte en proveedor
Las obligaciones del proveedor de alto riesgo y las del artículo 26, desde el 2 de diciembre de 2027
Reentrenar el modelo con más de un tercio del cálculo usado para entrenarlo
Proveedor del modelo modificado
Documentación, derechos de autor y resumen de datos, solo sobre la modificación
Vender un producto propio que integra el modelo
Proveedor del sistema de IA
Las obligaciones de su nivel de riesgo
Conectar el modelo a tus documentos, lo que se conoce como RAG, no implica reentrenarlo, y un ajuste fino ligero con tus datos rara vez se acerca a ese tercio del cálculo. Por eso, en la mayoría de los casos, no te convierte en proveedor del modelo. Antes de integrar IA generativa en un proceso, conviene tener claro en qué fila de la tabla estás.
Obligaciones según tu papel
Lo que te toca depende de tu papel y del nivel de riesgo de cada sistema. La mayoría de las empresas son responsables del despliegue de sistemas de riesgo mínimo, así que sus obligaciones son ligeras. Las cargas fuertes se concentran en quien desarrolla o comercializa sistemas de alto riesgo.
Todas las empresas: alfabetización en IA (artículo 4)
Desde el 2 de febrero de 2025, proveedores y responsables del despliegue debían garantizar que su plantilla tuviera un nivel suficiente de alfabetización en IA. El Ómnibus Digital reformuló el artículo con efectos desde el 27 de julio de 2026: ahora deben adoptar medidas para apoyar la alfabetización en IA de su personal, sin que se exija alcanzar un nivel concreto. Sigue siendo obligatorio, y la Comisión y los Estados miembros deben además promoverla, con especial atención a las pymes.
Qué hacer en la práctica:
Saber quién usa IA en la empresa y para qué.
Formar a cada perfil según su uso: riesgos, verificación de resultados, protección de datos y lo básico del AI Act.
Aprobar una política interna de uso de la IA.
Guardar evidencias de la formación, como materiales y asistencia. El reglamento no exige ningún certificado.
Si usas un sistema de alto riesgo (artículo 26)
El responsable del despliegue de un sistema de alto riesgo debe:
Usarlo según las instrucciones del proveedor.
Encargar la supervisión humana a personas con la competencia, la formación y la autoridad necesarias.
Asegurarse de que los datos de entrada que controla son pertinentes y suficientemente representativos.
Vigilar su funcionamiento y, si detecta un riesgo, avisar al proveedor y a la autoridad y suspender el uso. Los incidentes graves también se notifican.
Conservar los registros que genera el sistema durante al menos seis meses.
Informar a los representantes de los trabajadores y a la plantilla afectada antes de usarlo en el trabajo.
Informar a las personas cuando el sistema toma decisiones sobre ellas o ayuda a tomarlas. Tienen derecho a una explicación (artículo 86).
Además, los organismos públicos, las empresas privadas que prestan servicios públicos y quienes usan IA para evaluar la solvencia o fijar precios en seguros de vida y salud deben hacer una evaluación de impacto en los derechos fundamentales antes del primer uso (artículo 27).
Estas obligaciones se aplican desde el 2 de diciembre de 2027 para los usos del anexo III y desde el 2 de agosto de 2028 para la IA integrada en productos regulados.
Si desarrollas o comercializas un sistema de alto riesgo (proveedor)
El proveedor carga con la mayor parte de las obligaciones. Antes de comercializar el sistema debe cumplir estos requisitos:
Requisito
Qué significa
Artículo
Gestión de riesgos
Identificar, evaluar y reducir los riesgos durante toda la vida del sistema
9
Datos y gobernanza de datos
Datos de entrenamiento, validación y prueba pertinentes, representativos y, en la medida de lo posible, sin errores ni sesgos
10
Documentación técnica
Demostrar que el sistema cumple; simplificada para pymes y empresas medianas
11
Registros automáticos
Que el sistema deje rastro de su funcionamiento
12
Transparencia e instrucciones
Que quien lo usa sepa cómo funciona, cuáles son sus límites y cómo supervisarlo
13
Supervisión humana
Diseñarlo para que una persona pueda vigilarlo, entenderlo e intervenir
14
Precisión, solidez y ciberseguridad
Niveles adecuados, declarados y mantenidos en el tiempo
15
Gestión de la calidad
Políticas y procedimientos documentados
17
Evaluación de la conformidad y marcado CE
Comprobar el cumplimiento, emitir la declaración UE de conformidad y poner el marcado CE
43, 47 y 48
Registro
Inscribir el sistema en la base de datos de la UE
49
Seguimiento tras la comercialización
Vigilar el sistema en el mercado y notificar los incidentes graves
72 y 73
Los datos son la base de casi todos estos requisitos. El Ómnibus añadió el artículo 4 bis, que permite, de forma excepcional, tratar categorías especiales de datos personales para detectar y corregir sesgos. Sin un buen gobierno del dato es muy difícil demostrar que un sistema cumple el artículo 10.
Importadores y distribuidores (artículos 23 y 24)
Antes de poner un sistema de alto riesgo en el mercado, deben comprobar que lleva el marcado CE, la declaración UE de conformidad y las instrucciones de uso, y que el proveedor ha cumplido sus obligaciones. Si tienen motivos para pensar que no cumple, no pueden comercializarlo hasta que se corrija. Y si le ponen su marca o cambian su finalidad, pasan a ser proveedores (artículo 25).
Calendario del AI Act: todas las fechas clave
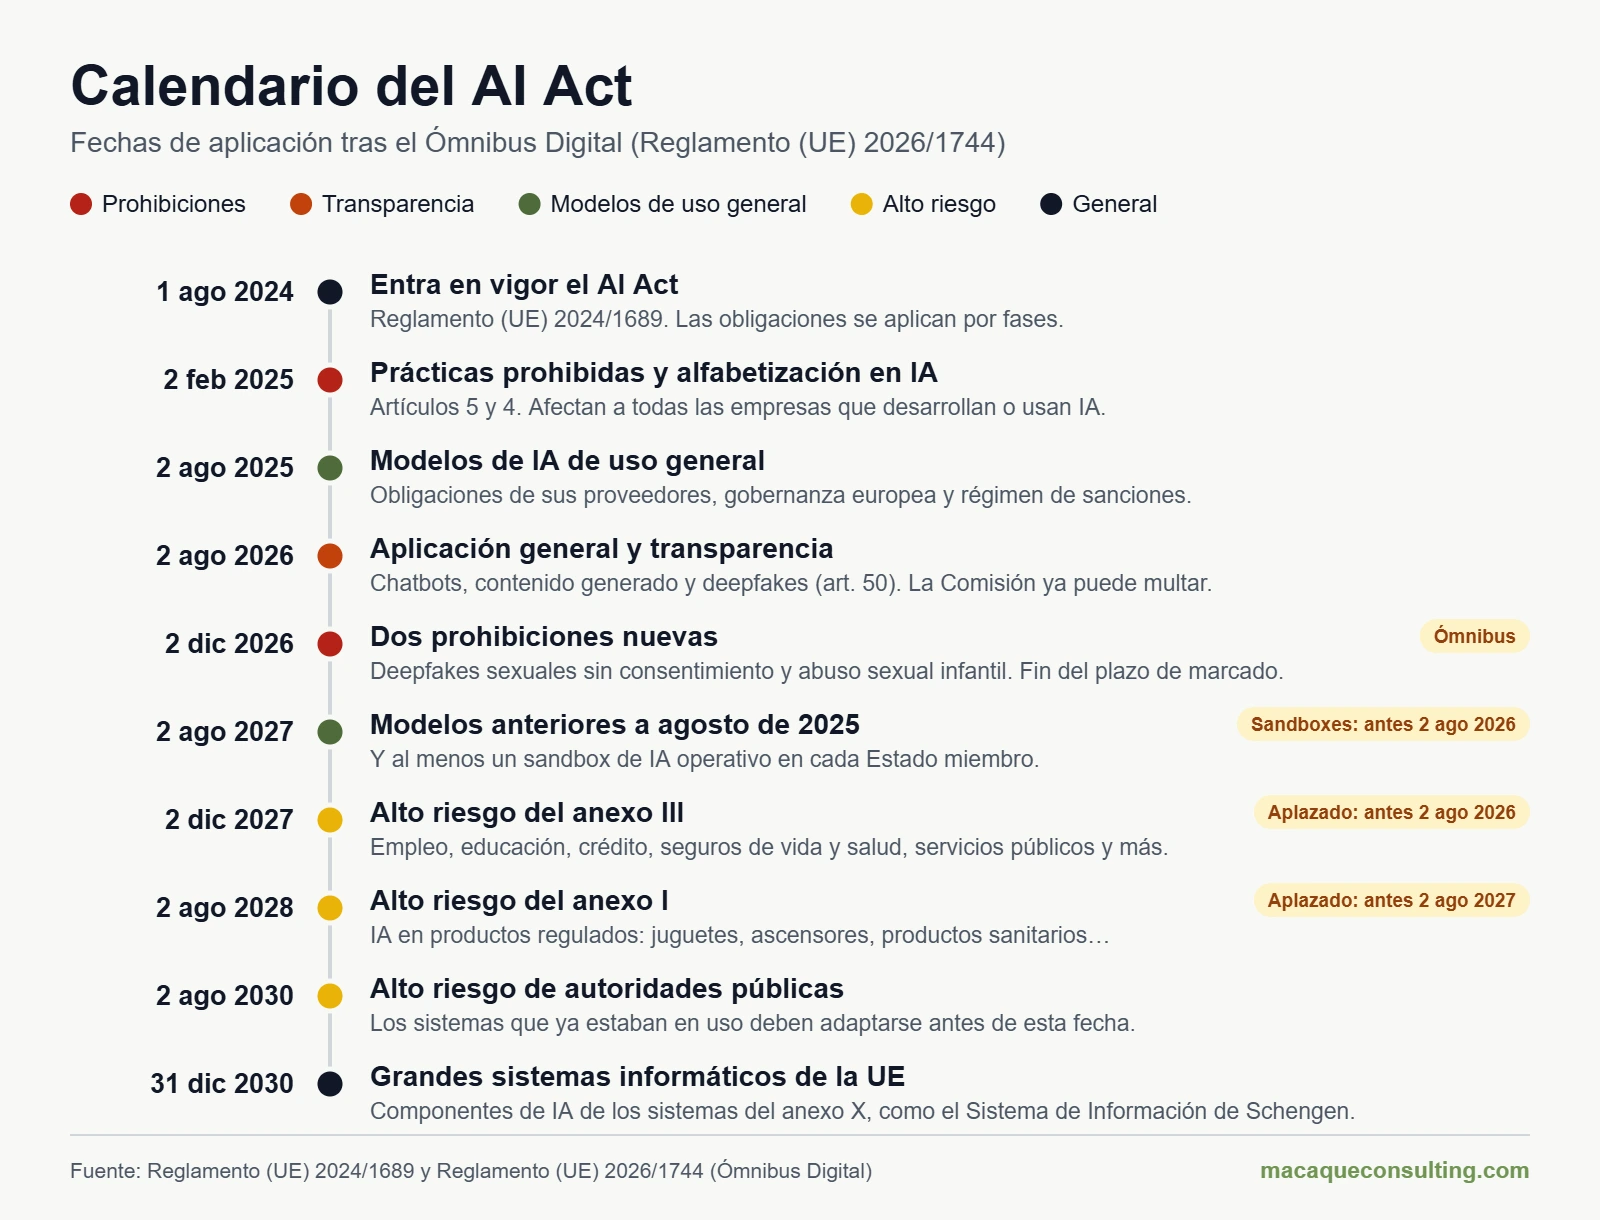
El AI Act no se aplica de golpe, sino por fases, y el Ómnibus Digital cambió varias de sus fechas. Este es el calendario vigente: lo que ya es obligatorio y lo que llega en los próximos años.
Calendario del AI Act tras el Ómnibus Digital, con las fechas que se aplazaron.
Fecha
Qué empieza a aplicarse
A quién afecta
1 de agosto de 2024
Entrada en vigor del reglamento
A nadie todavía: abre los plazos de aplicación
2 de febrero de 2025
Prácticas prohibidas (artículo 5) y alfabetización en IA (artículo 4)
Todas las empresas que desarrollan o usan IA
2 de agosto de 2025
Obligaciones de los modelos de IA de uso general, gobernanza europea, autoridades nacionales y régimen de sanciones
Proveedores de modelos y Estados miembros
2 de agosto de 2026
Aplicación general, con las obligaciones de transparencia (artículo 50), y poder de la Comisión para multar a los proveedores de modelos
Quien usa chatbots o publica contenido generado y deepfakes; proveedores de modelos
2 de diciembre de 2026
Dos prohibiciones nuevas y fin del plazo para marcar el contenido de los sistemas generativos que ya estaban en el mercado
Proveedores y usuarios de IA generativa
2 de agosto de 2027
Modelos de uso general comercializados antes del 2 de agosto de 2025 y, al menos, un sandbox de IA operativo en cada Estado
Proveedores de modelos y Estados miembros
2 de diciembre de 2027
Sistemas de alto riesgo del anexo III
Proveedores y responsables del despliegue en empleo, educación, crédito, seguros de vida y salud, servicios públicos y los demás ámbitos del anexo
2 de agosto de 2028
Sistemas de alto riesgo del anexo I
Fabricantes y proveedores de productos regulados que integran IA
2 de agosto de 2030
Adaptación de los sistemas de alto riesgo que ya usaban las autoridades públicas
Administraciones públicas y sus proveedores
31 de diciembre de 2030
Componentes de IA de los grandes sistemas informáticos de la UE (anexo X)
Instituciones de la UE y Estados miembros
Qué cambió el Ómnibus Digital en el calendario
Las obligaciones de alto riesgo del anexo III pasan del 2 de agosto de 2026 al 2 de diciembre de 2027, y las del anexo I, del 2 de agosto de 2027 al 2 de agosto de 2028.
Son fechas fijas. La Comisión había propuesto vincularlas a la disponibilidad de normas técnicas, pero el texto final descartó ese mecanismo.
El plazo para que cada Estado tenga un sandbox de IA operativo se retrasa un año, hasta el 2 de agosto de 2027.
La transparencia no se aplazó: rige desde el 2 de agosto de 2026. Solo el marcado del contenido de los sistemas que ya estaban en el mercado tiene margen hasta el 2 de diciembre de 2026.
Se añaden dos prohibiciones, aplicables desde el 2 de diciembre de 2026.
Sistemas que ya estaban en el mercado
El artículo 111 regula la transición. Un sistema de alto riesgo comercializado antes de que se le apliquen las obligaciones solo tendrá que cumplirlas si después sufre cambios importantes en su diseño. Hay dos excepciones: los sistemas que usan las autoridades públicas, que deben adaptarse antes del 2 de agosto de 2030, y las prácticas prohibidas, que afectan a todos los sistemas, antiguos o nuevos.
Que una obligación se aplace no significa que se pueda esperar. Adaptar un sistema de alto riesgo exige documentación, datos de calidad, pruebas y supervisión humana, y eso lleva meses. Además, las normas técnicas que ayudan a demostrar el cumplimiento todavía se están publicando.
Sanciones y multas del AI Act
El AI Act fija multas máximas en tres escalones, según la gravedad de la infracción, y un régimen propio para los proveedores de modelos de uso general. En cada caso se aplica la cifra mayor entre el importe fijo y el porcentaje de la facturación anual mundial del ejercicio anterior.
Infracción
Multa máxima
Ejemplo
Comercializar o usar una práctica prohibida (artículo 5)
35 millones de euros o el 7 % de la facturación
Analizar las emociones de los candidatos en una entrevista de trabajo
Incumplir otras obligaciones, como las de alto riesgo o las de transparencia
15 millones de euros o el 3 %
Usar un sistema de alto riesgo sin supervisión humana o no avisar de que un chatbot es una IA
Dar información incorrecta, incompleta o engañosa a las autoridades o a los organismos notificados
7,5 millones de euros o el 1 %
Responder a un requerimiento con documentación que no corresponde al sistema
Incumplimientos de los proveedores de modelos de uso general (artículo 101)
15 millones de euros o el 3 %, impuesta por la Comisión
No entregar a la Oficina de IA la documentación técnica del modelo
Para las pymes, incluidas las startups, y para las pequeñas empresas de mediana capitalización, la regla se invierte y se aplica la cifra menor. Por ejemplo, una pyme que facture 20 millones de euros y use una práctica prohibida se enfrenta a un máximo de 1,4 millones, el 7 % de su facturación, y no a 35 millones.
Cómo se calcula la multa
La autoridad valora todas las circunstancias del caso (artículo 99.7), entre ellas:
la naturaleza, la gravedad y la duración de la infracción, el número de personas afectadas y el daño sufrido;
el tamaño de la empresa, su facturación y su cuota de mercado;
si hubo intención o negligencia y el grado de responsabilidad, según las medidas técnicas y organizativas que se habían adoptado;
las medidas para reducir el daño y la cooperación con la autoridad;
si la propia empresa comunicó la infracción y si ya se le impusieron otras multas por los mismos hechos.
Además de multar, la autoridad puede exigir que se corrija el sistema, restringir su uso o retirarlo del mercado. En el caso de las administraciones públicas, cada Estado decide si se les pueden imponer multas y en qué medida (artículo 99.8). Y cualquier persona o empresa que crea que un sistema incumple el reglamento puede presentar una reclamación ante la autoridad (artículo 85).
Quién impone las multas
Las autoridades nacionales de vigilancia del mercado: la gran mayoría de las infracciones.
La Comisión Europea, a través de la Oficina de IA: los incumplimientos de los proveedores de modelos de uso general, desde el 2 de agosto de 2026. Tras el Ómnibus, también supervisa los sistemas de IA basados en un modelo de uso general del mismo proveedor.
El Supervisor Europeo de Protección de Datos: los de las instituciones y organismos de la UE (artículo 100).
¿Se puede multar ya en España?
El reglamento obliga a cada Estado a concretar su régimen de sanciones, y España todavía no lo ha hecho: el proyecto de ley que lo regulaba decayó con la disolución de las Cortes en octubre de 2026. Mientras no haya ley, el reparto definitivo de autoridades y el procedimiento sancionador siguen pendientes. Las obligaciones del AI Act, en cambio, son plenamente exigibles, y la Comisión ya puede multar a los proveedores de modelos de uso general.
Eso no deja a las empresas sin riesgo. La Agencia Española de Protección de Datos (AEPD) recordó en julio de 2025 que ya puede actuar, con el RGPD, contra los sistemas de IA prohibidos que traten datos personales. De hecho, las sanciones más conocidas a la IA en Europa se han impuesto con el RGPD, como los 15 millones de euros con los que la autoridad italiana de protección de datos multó a OpenAI en diciembre de 2024.
El AI Act en España: AESIA, sandbox y ley pendiente
Como reglamento europeo, el AI Act se aplica en España sin necesidad de una ley nacional. Pero cada Estado debe designar a sus autoridades, fijar las sanciones y organizar los sandboxes, y en eso España combina una agencia pionera con una ley que sigue pendiente.
La AESIA, el supervisor español de la IA
La Agencia Española de Supervisión de la Inteligencia Artificial (AESIA), con sede en A Coruña, se creó en 2023 y fue la primera agencia de su tipo en Europa. Es el punto de contacto único de España para el AI Act y su misión es supervisar el cumplimiento y orientar a empresas y administraciones.
En diciembre de 2025 publicó 16 guías prácticas, elaboradas a partir de la experiencia del sandbox español:
dos guías introductorias, con ejemplos para entender el reglamento;
trece guías técnicas sobre los requisitos de alto riesgo: evaluación de la conformidad, gestión de la calidad, gestión de riesgos, vigilancia humana, datos y gobernanza de datos, transparencia, precisión, solidez, ciberseguridad, registros, vigilancia poscomercialización, gestión de incidentes y documentación técnica;
un manual de autoevaluación con listas de comprobación.
No son vinculantes, pero ofrecen recomendaciones prácticas alineadas con el reglamento mientras se completan las normas armonizadas europeas.
El sandbox español de IA
España se adelantó a la obligación europea con su propio entorno controlado de pruebas, regulado por el Real Decreto 817/2023. En él, empresas con sistemas de alto riesgo los adaptaron a los requisitos del reglamento con el acompañamiento de las autoridades, y de esa experiencia salieron las guías de la AESIA. El AI Act exige que cada Estado tenga al menos un sandbox operativo antes del 2 de agosto de 2027, y el Ómnibus ha creado además uno europeo, gestionado por la Oficina de IA, con acceso prioritario para pymes, startups y pequeñas empresas de mediana capitalización.
Qué ha pasado con la ley española de IA
El Consejo de Ministros aprobó el 26 de mayo de 2026 el proyecto de Ley Orgánica para el buen uso y la gobernanza de la inteligencia artificial, que se publicó en el Boletín Oficial de las Cortes Generales en junio. El texto decayó con la disolución de las Cortes, formalizada por el Real Decreto 806/2026 en octubre, antes de las elecciones generales del 29 de noviembre. Para aprobarse, tendrá que volver a presentarse en la nueva legislatura.
El proyecto situaba a la AESIA en el centro del sistema, como punto de contacto único y supervisora de la mayoría de los usos, y repartía el resto entre autoridades especializadas, como la AEPD, el Consejo General del Poder Judicial, el Banco de España, la CNMV y la Dirección General de Seguros y Fondos de Pensiones. También dedicaba un capítulo al buen uso de la IA en el sector público estatal, con un delegado de IA en cada entidad.
Mientras tanto, hay reglas que ya están claras porque las fija el propio AI Act:
En banca y seguros, cuando la IA está directamente ligada a la prestación de servicios financieros, la vigilancia corresponde a los supervisores financieros (artículo 74.6).
En los productos del anexo I, como juguetes o productos sanitarios, son competentes las autoridades que ya vigilan cada producto (artículo 74.3), algunas de ellas autonómicas.
La AEPD ya puede actuar, con el RGPD, cuando un sistema de IA trata datos personales.
El AI Act y otras normas: RGPD, ISO 42001, ciberseguridad y responsabilidad
El AI Act no sustituye a ninguna otra norma: se suma a ellas. La buena noticia es que buena parte del trabajo hecho para cumplir el RGPD o las normas de ciberseguridad también sirve para el AI Act.
Norma
Qué regula
Cómo encaja con el AI Act
RGPD
El tratamiento de datos personales
Se aplica a la vez siempre que la IA use datos personales. La evaluación de impacto en protección de datos complementa la evaluación de impacto en los derechos fundamentales del artículo 27, y el artículo 22 del RGPD sigue protegiendo frente a las decisiones totalmente automatizadas.
ISO/IEC 42001
Un sistema de gestión de la IA, voluntario y certificable
No da presunción de conformidad, pero ordena el inventario, los riesgos y los controles que pide el AI Act.
Normas armonizadas, como la EN 18286
Especificaciones técnicas europeas para cumplir los requisitos del AI Act
Seguirlas da presunción de conformidad. La primera, sobre gestión de la calidad, se publicó en el DOUE en octubre de 2026 y está pensada para integrarse con la ISO/IEC 42001 y la ISO 9001.
NIS2
La ciberseguridad de las entidades esenciales e importantes
Los sistemas de IA forman parte de los activos que hay que proteger, y el artículo 15 del AI Act también exige su ciberseguridad.
Reglamento de Ciberresiliencia
La ciberseguridad de los productos con elementos digitales
Si un sistema de alto riesgo cumple sus requisitos esenciales, se presume que cumple los de ciberseguridad del AI Act.
DORA
La resiliencia operativa digital del sector financiero, desde enero de 2025
Los proveedores de IA en la nube son proveedores tecnológicos externos y entran en su gestión de riesgos y en sus contratos.
Directiva de responsabilidad por productos defectuosos
Los daños causados por productos defectuosos, que ahora incluyen el software y la IA
Se aplica a los productos comercializados desde el 9 de diciembre de 2026. Incumplir requisitos obligatorios de seguridad, como los del AI Act, ayuda a presumir que un producto es defectuoso.
Estatuto de los Trabajadores (artículo 64.4.d)
Los derechos de información de los representantes de los trabajadores
Desde 2021, la empresa debe informar al comité de empresa de los algoritmos y sistemas de IA que influyen en las condiciones de trabajo. Se suma al deber de informar del artículo 26 del AI Act.
La Comisión retiró en 2025 su propuesta de directiva sobre responsabilidad civil en materia de IA, así que los daños causados por la IA se reclaman con la nueva directiva de productos defectuosos y con las normas nacionales de responsabilidad.
Cómo cumplir el AI Act en 8 pasos
No hace falta esperar a 2027 para empezar. Estos ocho pasos sirven para empresas de cualquier tamaño, y los cuatro primeros ya cubren las obligaciones que están en vigor.
Asigna un responsable. Nombra a una persona o a un pequeño comité que coordine el cumplimiento, con representación de negocio, tecnología, datos, legal y recursos humanos.
Haz un inventario de la IA. Recoge todos los sistemas de IA que la empresa desarrolla, compra o usa, incluida la IA integrada en herramientas que ya tienes, como el CRM, la plataforma de selección o la suite ofimática, y la que la plantilla usa por su cuenta.
Clasifica cada sistema y tu papel. Aplica las cinco preguntas de la clasificación por riesgo, identifica si eres proveedor o responsable del despliegue y documenta cada decisión, sobre todo si te acoges a la excepción del artículo 6.3.
Elimina lo prohibido y cumple lo que ya está en vigor. Retira cualquier práctica prohibida, forma a la plantilla, aprueba una política de uso de la IA y aplica la transparencia en chatbots y contenidos generados.
Revisa los contratos con tus proveedores. Pide la documentación y las instrucciones de uso, información sobre los datos y el modelo, el marcado CE cuando corresponda y compromisos sobre incidentes, cambios y auditorías.
Analiza las brechas de los sistemas de alto riesgo. Compara cada sistema con los requisitos de los artículos 9 a 15 si eres proveedor, o con el artículo 26 si eres responsable del despliegue, y planifica las correcciones antes del 2 de diciembre de 2027.
Prepara las evaluaciones y la documentación. Según tu caso: la evaluación de la conformidad, la documentación técnica, la evaluación de impacto en los derechos fundamentales, el registro en la base de datos de la UE y la información a la plantilla.
Gobierna la IA de forma continua. Vigila los sistemas en uso, gestiona los incidentes, revisa el inventario con regularidad y vuelve a evaluar cada sistema cuando cambien su uso, sus datos o el modelo.
Un buen punto de partida es una auditoría de IA independiente, que inventaría los sistemas, revisa los datos, los modelos y los riesgos, y deja un plan de adaptación con prioridades.
Checklist rápida del AI Act
¿Tenemos un inventario actualizado de todos los sistemas de IA y de quién responde de cada uno?
¿Sabemos qué papel tenemos en cada sistema: proveedor, responsable del despliegue, importador o distribuidor?
¿Hemos comprobado que no usamos ninguna práctica prohibida, incluidas las dos nuevas de diciembre de 2026?
¿Ha recibido la plantilla formación en IA adaptada a su uso, y guardamos evidencias?
¿Tenemos una política interna que diga qué herramientas se pueden usar, con qué datos y para qué?
¿Avisan nuestros chatbots de que son una IA, y etiquetamos los deepfakes y los textos de interés público generados con IA?
¿Hemos identificado los sistemas de alto riesgo y tenemos un plan para el 2 de diciembre de 2027?
¿Exigen nuestros contratos con proveedores de IA la documentación y la cooperación que necesitamos?
¿Hemos coordinado el AI Act con el RGPD, la ciberseguridad y, si nos afecta, DORA?
¿Tenemos un procedimiento para detectar, registrar y notificar incidentes graves?
El AI Act por sectores
Como las obligaciones dependen del uso, el impacto del AI Act cambia mucho de un sector a otro. Estos son los casos más habituales.
Banca y finanzas
Evaluar la solvencia o la calificación crediticia de personas físicas es alto riesgo, salvo cuando el sistema solo sirve para detectar fraude financiero, y quien lo usa debe hacer además una evaluación de impacto en los derechos fundamentales. Las entidades supervisadas cumplen parte de las obligaciones de gestión de la calidad y de vigilancia con sus normas de gobierno interno, y la supervisión del AI Act corresponde a sus supervisores financieros. Todo ello convive con DORA y con el RGPD. Más sobre la IA en banca.
Seguros
La evaluación de riesgos y la fijación de precios en los seguros de vida y de salud de personas físicas es alto riesgo y también exige la evaluación de impacto en los derechos fundamentales. En principio no lo son la tarificación de otros ramos, como el automóvil o el hogar, ni la detección de fraude en siniestros, aunque siguen sujetas al RGPD y a la normativa de seguros. Los chatbots de atención al cliente deben avisar de que son una IA. Más sobre la IA en seguros.
Salud
El software de IA que es un producto sanitario de clase IIa o superior necesita la evaluación de un organismo notificado y, por eso, es de alto riesgo por la vía del anexo I: sus requisitos se aplican desde el 2 de agosto de 2028 y se comprueban dentro de la evaluación del Reglamento de Productos Sanitarios. También son de alto riesgo el triaje de pacientes en urgencias y los sistemas con los que las administraciones deciden el acceso a servicios sanitarios públicos. Y los datos de salud son una categoría especial en el RGPD. Más sobre la IA en salud.
Sector público
Las administraciones usan muchos sistemas del anexo III, como los que deciden el acceso a prestaciones y servicios públicos, y tienen obligaciones propias: hacer una evaluación de impacto en los derechos fundamentales antes de usar un sistema de alto riesgo, registrar ese uso en la base de datos de la UE y adaptar antes del 2 de agosto de 2030 los sistemas que ya tenían en marcha. Las empresas privadas que prestan servicios públicos también deben hacer esa evaluación de impacto. Más sobre la IA en el sector público.
Recursos humanos
Afecta a cualquier empresa con plantilla. Los sistemas que filtran currículos, evalúan candidatos o deciden ascensos, despidos o el reparto de tareas son de alto riesgo, y reconocer las emociones de los trabajadores está prohibido. Antes de usar un sistema de alto riesgo en el trabajo hay que informar a los representantes de los trabajadores y a la plantilla afectada, una obligación que en España se suma a la del artículo 64.4.d del Estatuto de los Trabajadores.
Industria
El mantenimiento predictivo o la inspección visual de calidad suelen ser de riesgo mínimo, salvo que actúen como componente de seguridad. La IA que forma parte de la seguridad de una máquina se regirá por el Reglamento de Máquinas, aplicable desde el 20 de enero de 2027, porque el Ómnibus la sacó del régimen general del AI Act para evitar una doble regulación. En cambio, vigilar con IA el rendimiento de los operarios puede ser de alto riesgo. Más sobre la IA en la fabricación industrial.
Retail, marketing y atención al cliente
Los recomendadores de productos, la segmentación de clientes o la previsión de la demanda son de riesgo mínimo. Los chatbots deben avisar de que son una IA, y las imágenes o vídeos generados que imitan a personas, lugares o hechos reales deben identificarse como tales. El límite está en la manipulación: las técnicas que distorsionan el comportamiento del consumidor y le causan un perjuicio considerable están prohibidas. Más sobre la IA en retail y distribución.
Preguntas frecuentes sobre el AI Act
¿El AI Act ya está en vigor?
Sí. Entró en vigor el 1 de agosto de 2024 y se aplica por fases. Desde el 2 de agosto de 2026 es de aplicación general, aunque las obligaciones de alto riesgo se aplazaron al 2 de diciembre de 2027 y al 2 de agosto de 2028.
¿Qué empresas tienen que cumplir el AI Act?
Todas las que desarrollan, comercializan, importan, distribuyen o usan sistemas de IA en la UE en su actividad profesional, también las de fuera de la UE si su IA se usa aquí. Lo que cambia es cuánto: depende del papel de la empresa y del riesgo de cada sistema.
¿Usar ChatGPT o Copilot en la empresa obliga a algo?
Sí, aunque poco si el uso es de riesgo mínimo: formar a la plantilla, fijar una política de uso y cumplir el RGPD con los datos que se introducen. Si se usa para decidir sobre personas, por ejemplo para seleccionar candidatos, pasa a ser alto riesgo y la empresa asume obligaciones de proveedor.
¿Hay que certificarse en el AI Act?
No existe un certificado general del AI Act. Los sistemas de alto riesgo necesitan una evaluación de la conformidad y el marcado CE: en la mayoría la hace el propio proveedor, y algunos sistemas biométricos y los productos del anexo I requieren un organismo notificado. La ISO/IEC 42001 es una certificación voluntaria que ayuda, pero no sustituye esas obligaciones.
¿Cuáles son las multas del AI Act?
Hasta 35 millones de euros o el 7 % de la facturación anual mundial por usar prácticas prohibidas, hasta 15 millones o el 3 % por incumplir otras obligaciones y hasta 7,5 millones o el 1 % por dar información incorrecta. A las pymes y a las pequeñas empresas de mediana capitalización se les aplica la cifra menor.
¿Quién supervisa el AI Act en España?
La AESIA es el punto de contacto único y la autoridad central, junto con supervisores sectoriales como los financieros. El proyecto de ley que debía completar el reparto de competencias y fijar las sanciones decayó en octubre de 2026 y tendrá que volver a tramitarse.
¿Qué es el Ómnibus Digital sobre IA?
Es el Reglamento (UE) 2026/1744, que modificó el AI Act con efectos desde el 27 de julio de 2026. Aplaza las obligaciones de alto riesgo, añade dos prohibiciones, extiende ventajas de las pymes a las pequeñas empresas de mediana capitalización, reformula la alfabetización en IA y traslada la maquinaria a su normativa sectorial.
¿El AI Act se aplica a empresas de fuera de la UE?
Sí, si comercializan sistemas o modelos de IA en la UE o si los resultados de su IA se usan en la Unión. Los proveedores de sistemas de alto riesgo y de modelos de uso general deben nombrar un representante autorizado en la UE.
¿Qué diferencia hay entre el AI Act y el RGPD?
El RGPD protege los datos personales; el AI Act regula los sistemas de IA según su riesgo, traten o no datos personales. Cuando un sistema de IA usa datos personales, se aplican los dos a la vez.
¿Qué hay que revisar antes del 2 de diciembre de 2026?
Si desarrollas o comercializas IA generativa, que tenga salvaguardas razonables para impedir que genere imágenes íntimas de personas reales sin su consentimiento o material de abuso sexual infantil, y que el contenido de los sistemas que ya estaban en el mercado antes del 2 de agosto de 2026 se marque como generado por IA. Si solo la usas, que nadie en la empresa la emplee con esos fines.
CEO y cofundador de Macaque Group, grupo tecnológico con sede en Calafell (Tarragona) especializado en inteligencia artificial, desarrollo de software y outsourcing IT. Cofundador de BanAIna, plataforma de gobernanza de IA, y miembro de OdiseIA. Defiende una IA «sin humo»: aplicada a problemas reales de negocio y que llegue a producción. Ha publicado en Capital Humano (Wolters Kluwer).
Certificación correspondiente a Macaque Consulting Alcance según certificado.
Tratamos tus datos personales de conformidad con el Reglamento General de Protección de Datos (RGPD) y la Ley Orgánica 3/2018 (LOPDGDD). Consulta nuestra Política de Privacidad.
Obtenida
ISO 27701
En proceso
ISO 9001
En proceso
ENS ALTO
En proceso
ISO 42001
En estudio
Obtenida
ISO 27701
En proceso
ISO 9001
En proceso
ENS ALTO
En proceso
ISO 42001
En estudio
Miembros de
Hablemos de tu proyecto
Cuéntanos qué necesitas y te respondemos en menos de 24 horas laborables.
Impulsamos tu negocio con tecnología e inteligencia artificial
Asesoramiento personalizado
Analizamos tu caso y proponemos soluciones adaptadas a tu negocio
Acompañamiento continuo
Desde la idea hasta la evolución del producto
Soluciones escalables
Tecnología preparada para crecer contigo
Disponibilidad
Lunes - Viernes:09:00 - 19:00
Respuesta en menos de 24h
Este sitio utiliza cookies
Utilizamos cookies propias y opcionales. Puedes aceptarlas todas, rechazar las no esenciales o configurarlas por categoría. Las categorías opcionales están desactivadas por defecto y puedes cambiar tu decisión en cualquier momento desde Configurar cookies en el pie de página.