Un ciberataque ya no es un problema del departamento de informática: es la facturación parada, los clientes sin servicio, una posible sanción y una conversación incómoda con tu banco y tu aseguradora. En 2025, INCIBE gestionó 122.223 incidentes de ciberseguridad en España, un 26 % más que el año anterior. Y según IBM, el coste medio mundial de una brecha de datos batió récord en 2026: 4,99 millones de dólares.
Esta guía reúne lo que una empresa necesita saber y hacer: qué amenazas importan de verdad, qué exige la ley en España (incluida la situación real de NIS2), qué medidas protegen más y cómo organizarlo todo en 90 días. Está pensada para la dirección y para quien lleva la tecnología, con datos verificados y sin jerga innecesaria.
La ciberseguridad para empresas en 60 segundos
Qué es: las medidas técnicas, organizativas y humanas que permiten que tus sistemas, tus datos y tu actividad sigan funcionando aunque alguien intente atacarlos.
Por qué ahora: los incidentes crecen cada año y los atacantes usan inteligencia artificial para ir más rápido y engañar mejor.
Por dónde entran: sobre todo por vulnerabilidades sin parchear, credenciales robadas, phishing y proveedores con acceso a tus sistemas.
Qué exige la ley: el RGPD, a casi todas las empresas; NIS2, a las medianas y grandes de 18 sectores (en España, aún sin ley propia); el ENS, a quien trabaja para la Administración; DORA, al sector financiero, y el Reglamento de Ciberresiliencia, a quien vende software o dispositivos conectados.
Lo que más protege: autenticación multifactor, parches, copias de seguridad aisladas y probadas, protección EDR, formación y control de proveedores.
Si te atacan: aísla los equipos sin apagarlos, conserva las evidencias, llama al 017 de INCIBE y, si hay datos personales afectados, avisa a la AEPD en un máximo de 72 horas.
Qué es la ciberseguridad para empresas
La ciberseguridad para empresas es la protección de los sistemas, las redes, las aplicaciones y los datos de una organización frente a accesos no autorizados, robos, sabotajes y errores. Su objetivo no es la seguridad absoluta, que no existe, sino reducir la probabilidad de sufrir un incidente, limitar su impacto en el negocio y recuperarse rápido cuando ocurre.
Ciberseguridad, seguridad informática y seguridad de la información
Se usan como sinónimos, pero no son exactamente lo mismo:
Seguridad de la información: protege la información en cualquier formato, también en papel o en una conversación. Es el enfoque de la norma ISO 27001.
Seguridad informática: protege los equipos y sistemas concretos: ordenadores, servidores, redes y aplicaciones.
Ciberseguridad: protege todo lo que está conectado y expuesto a amenazas digitales, incluidos la nube, los móviles, los sistemas industriales y los servicios de terceros.
Una empresa necesita las tres: políticas y procesos claros, tecnología bien configurada y capacidad para detectar un ataque y responder a tiempo.
Por qué ya es una responsabilidad de la dirección
La normativa europea ha sacado la ciberseguridad del departamento técnico. La Directiva NIS2 obliga a los órganos de dirección a aprobar las medidas de gestión de riesgos, supervisar su aplicación y formarse, y les atribuye responsabilidad si no lo hacen (artículo 20). Las aseguradoras, los grandes clientes y los auditores piden lo mismo: alguien en la dirección que responda de la ciberseguridad.
También hay una razón puramente de negocio. Un ransomware puede parar la producción, la facturación y la atención al cliente durante días. Es un riesgo operativo del mismo nivel que un incendio o la quiebra de un proveedor clave, y se gestiona igual: con prevención, un plan y alguien al mando.
Ciberseguridad en cifras: lo que dicen los datos de 2025 y 2026
Los cuatro informes de referencia apuntan en la misma dirección: más incidentes, ataques más rápidos y cada vez más ligados a vulnerabilidades sin corregir y a proveedores.
España: el balance de INCIBE
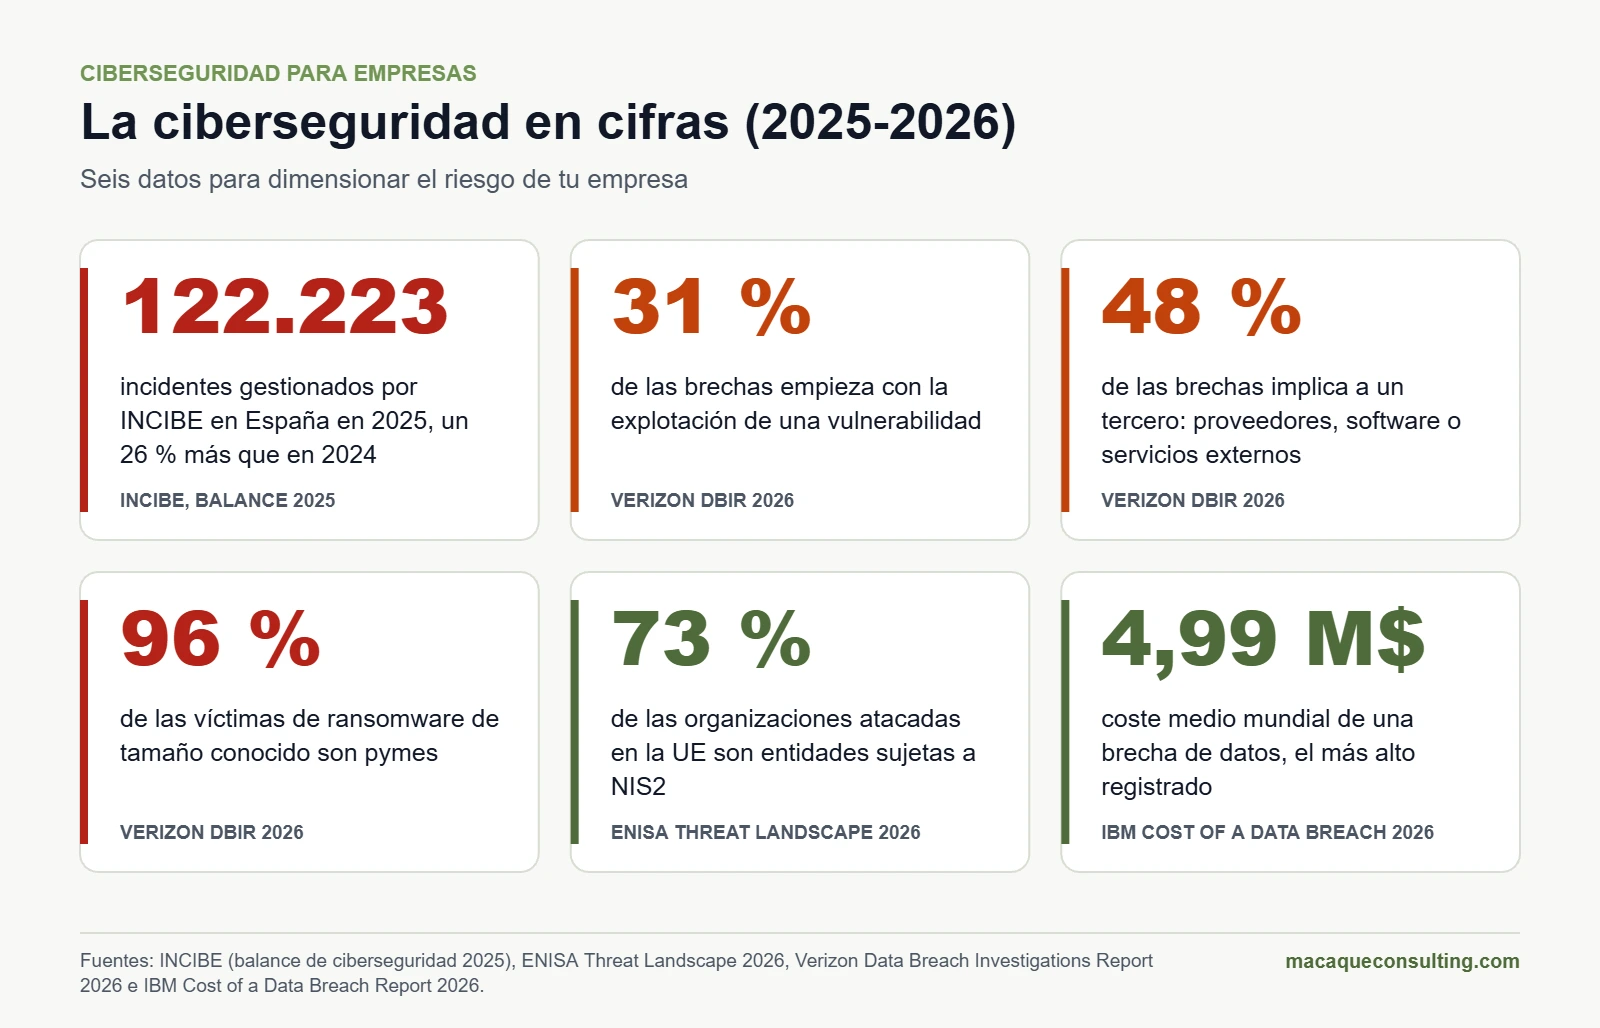
El Instituto Nacional de Ciberseguridad gestionó 122.223 incidentes en 2025, un 26 % más que en 2024. El detalle:
Malware: 55.411 casos, el 45 % del total, incluidos 392 ataques de ransomware.
Fraude online: 45.445 casos, cuatro de cada diez incidentes. Más de 25.000 fueron phishing.
Robo de información: 3.849 casos de acceso o sustracción no autorizada de datos.
Sistemas vulnerables: 237.028 sistemas relevantes detectados que podían ser explotados.
Operadores esenciales e importantes: 401 incidentes gestionados.
Línea 017: 142.767 consultas de ciudadanos y empresas, un 44,9 % más.
Europa: el informe de ENISA
El ENISA Threat Landscape 2026, publicado en septiembre de 2026, analiza 8.257 incidentes ocurridos en la Unión Europea durante 2025. Lo más útil para una empresa:
El 51 % de los casos fueron ataques DDoS de bajo impacto. Casi nueve de cada diez ataques reivindicados por hacktivistas fueron de este tipo.
El ransomware sigue siendo la amenaza con más impacto: el 40 % de los eventos de cibercrimen analizados.
En los accesos no autorizados en los que se pudo identificar la vía de entrada, el 60 % aprovechó una vulnerabilidad.
El 73 % de las organizaciones atacadas son entidades esenciales o importantes según NIS2, y la administración pública es el sector más afectado (32 %).
La dependencia de proveedores y de la cadena de suministro multiplica el impacto de los incidentes.
Por dónde entran los atacantes: el informe de Verizon
El Data Breach Investigations Report 2026 de Verizon, basado en más de 22.000 brechas confirmadas, trae un cambio histórico: por primera vez en sus 19 ediciones, la explotación de vulnerabilidades (31 % de las brechas) supera al robo de credenciales como principal vía de entrada.
Hay un tercero implicado (un proveedor, un software o un servicio externo) en el 48 % de las brechas, un 60 % más que el año anterior.
El ransomware aparece en el 48 % de las brechas. Cuando se conoce el tamaño de la víctima, el 96 % son pymes.
El 69 % de las organizaciones afectadas por ransomware no pagó el rescate.
La mediana para parchear por completo una vulnerabilidad subió a 43 días, y Verizon advierte de que, con la IA, el margen para defenderse ha pasado de meses a horas.
Cuánto cuesta una brecha: el informe de IBM
Según el Cost of a Data Breach Report 2026 de IBM, el coste medio mundial de una brecha de datos alcanzó un récord de 4,99 millones de dólares, un 12 % más que el año anterior. Los ataques apoyados en IA crecieron un 56 %: ya son uno de cada cuatro ataques maliciosos, sobre todo suplantaciones con deepfakes y malware, y encarecen la brecha en torno a un millón de dólares. En cambio, las organizaciones que usan IA y automatización de forma extensiva en su seguridad ahorran de media 1,93 millones y contienen las brechas 65 días antes.
Para una pyme española las cifras absolutas serán menores, pero la proporción duele igual: días sin operar, clientes que se van, peritos, abogados, rescates y, a veces, sanciones.
Las cifras clave de la ciberseguridad en 2025 y 2026. Fuentes: INCIBE, ENISA, Verizon e IBM.
Las amenazas que más afectan a las empresas
No todas las amenazas pesan igual. Estas son las que más daño causan hoy a las empresas españolas y lo que funciona contra cada una.
Phishing, smishing y vishing
Correos, SMS o llamadas que suplantan a un banco, a un proveedor, a Hacienda o a un compañero para robar credenciales o instalar malware. Según IBM, el phishing es la vía de entrada más habitual en las brechas por cuarto año consecutivo, y la IA ha eliminado las faltas de ortografía y las traducciones torpes que antes lo delataban.
Cómo protegerte: autenticación multifactor resistente al phishing, filtrado del correo, formación con simulaciones y un canal sencillo para reportar mensajes sospechosos.
Fraude del CEO y del proveedor, ahora con deepfakes
El atacante se hace pasar por el director general o por un proveedor y pide una transferencia urgente o un cambio de cuenta bancaria. Con voces y vídeos sintéticos, una llamada «del jefe» ya no es prueba de nada.
Cómo protegerte: verificación por un canal distinto antes de cualquier pago urgente o cambio de IBAN, límites de autorización y doble firma para los importes altos.
Ransomware y doble extorsión
Los atacantes roban los datos, cifran los sistemas y piden un rescate por desbloquearlos y por no publicar lo robado. Es la amenaza con más impacto según ENISA y aparece en casi la mitad de las brechas que analiza Verizon. La mayoría de las víctimas son pymes.
Cómo protegerte: copias aisladas o inmutables y probadas, EDR, red segmentada, parches al día y MFA en todos los accesos remotos.
Explotación de vulnerabilidades
Fallos conocidos en VPN, cortafuegos, servidores de correo o aplicaciones web que el atacante aprovecha antes de que se parcheen. Ya es la primera vía de entrada en las brechas, por delante de las credenciales robadas.
Cómo protegerte: inventario de todo lo expuesto a internet, prioridad absoluta a las vulnerabilidades que se están explotando activamente (por ejemplo, las del catálogo KEV de la agencia estadounidense CISA) y plazos de parcheo definidos.
Robo de credenciales y accesos remotos
Contraseñas filtradas, reutilizadas o robadas con malware que dan acceso al correo, a la VPN o al escritorio remoto. Un estudio de Microsoft calcula que activar la autenticación multifactor reduce un 99,22 % el riesgo de que una cuenta sea comprometida.
Cómo protegerte: MFA en todos los accesos, gestor de contraseñas corporativo, nada de escritorio remoto expuesto a internet y baja inmediata de los accesos de quien deja la empresa.
Ataques a través de proveedores
Tu gestoría, tu proveedor de software o la empresa que mantiene tus equipos tienen acceso a tus sistemas o a tus datos. Si los atacan a ellos, pueden llegar a ti. Casi la mitad de las brechas ya implica a un tercero.
Cómo protegerte: lista de proveedores con acceso, cláusulas de seguridad en los contratos, accesos mínimos y temporales y revisión periódica de los críticos.
Errores de configuración en la nube
Almacenamiento público por error, permisos excesivos en Microsoft 365 o Google Workspace, claves olvidadas en un repositorio de código. La nube es segura si se configura bien, y configurarla es responsabilidad del cliente, no del proveedor.
Cómo protegerte: revisión de la configuración con las guías de cada proveedor, MFA para los administradores, registros de actividad y alertas. Si estás migrando, diseña la seguridad desde el principio, como planteamos en nuestros servicios cloud.
Fugas internas y uso de IA no autorizada
Un empleado que pega datos de clientes en un chatbot gratuito o que comparte un archivo con un enlace público. Verizon señala que el uso de IA no autorizada en el trabajo se ha triplicado y ya es la tercera causa de fugas de datos no maliciosas.
Cómo protegerte: herramientas de IA corporativas aprobadas, una política de uso clara y formación específica para la plantilla.
Resumen: amenazas, señales y controles
Amenaza
Cómo entra
Señal de alerta
Control clave
Phishing
Correo, SMS o llamada
Urgencia, enlace o adjunto inesperado
MFA resistente al phishing y formación
Fraude del CEO
Correo o llamada suplantada
Pago urgente o cambio de IBAN
Verificación por otro canal
Ransomware
Credenciales, vulnerabilidades o phishing
Archivos cifrados y nota de rescate
Copias aisladas y EDR
Vulnerabilidades
Sistemas expuestos sin parchear
Avisos del fabricante o de INCIBE-CERT
Parcheo priorizado
Credenciales robadas
Contraseñas filtradas o reutilizadas
Inicios de sesión desde lugares extraños
MFA y gestor de contraseñas
Proveedores
Accesos y software de terceros
Incidente comunicado por un proveedor
Contratos y acceso mínimo
Nube mal configurada
Permisos o recursos públicos
Datos accesibles sin iniciar sesión
Revisión de la configuración
DDoS
Saturación de la web o de los servicios
Caída o lentitud repentina
Protección anti-DDoS del proveedor
Normativa de ciberseguridad que afecta a tu empresa
En España no hay una única «ley de ciberseguridad», sino varias normas que se solapan según el sector, el tamaño y la actividad de cada empresa. Esta es la situación a noviembre de 2026.
NIS2: qué es y a quién se aplica
La Directiva (UE) 2022/2555, conocida como NIS2, es la norma europea de ciberseguridad para los sectores críticos. Sustituye a la primera Directiva NIS, de 2016, y amplía mucho su alcance:
Se aplica, en general, a empresas medianas y grandes (50 empleados o más, o más de 10 millones de euros de facturación y de balance) de 18 sectores: energía, transporte, banca, infraestructuras de los mercados financieros, salud, agua potable, aguas residuales, infraestructura digital, gestión de servicios TIC entre empresas, administración pública, espacio, servicios postales, gestión de residuos, química, alimentación, fabricación (productos sanitarios, electrónica, maquinaria, vehículos y otros), proveedores digitales e investigación.
Algunas entidades están incluidas sea cual sea su tamaño, como los proveedores de DNS, los registros de dominios de primer nivel o los prestadores de servicios de confianza.
Distingue entre entidades esenciales e importantes. Las esenciales tienen una supervisión más estricta.
Qué exige. Medidas de gestión de riesgos (artículo 21): análisis de riesgos, gestión de incidentes, continuidad y copias de seguridad, seguridad de la cadena de suministro, gestión de vulnerabilidades, evaluación de la eficacia de las medidas, higiene básica y formación, cifrado, control de accesos y autenticación multifactor. Además, notificar los incidentes significativos (artículo 23) y que la dirección apruebe y supervise todo ello (artículo 20).
Multas. Hasta 10 millones de euros o el 2 % de la facturación mundial para las entidades esenciales, y hasta 7 millones o el 1,4 % para las importantes, la cifra que sea mayor (artículo 34).
Aunque no estés obligado, te afecta. Si eres proveedor de una empresa sujeta a NIS2, tu cliente tiene que controlar la seguridad de su cadena de suministro y te pedirá cuestionarios, cláusulas contractuales y evidencias.
NIS2 en España: en qué punto está
España todavía no ha transpuesto NIS2, aunque el plazo terminó el 17 de octubre de 2024. El Consejo de Ministros aprobó en enero de 2025 el anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad, que crearía un Centro Nacional de Ciberseguridad y obligaría a las entidades a designar un responsable de seguridad de la información, pero el texto no llegó a tramitarse en las Cortes.
En julio de 2026, la Comisión Europea llevó a España ante el Tribunal de Justicia de la UE por no transponer la directiva y pidió sanciones económicas. En octubre se disolvieron las Cortes y hay elecciones generales el 29 de noviembre de 2026, así que la ley dependerá del próximo Gobierno y del nuevo Parlamento.
Mientras tanto sigue vigente el Real Decreto-ley 12/2018, que transpuso la primera Directiva NIS y obliga a los operadores de servicios esenciales y a los proveedores de servicios digitales. Nuestra recomendación: si tu sector está en NIS2, prepárate ya tomando la directiva como referencia. La ley española tendrá que recoger como mínimo lo que exige la directiva, y tus clientes ya lo están pidiendo.
RGPD: seguridad y brechas de datos personales
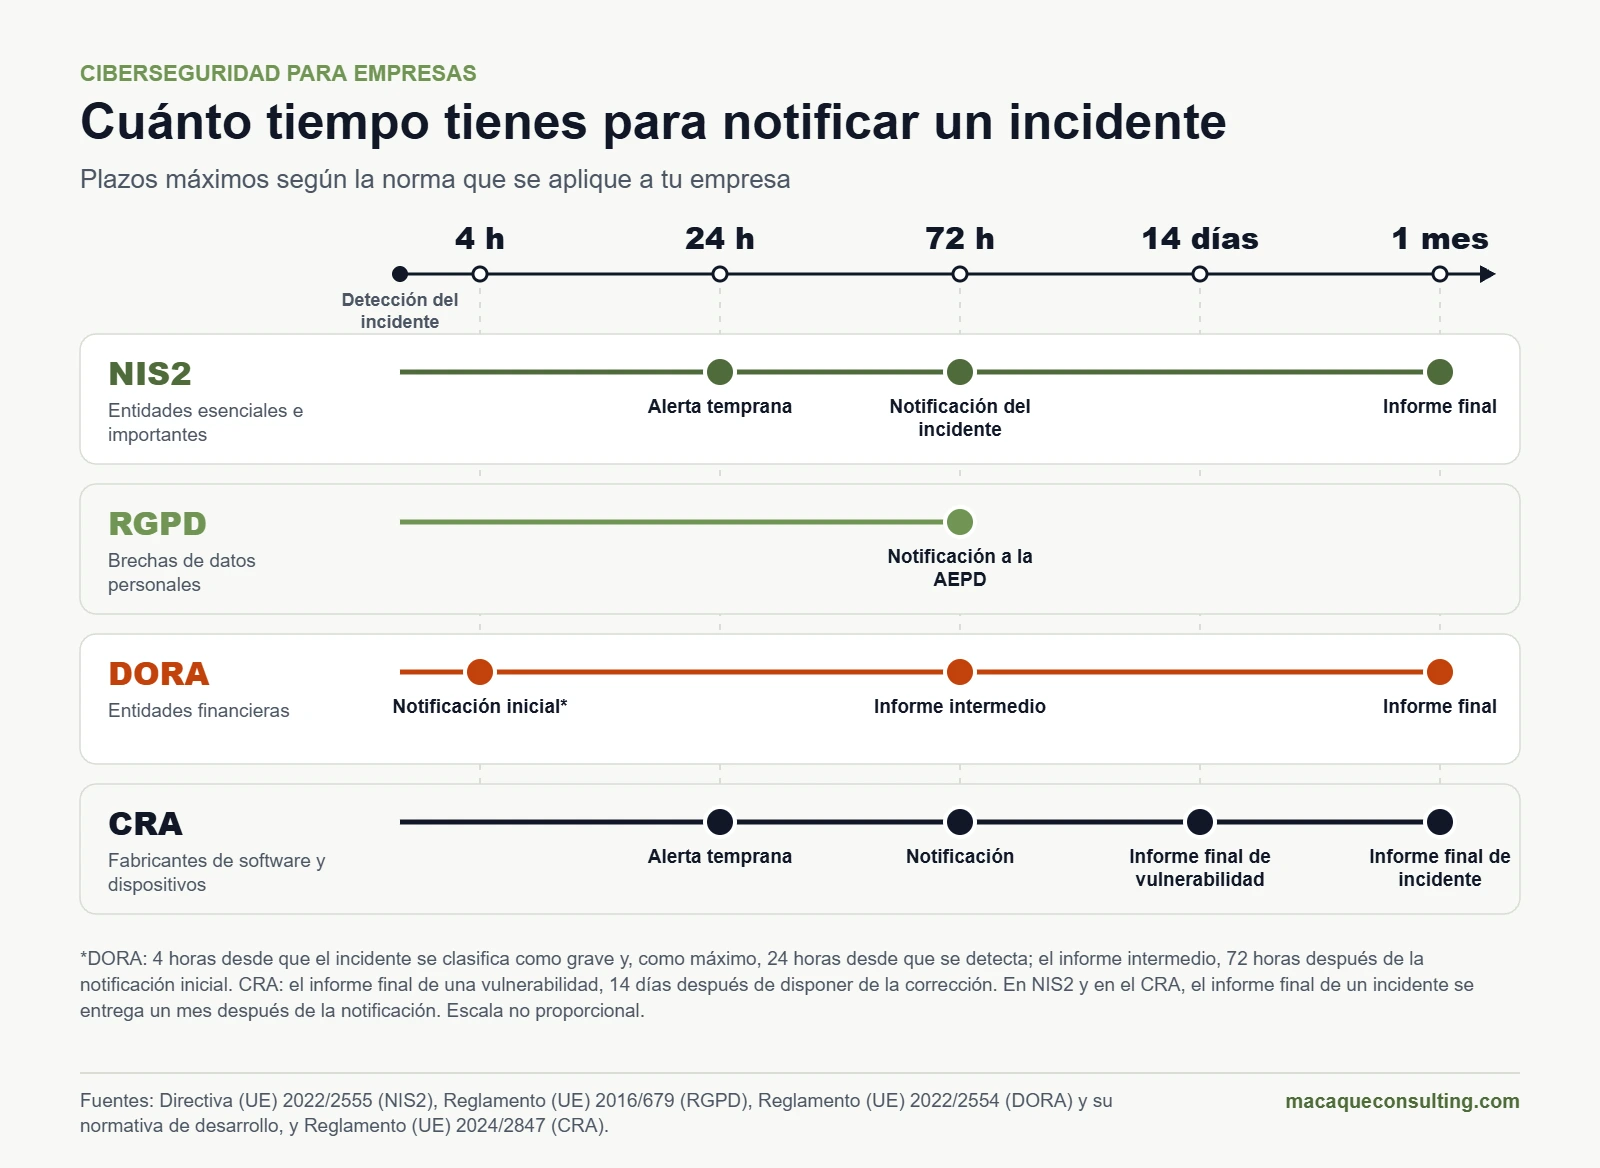
Afecta a cualquier empresa que trate datos personales, es decir, a casi todas. Exige medidas de seguridad adecuadas al riesgo (artículo 32) y, si sufres una brecha que afecte a datos personales, notificarla a la Agencia Española de Protección de Datos en un máximo de 72 horas, salvo que sea improbable que suponga un riesgo para las personas (artículo 33). Si el riesgo es alto, también hay que comunicárselo a los afectados sin dilación (artículo 34). Incumplir estas obligaciones puede costar hasta 10 millones de euros o el 2 % de la facturación mundial.
Esquema Nacional de Seguridad (ENS)
El Real Decreto 311/2022 regula la seguridad de los sistemas del sector público y se aplica también a las empresas privadas que le prestan servicios o le suministran soluciones. Si trabajas o licitas con la Administración, te pedirán la conformidad con el ENS: una autoevaluación en los sistemas de categoría básica y una certificación por una entidad acreditada en los de categoría media y alta.
DORA, para el sector financiero
El Reglamento (UE) 2022/2554, aplicable desde el 17 de enero de 2025, obliga a bancos, aseguradoras, entidades de pago, gestoras y otras entidades financieras a gestionar el riesgo tecnológico, notificar los incidentes graves, hacer pruebas de resiliencia y controlar a sus proveedores TIC. Si das servicios tecnológicos a una entidad financiera, notarás DORA en tus contratos.
Reglamento de Ciberresiliencia, si vendes software o dispositivos
El Reglamento (UE) 2024/2847, conocido como CRA, se aplica a los productos con elementos digitales que se comercializan en la UE: software y dispositivos conectados. Desde el 11 de septiembre de 2026, los fabricantes deben notificar las vulnerabilidades explotadas activamente y los incidentes graves. Desde el 11 de diciembre de 2027 se aplica el resto: seguridad desde el diseño, gestión de vulnerabilidades durante todo el periodo de soporte, documentación técnica y marcado CE. Las multas llegan a 15 millones de euros o el 2,5 % de la facturación mundial.
AI Act: la ciberseguridad de los sistemas de IA
El Reglamento de Inteligencia Artificial exige que los sistemas de alto riesgo sean precisos, robustos y ciberseguros (artículo 15), y los que cumplen el Reglamento de Ciberresiliencia se presumen conformes en esa parte. Si usas o desarrollas IA, lo tienes todo en nuestra guía completa del AI Act.
Resumen: qué norma te aplica y en qué plazo notificar
Norma
A quién se aplica
Qué exige
Plazo para notificar
Multa máxima
NIS2 (pendiente de ley española)
Medianas y grandes empresas de 18 sectores
Gestión de riesgos, cadena de suministro, MFA, formación y responsabilidad de la dirección
Alerta temprana en 24 h, notificación en 72 h e informe final en un mes
10 M€ o 2 % (esenciales); 7 M€ o 1,4 % (importantes)
Real Decreto-ley 12/2018 (vigente)
Operadores de servicios esenciales y proveedores de servicios digitales
Medidas de seguridad y notificación de incidentes
Sin dilación indebida, a su CSIRT de referencia
Hasta 1 M€
RGPD
Toda empresa que trate datos personales
Seguridad adecuada al riesgo
72 h, a la AEPD
10 M€ o 2 % por fallos de seguridad
ENS
Sector público y sus proveedores
Medidas según la categoría del sistema
Incidentes significativos, al CCN-CERT
Sin régimen propio; condiciona la contratación
DORA
Entidades financieras
Riesgo TIC, pruebas y control de proveedores
4 h desde que se clasifica como grave (máximo 24 h), 72 h y un mes
Las fija cada Estado
CRA
Fabricantes de software y dispositivos conectados
Seguridad desde el diseño y gestión de vulnerabilidades
24 h, 72 h y 14 días (vulnerabilidades) o un mes (incidentes)
15 M€ o 2,5 %
Plazos máximos para notificar un incidente según NIS2, el RGPD, DORA y el Reglamento de Ciberresiliencia.
Las 10 medidas de ciberseguridad que más protegen
Si solo pudieras hacer diez cosas, serían estas y en este orden. Cubren las vías de entrada de la gran mayoría de los incidentes graves, encajan con lo que piden NIS2 y el ENS y son las que suelen preguntar las aseguradoras antes de contratar un ciberseguro.
1. Inventario de activos, datos y accesos
No puedes proteger lo que no sabes que tienes. Haz una lista de equipos, servidores, servicios en la nube, aplicaciones, datos críticos y quién tiene acceso a qué, proveedores incluidos. Empieza por todo lo que está expuesto a internet.
2. Autenticación multifactor en todos los accesos
Correo, VPN, escritorio remoto, nube, banca online y paneles de administración. Para administradores y dirección, usa métodos resistentes al phishing, como llaves FIDO2 o passkeys. El SMS es mejor que nada, pero es la opción más débil.
3. Parches y gestión de vulnerabilidades
Define plazos y cúmplelos: lo que se está explotando activamente, en días; lo crítico, en una o dos semanas; el resto, en el ciclo mensual. Automatiza las actualizaciones de sistemas operativos y navegadores, y retira o aísla lo que ya no tiene soporte del fabricante.
4. Copias de seguridad 3-2-1-1-0
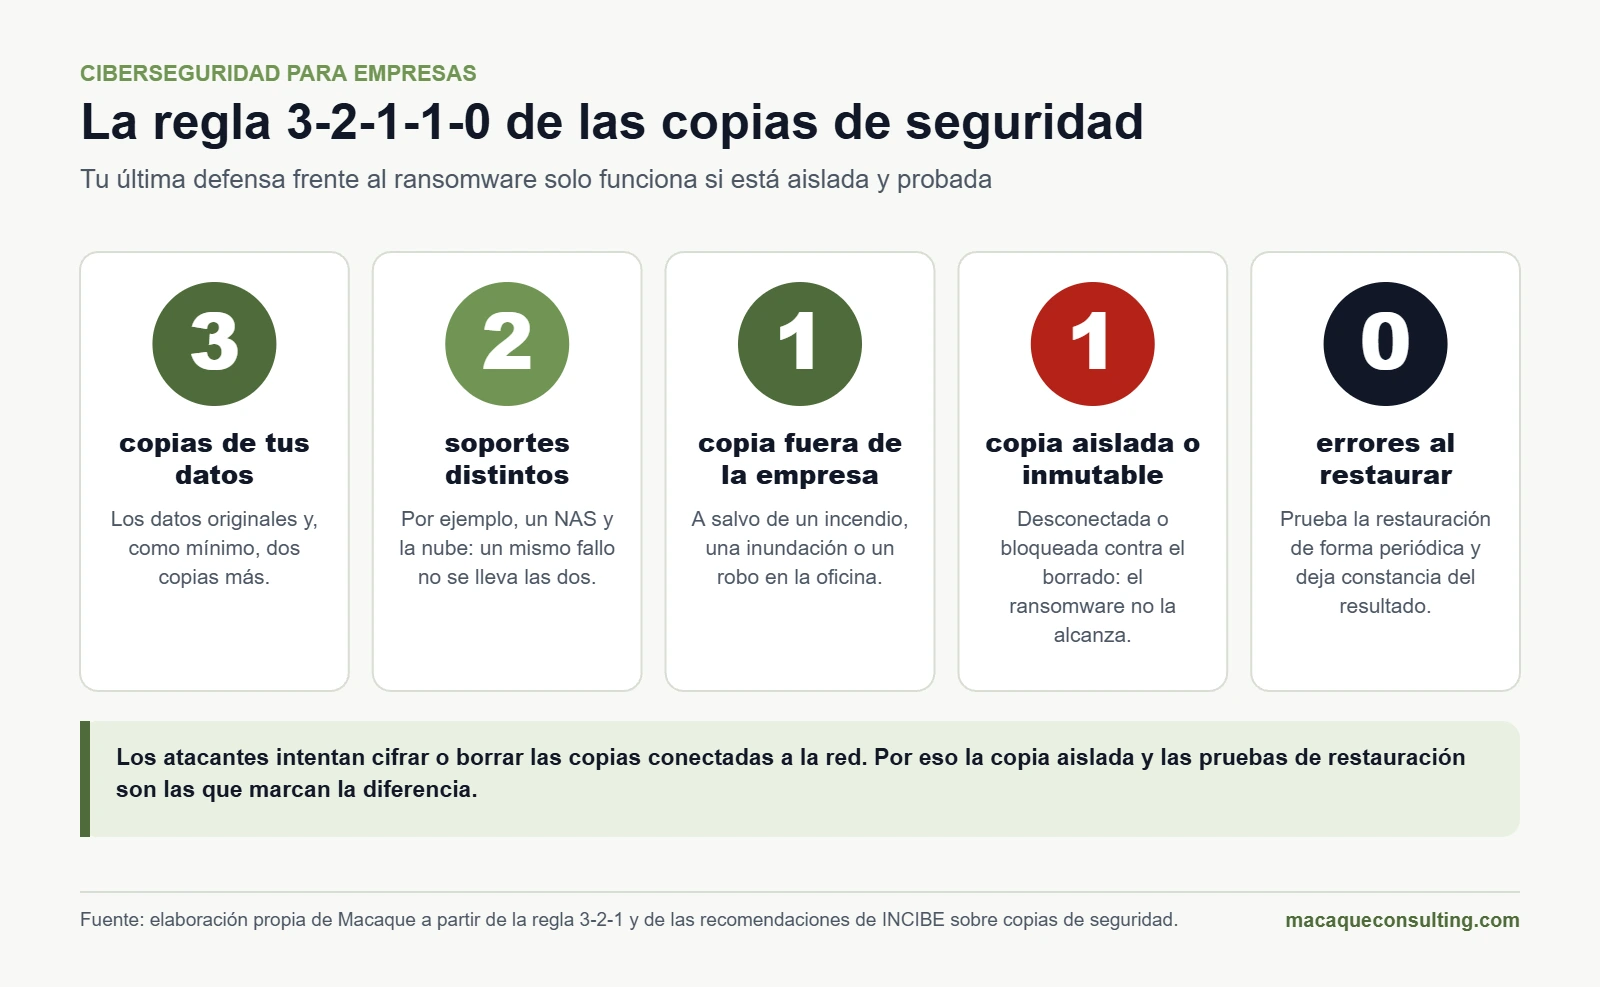
Tres copias de los datos, en dos soportes distintos, una fuera de tus instalaciones, una aislada o inmutable que el ransomware no pueda cifrar ni borrar y cero errores en las pruebas de restauración. Ese último paso es el que más se olvida: una copia que nunca has restaurado es una esperanza, no una copia.
La regla 3-2-1-1-0: la copia aislada y las pruebas de restauración son las que te salvan de un ransomware.
5. Protección del puesto de trabajo y del correo
Un EDR (detección y respuesta en el endpoint) en ordenadores y servidores detecta comportamientos sospechosos, no solo virus conocidos, y permite aislar un equipo en segundos. Combínalo con filtrado del correo y bloqueo de macros y adjuntos peligrosos. Configura también SPF, DKIM y DMARC en tu dominio: dificultan mucho que alguien envíe correos haciéndose pasar por tu empresa, la base de muchos fraudes del CEO y del proveedor. Y cifra los discos de portátiles y móviles y gestiónalos de forma centralizada (MDM), para que un equipo perdido no se convierta en una brecha de datos.
6. Mínimo privilegio y segmentación de la red
Nadie trabaja a diario con una cuenta de administrador. Separa la red de oficina, la de servidores, la de invitados y la industrial, para que un equipo infectado no lo alcance todo. Es el enfoque zero trust llevado a la práctica: no dar nada por seguro por el simple hecho de estar «dentro».
7. Formación y concienciación continuas
Una charla al año no cambia hábitos. Funcionan las sesiones cortas y frecuentes, las simulaciones de phishing y un botón sencillo para reportar. Mide cuánta gente reporta, no solo cuánta cae.
8. Seguridad en la nube y en las herramientas de oficina
Revisa la configuración de Microsoft 365, Google Workspace o tu nube, activa los registros de auditoría, limita quién puede compartir fuera de la empresa y protege las cuentas de administración. Muchas brechas empiezan por una configuración que nadie cambió desde el primer día. Si necesitas ordenarlo, lo vemos en nuestros servicios de puesto de trabajo moderno.
9. Control de proveedores
Clasifica a tus proveedores por el acceso y los datos que manejan. A los críticos, exígeles por contrato unos mínimos (MFA, copias, notificación de incidentes en plazo) y revisa sus accesos de forma periódica.
10. Registro, monitorización y respuesta
Guarda los registros de actividad, decide quién vigila las alertas y ten un plan de respuesta escrito y ensayado. Si no tienes un equipo propio las 24 horas, un servicio gestionado (SOC o MDR) lo cubre.
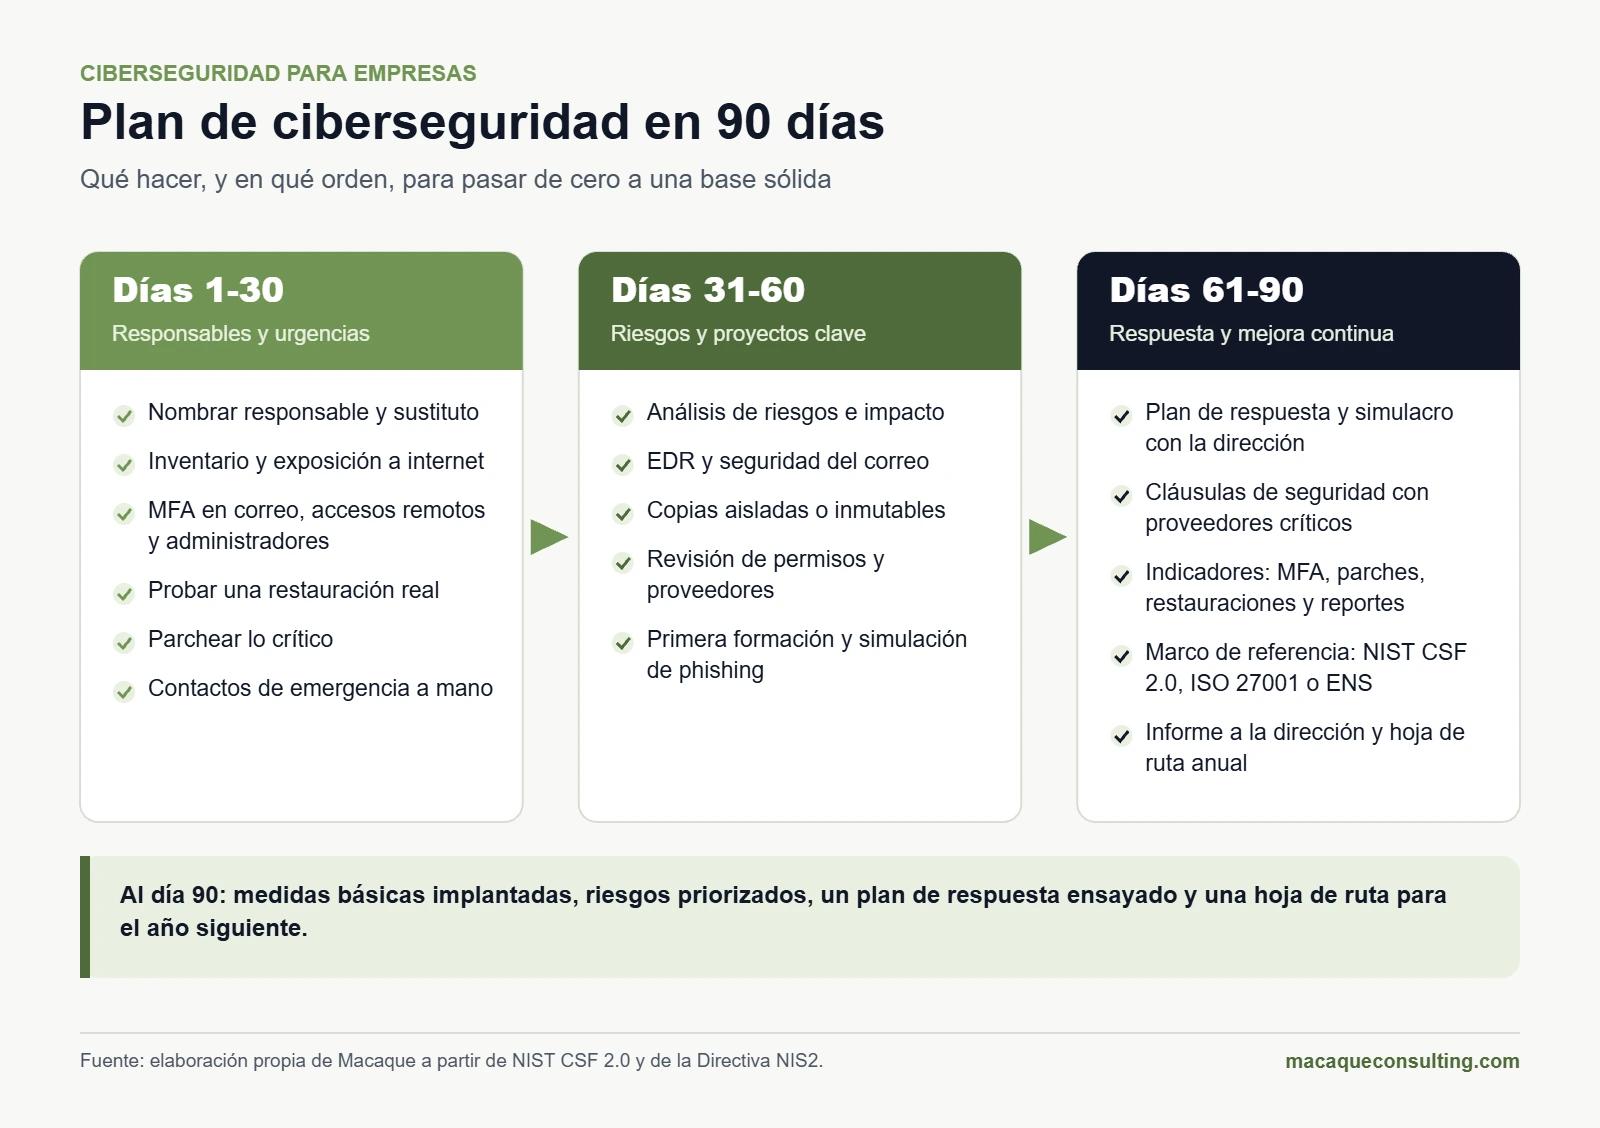
Cómo hacer un plan de ciberseguridad en 90 días
Un plan de ciberseguridad no es un documento de cien páginas: es una lista priorizada de qué se va a hacer, quién lo hace y para cuándo. Este es el esquema que proponemos a empresas medianas; se adapta a cualquier tamaño.
Días 1 a 30: responsables y medidas urgentes
Nombra a un responsable de ciberseguridad y a su sustituto, con acceso directo a la dirección.
Haz un inventario básico y localiza todo lo expuesto a internet.
Activa la MFA en el correo, los accesos remotos y las cuentas de administración.
Comprueba que las copias funcionan restaurando algo real.
Parchea lo crítico y cierra los servicios expuestos que no hagan falta.
Ten a mano los contactos de emergencia: proveedor de TI, aseguradora y el 017 de INCIBE.
Días 31 a 60: análisis de riesgos y proyectos clave
Analiza los riesgos: qué procesos son críticos, cuánto tiempo puedes estar parado y qué datos no puedes perder.
Despliega EDR y refuerza la seguridad del correo.
Implanta copias aisladas o inmutables.
Revisa permisos, cuentas de antiguos empleados y accesos de proveedores.
Haz la primera formación y la primera simulación de phishing.
Días 61 a 90: respuesta, proveedores y mejora continua
Escribe el plan de respuesta a incidentes y haz un simulacro de mesa con la dirección.
Clasifica a los proveedores críticos y añade cláusulas de seguridad a sus contratos.
Define indicadores: porcentaje de cuentas con MFA, días para parchear, restauraciones probadas y tasa de reporte de phishing.
Elige el marco de referencia (NIST CSF 2.0, ISO 27001 o ENS) y planifica el año siguiente.
Presenta a la dirección los avances y los riesgos pendientes.
Plan de ciberseguridad en 90 días para pasar de cero a una base sólida.
Qué marco de referencia elegir
Marco
Para quién
Qué aporta
NIST CSF 2.0
Cualquier empresa que quiera ordenar su ciberseguridad
Seis funciones (gobernar, identificar, proteger, detectar, responder y recuperar) y un lenguaje común con la dirección. Gratuito.
ISO/IEC 27001
Empresas que necesitan demostrar su seguridad a clientes
Sistema de gestión certificable, con 93 controles de referencia en su versión de 2022.
ENS
Sector público y sus proveedores
Obligatorio para trabajar con la Administración. Certificable en las categorías media y alta.
CIS Controls
Equipos técnicos que buscan una lista priorizada
18 controles con tres grupos de implantación según el tamaño y los recursos. Gratuito.
Ciberseguridad según el tamaño de tu empresa
Autónomos y microempresas
Lo esencial cabe en una tarde: MFA en todo, actualizaciones automáticas, gestor de contraseñas, una copia en la nube y otra desconectada, un antivirus moderno y desconfianza sistemática ante cualquier cambio de cuenta bancaria. El 017 de INCIBE es gratuito y también atiende a empresas.
Pequeñas y medianas empresas
Necesitas a una persona responsable con tiempo asignado, alguien que vigile las alertas (instalar herramientas no basta), copias aisladas, EDR, formación periódica y un plan de respuesta. Si eres proveedor de grandes empresas o del sector público, prepárate para cuestionarios de NIS2 y requisitos del ENS.
Empresas medianas y grandes
Gobierno formal con un CISO, propio o externo; análisis de riesgos anual; vigilancia las 24 horas; pruebas de intrusión; gestión de terceros; simulacros, y reporte periódico al consejo. Si tu sector está en NIS2, todo esto será obligación legal en cuanto se apruebe la ley española.
Tamaño
Prioridades
Modelo habitual
Menos de 10 personas
MFA, copias, actualizaciones y gestor de contraseñas
Proveedor de TI de confianza y recursos de INCIBE
De 10 a 49
Lo anterior, más EDR, formación, responsable interno y plan de respuesta
Servicio gestionado
De 50 a 249
Lo anterior, más análisis de riesgos, SOC, control de proveedores y NIS2 si aplica
Responsable interno, SOC externo y CISO a tiempo parcial
250 o más
Gobierno formal, pruebas, auditorías y reporte al consejo
Equipo propio y servicios especializados
¿Equipo propio o ciberseguridad gestionada?
Pocas empresas pueden mantener un equipo de seguridad las 24 horas. Lo habitual es combinar una persona responsable dentro de la empresa con servicios externos:
Auditoría de ciberseguridad: una foto del estado actual y un plan priorizado. Es el mejor punto de partida si no sabes dónde estás, y forma parte de nuestra auditoría tecnológica completa.
Pruebas de intrusión (pentesting): un equipo autorizado intenta entrar como lo haría un atacante y te explica por dónde lo ha conseguido.
SOC o MDR: vigilancia y respuesta las 24 horas sobre tus equipos, tu red y tu nube.
CISO externo: dirección de la ciberseguridad a tiempo parcial, que hace de interlocutor con la dirección y con los auditores.
Formación y simulaciones de phishing para toda la plantilla.
Cómo elegir un proveedor de ciberseguridad
Antes de firmar, pregunta:
¿Quién vigila las alertas por la noche y los fines de semana, y en cuánto tiempo actúa?
¿Qué pasa exactamente si detectan un ransomware a las tres de la madrugada?
¿Qué certificaciones tiene (ISO 27001, ENS) y qué experiencia en tu sector?
¿Entrega informes que entienda la dirección, no solo listados técnicos?
¿Dónde se guardan tus datos y tus registros?
¿Cómo te ayuda a cumplir NIS2, el ENS o DORA si te aplican?
¿Qué incluye el precio y qué se factura aparte si hay un incidente?
Seguro de ciberriesgos: qué cubre y qué te pedirán
Un ciberseguro cubre parte de las consecuencias económicas de un incidente: la respuesta y el análisis forense, la recuperación de datos y sistemas, la pérdida de beneficios por la interrupción, la responsabilidad frente a terceros, los gastos de notificación y, según la póliza, la defensa jurídica.
No sustituye a la seguridad. Para contratarlo te preguntarán por la MFA, las copias, el EDR, los parches y la formación, y si declaras algo que no cumples, la póliza puede no cubrirte. Revisa exclusiones, franquicias, plazos de comunicación y si su servicio de respuesta funciona de verdad las 24 horas.
Qué hacer ante un ciberataque: las primeras 72 horas
Lo que hagas en las primeras horas decide cuánto vas a perder. Ten este plan impreso: puede que durante el incidente no tengas acceso a tus sistemas.
Momento
Qué hacer
Primera hora
Aísla de la red los equipos afectados (quita el cable o el wifi, pero no los apagues). Avisa al responsable y activa el plan de respuesta. No borres nada ni pagues nada.
Primeras 24 horas
Llama a tu equipo de respuesta y a tu aseguradora. Conserva evidencias y registros. Cambia las contraseñas desde un equipo limpio. Si eres operador de servicios esenciales, notifica a tu CSIRT de referencia.
Hasta 72 horas
Notifica a la AEPD si hay datos personales afectados. Presenta denuncia ante la Policía Nacional o la Guardia Civil. Decide qué contar a clientes y empleados. Restaura desde copias limpias y verificadas.
Después
Informe final, lecciones aprendidas, corrección de la causa raíz y actualización del plan.
¿Hay que pagar el rescate?
Las autoridades recomiendan no pagar: pagar no garantiza recuperar los datos ni que no los publiquen, financia nuevos ataques y te señala como una víctima que paga. Según Verizon, el 69 % de las organizaciones afectadas ya no paga. Si tienes copias aisladas y probadas, la pregunta casi no se plantea.
A quién avisar en España
INCIBE: en el 017, por WhatsApp en el 900 116 117 o por Telegram en @INCIBE017. Es gratuito y confidencial, y su sección para empresas incluye ayuda específica ante el ransomware.
Tu CSIRT de referencia, si eres operador de servicios esenciales o proveedor de servicios digitales: INCIBE-CERT en el sector privado y CCN-CERT en el público.
Agencia Española de Protección de Datos: brechas de datos personales, en un máximo de 72 horas, desde su sede electrónica.
Policía Nacional o Guardia Civil: denuncia del delito.
Tu aseguradora: en el plazo de la póliza y antes de contratar servicios por tu cuenta, si la póliza lo exige.
Clientes, proveedores y empleados: con información clara en cuanto sepas lo suficiente.
Ciberseguridad por sectores
Las bases son las mismas para todos, pero cada sector tiene riesgos y normas propias:
Banca y seguros: DORA desde 2025, además de NIS2. Pruebas de resiliencia y control estricto de los proveedores tecnológicos.
Salud: datos que el RGPD protege como categoría especial y sistemas que no pueden parar. Según IBM, es el sector con las brechas más caras por decimotercer año consecutivo.
Industria: sistemas industriales antiguos y conectados, paradas de producción muy caras y, si fabricas productos conectados, el Reglamento de Ciberresiliencia.
Energía y transporte: sectores de alta criticidad en NIS2, con obligaciones reforzadas y una supervisión más estricta.
Sector público: el ENS es obligatorio para las administraciones y para sus proveedores.
Comercio y distribución: pagos con tarjeta (norma PCI DSS), fraude online, robo de cuentas de clientes y picos de tráfico que atraen ataques DDoS.
Ayudas y recursos gratuitos
INCIBE, «Protege tu empresa»: guías, herramientas, un kit de concienciación para la plantilla y ayuda para reportar incidentes.
Línea 017, «Tu ayuda en ciberseguridad»: gratuita y confidencial, por teléfono, WhatsApp, Telegram o formulario web.
CCN-CERT: guías y herramientas para cumplir el ENS.
Ayudas públicas: el Kit Digital y el Kit Consulting financiaron soluciones y asesoramiento en ciberseguridad, pero sus convocatorias están cerradas a noviembre de 2026. Revisa también las ayudas de tu comunidad autónoma, que abren convocatorias propias.
Checklist de ciberseguridad para empresas
Marca lo que ya tienes. Cada «no» es una tarea para tu plan.
Hay una persona responsable de la ciberseguridad y la dirección revisa el tema al menos cada trimestre.
Tenemos inventario de equipos, servicios en la nube, datos críticos y proveedores con acceso.
La MFA está activada en el correo, los accesos remotos, la nube y las cuentas de administración.
Usamos un gestor de contraseñas corporativo.
Los sistemas y las aplicaciones se actualizan en plazos definidos.
No hay sistemas sin soporte del fabricante expuestos a internet.
Hacemos copias 3-2-1-1-0 y hemos probado a restaurar este trimestre.
Todos los equipos y servidores tienen EDR.
El correo filtra el phishing y los adjuntos peligrosos, y el dominio tiene SPF, DKIM y DMARC.
Nadie usa cuentas de administrador para el trabajo diario.
La red está segmentada: oficina, servidores, invitados y sistemas industriales.
Las cuentas de quien deja la empresa se dan de baja el mismo día.
La plantilla recibe formación y simulaciones de phishing.
Cualquier pago urgente o cambio de cuenta bancaria se verifica por otro canal.
Los proveedores críticos tienen cláusulas de seguridad y acceso mínimo.
Revisamos la configuración de Microsoft 365, Google Workspace o la nube.
Guardamos registros de actividad y alguien revisa las alertas.
Tenemos un plan de respuesta escrito y lo hemos ensayado.
Sabemos a quién avisar y en qué plazo: AEPD, INCIBE, aseguradora y clientes.
Hay una política de uso de IA y unas herramientas aprobadas.
Glosario rápido de ciberseguridad
Las siglas que más vas a oír a proveedores y auditores, explicadas en dos líneas.
Término
Qué es
MFA
Autenticación multifactor: además de la contraseña, un segundo factor (una app, una llave física o la huella).
Phishing
Engaño por correo, SMS (smishing) o llamada (vishing) para robar credenciales o instalar malware.
Ransomware
Malware que cifra tus sistemas y pide un rescate. Hoy suele robar antes los datos.
EDR
Detección y respuesta en el endpoint: protege ordenadores y servidores analizando su comportamiento.
XDR
Evolución del EDR que correlaciona también el correo, la red, las identidades y la nube.
SOC
Centro de operaciones de seguridad: el equipo que vigila las alertas y responde.
MDR
Detección y respuesta gestionadas: un SOC externo que vigila y actúa por ti, normalmente las 24 horas.
SIEM
Plataforma que centraliza y correlaciona los registros de actividad para detectar ataques.
DMARC
Política de correo que, junto con SPF y DKIM, permite rechazar los correos que suplantan tu dominio.
Zero trust
Enfoque que no da por segura ninguna conexión por estar «dentro» y verifica siempre.
Pentesting
Prueba de intrusión autorizada para encontrar por dónde podría entrar un atacante.
CSIRT o CERT
Equipo de respuesta a incidentes. En España, INCIBE-CERT (sector privado) y CCN-CERT (sector público).
Preguntas frecuentes sobre ciberseguridad para empresas
¿Qué es la ciberseguridad para empresas?
Es el conjunto de medidas técnicas, organizativas y humanas que protegen los sistemas, los datos y la actividad de una empresa frente a ataques, robos y errores, y que le permiten recuperarse rápido si algo falla.
¿Qué ley de ciberseguridad tiene que cumplir mi empresa?
Casi todas tienen que cumplir el RGPD. Según el sector y el tamaño, también el Real Decreto-ley 12/2018 y, cuando se transponga, NIS2; el ENS si trabajas para la Administración; DORA si eres una entidad financiera, y el Reglamento de Ciberresiliencia si vendes software o dispositivos conectados.
¿NIS2 ya es obligatoria en España?
A noviembre de 2026 todavía no hay una ley española que la transponga. Una directiva necesita una ley nacional para imponer obligaciones a las empresas, así que hoy se aplica el Real Decreto-ley 12/2018. En la práctica, tus clientes, tus aseguradoras y tus auditores ya usan NIS2 como referencia.
¿Cuánto cuesta la ciberseguridad para una pyme?
Depende del tamaño, del sector y de lo que ya tengas. Lo más eficaz (MFA, parches, copias y formación) es también lo más barato. Lo que más cuesta es la vigilancia las 24 horas, y por eso suele contratarse como servicio. Compáralo siempre con lo que te costaría estar varios días sin poder trabajar.
¿Por dónde empiezo si no tengo nada?
Por cuatro cosas esta misma semana: MFA en el correo y en los accesos remotos, actualizaciones al día, una copia de seguridad desconectada que hayas probado a restaurar y una persona responsable. Después, sigue el plan de 90 días de esta guía.
¿Qué hago si me han hackeado?
Aísla de la red los equipos afectados sin apagarlos, no borres nada, llama al 017 de INCIBE o a tu proveedor de respuesta, avisa a tu aseguradora y, si hay datos personales afectados, notifica a la AEPD en un máximo de 72 horas. Presenta también una denuncia.
¿Es obligatorio notificar un ciberataque?
Sí, si afecta a datos personales (a la AEPD, en 72 horas), si eres operador de servicios esenciales o proveedor de servicios digitales (a tu CSIRT de referencia), si eres una entidad financiera (DORA) o si fabricas productos con elementos digitales (CRA, desde septiembre de 2026). En los demás casos no es obligatorio, pero denunciarlo y avisar a INCIBE ayuda.
¿Basta con un antivirus?
No. Un antivirus tradicional detecta amenazas conocidas, pero los ataques actuales usan credenciales robadas y herramientas legítimas. Hace falta un EDR, MFA, parches, copias aisladas y alguien que revise las alertas.
¿Merece la pena un seguro de ciberriesgos?
Para muchas empresas, sí, como complemento: cubre parte del coste de un incidente y suele incluir un equipo de respuesta. Pero exige tener las medidas básicas implantadas y no evita ni el ataque ni la parada.
¿Qué diferencia hay entre ISO 27001 y el ENS?
ISO 27001 es una norma internacional y voluntaria que certifica un sistema de gestión de la seguridad. El ENS es un marco español obligatorio para el sector público y sus proveedores. Comparten muchos controles, y tener uno facilita conseguir el otro.
¿Cómo afecta la inteligencia artificial a la ciberseguridad de mi empresa?
En los dos sentidos. Los atacantes la usan para escribir phishing convincente, clonar voces y explotar vulnerabilidades más rápido: según IBM, uno de cada cuatro ataques maliciosos ya se apoya en IA. Y las empresas que la usan en su defensa detectan y contienen antes las brechas. El riesgo nuevo es interno: empleados que suben datos a herramientas de IA no aprobadas.
CEO y cofundador de Macaque Group, grupo tecnológico con sede en Calafell (Tarragona) especializado en inteligencia artificial, desarrollo de software y outsourcing IT. Defiende una IA «sin humo»: la que resuelve problemas reales de negocio, da resultados medibles y llega a producción. Es miembro de OdiseIA, el Observatorio del Impacto Social y Ético de la Inteligencia Artificial, y ha publicado en Capital Humano (Wolters Kluwer).
Certificación correspondiente a Macaque Consulting Alcance según certificado.
Tratamos tus datos personales de conformidad con el Reglamento General de Protección de Datos (RGPD) y la Ley Orgánica 3/2018 (LOPDGDD). Consulta nuestra Política de Privacidad.
Obtenida
ISO 27701
En proceso
ISO 9001
En proceso
ENS ALTO
En proceso
ISO 42001
En estudio
Obtenida
ISO 27701
En proceso
ISO 9001
En proceso
ENS ALTO
En proceso
ISO 42001
En estudio
Miembros de
Hablemos de tu proyecto
Cuéntanos qué necesitas y te respondemos en menos de 24 horas laborables.
Impulsamos tu negocio con tecnología e inteligencia artificial
Asesoramiento personalizado
Analizamos tu caso y proponemos soluciones adaptadas a tu negocio
Acompañamiento continuo
Desde la idea hasta la evolución del producto
Soluciones escalables
Tecnología preparada para crecer contigo
Disponibilidad
Lunes - Viernes:09:00 - 19:00
Respuesta en menos de 24h
Este sitio utiliza cookies
Utilizamos cookies propias y opcionales. Puedes aceptarlas todas, rechazar las no esenciales o configurarlas por categoría. Las categorías opcionales están desactivadas por defecto y puedes cambiar tu decisión en cualquier momento desde Configurar cookies en el pie de página.