Migrar al núvol ja no és cosa de grans empreses: el 2025 pagaven serveis cloud el 52,7 % de les empreses de la UE i el 44,3 % de les espanyoles de 10 o més treballadors. El que separa una bona migració d'una de dolenta no és fer el pas, sinó com es fa: les organitzacions calculen que malbaraten el 29 % del que gasten en infraestructura i plataforma cloud.
Aquesta guia explica, sense casar-se amb cap proveïdor, com planificar una migració al núvol a Espanya: quina estratègia triar per a cada aplicació, com fer-ho pas a pas, quant costa i com controlar-ho, què canvia en seguretat i què exigeixen el RGPD, el Data Act, l'ENS, DORA i NIS2. Amb dades oficials del 2025 i el 2026 i una checklist final.
La migració al núvol en 60 segons
Què és: traslladar aplicacions, dades i infraestructura des dels teus servidors (on-premise) o d'un hosting tradicional a serveis d'un proveïdor cloud, o d'un núvol a un altre.
No és tot o res: el 73 % de les organitzacions fa servir núvol híbrid, segons Flexera. El normal és combinar entorn propi, núvol públic i SaaS.
Cada aplicació té la seva estratègia: retirar, retenir, reallotjar (lift and shift), reubicar, replataformar, recomprar o refactoritzar. Són les «7 R».
L'estalvi no arriba sol: sense govern de costos (FinOps), el núvol pot sortir més car que el teu CPD.
La seguretat és compartida: el proveïdor protegeix la infraestructura; les teves dades, identitats i configuracions continuen sent cosa teva.
La normativa viatja amb tu: RGPD, Data Act, ENS si treballes per a l'Administració, DORA al sector financer i NIS2.
Data clau, 12 de gener de 2027: s'acaba el suport estès de Windows Server 2016 i els proveïdors cloud ja no poden cobrar per canviar de proveïdor a la UE.
Què és la migració al núvol
La migració al núvol és el procés de traslladar càrregues de treball (aplicacions, bases de dades, servidors, emmagatzematge o llocs de treball) des d'un centre de dades propi o un hosting tradicional a una plataforma cloud, o d'un núvol a un altre. Pot ser tan senzilla com passar el correu a un servei al núvol o tan complexa com redissenyar un ERP perquè faci servir serveis gestionats.
No hi ha una única manera de fer-ho. Abans de moure res convé tenir clares dues decisions: on viurà cada càrrega (el model de desplegament) i quina part de la tecnologia vols continuar gestionant tu (el model de servei).
Núvol públic, privat, híbrid i multicloud
Núvol públic: infraestructura compartida d'un proveïdor (AWS, Microsoft Azure, Google Cloud, Oracle, IBM, OVHcloud…), amb pagament per ús i capacitat gairebé immediata.
Núvol privat: recursos dedicats a una sola organització, al seu propi CPD o al d'un proveïdor. Més control i aïllament, menys elasticitat.
Núvol híbrid: entorn propi o privat combinat amb núvol públic, connectats i gestionats de manera coordinada. És el model més habitual.
Multicloud: diversos proveïdors de núvol públic alhora, per servei, preu, resiliència o requisits reguladors. Aporta flexibilitat, però multiplica la complexitat de seguretat, costos i talent.
IaaS, PaaS i SaaS: què gestiones tu i què el proveïdor
Model
Què et dona el proveïdor
Què continues gestionant tu
Exemples
IaaS (infraestructura com a servei)
Servidors virtuals, emmagatzematge i xarxa
Sistema operatiu, middleware, aplicacions, dades, configuració i accessos
Amazon EC2, Azure Virtual Machines, Google Compute Engine
PaaS (plataforma com a servei)
Plataforma a punt per desplegar: bases de dades gestionades, entorns d'execució, contenidors
Aplicacions, dades, configuració i accessos
Azure App Service, Google Cloud Run, Amazon RDS
SaaS (programari com a servei)
L'aplicació completa, a punt per fer servir
Dades, usuaris, permisos i configuració
Microsoft 365, Google Workspace, Salesforce
Com més puges (d'IaaS a SaaS), menys operes i menys controles. Aquesta decisió condiciona els costos, la seguretat i l'estratègia de migració de cada aplicació.
La migració al núvol en xifres (2025-2026)
Les dades oficials confirmen que el núvol ja és majoritari a Europa, que Espanya encara va per darrere i que el gran repte no és adoptar-lo, sinó governar-lo:
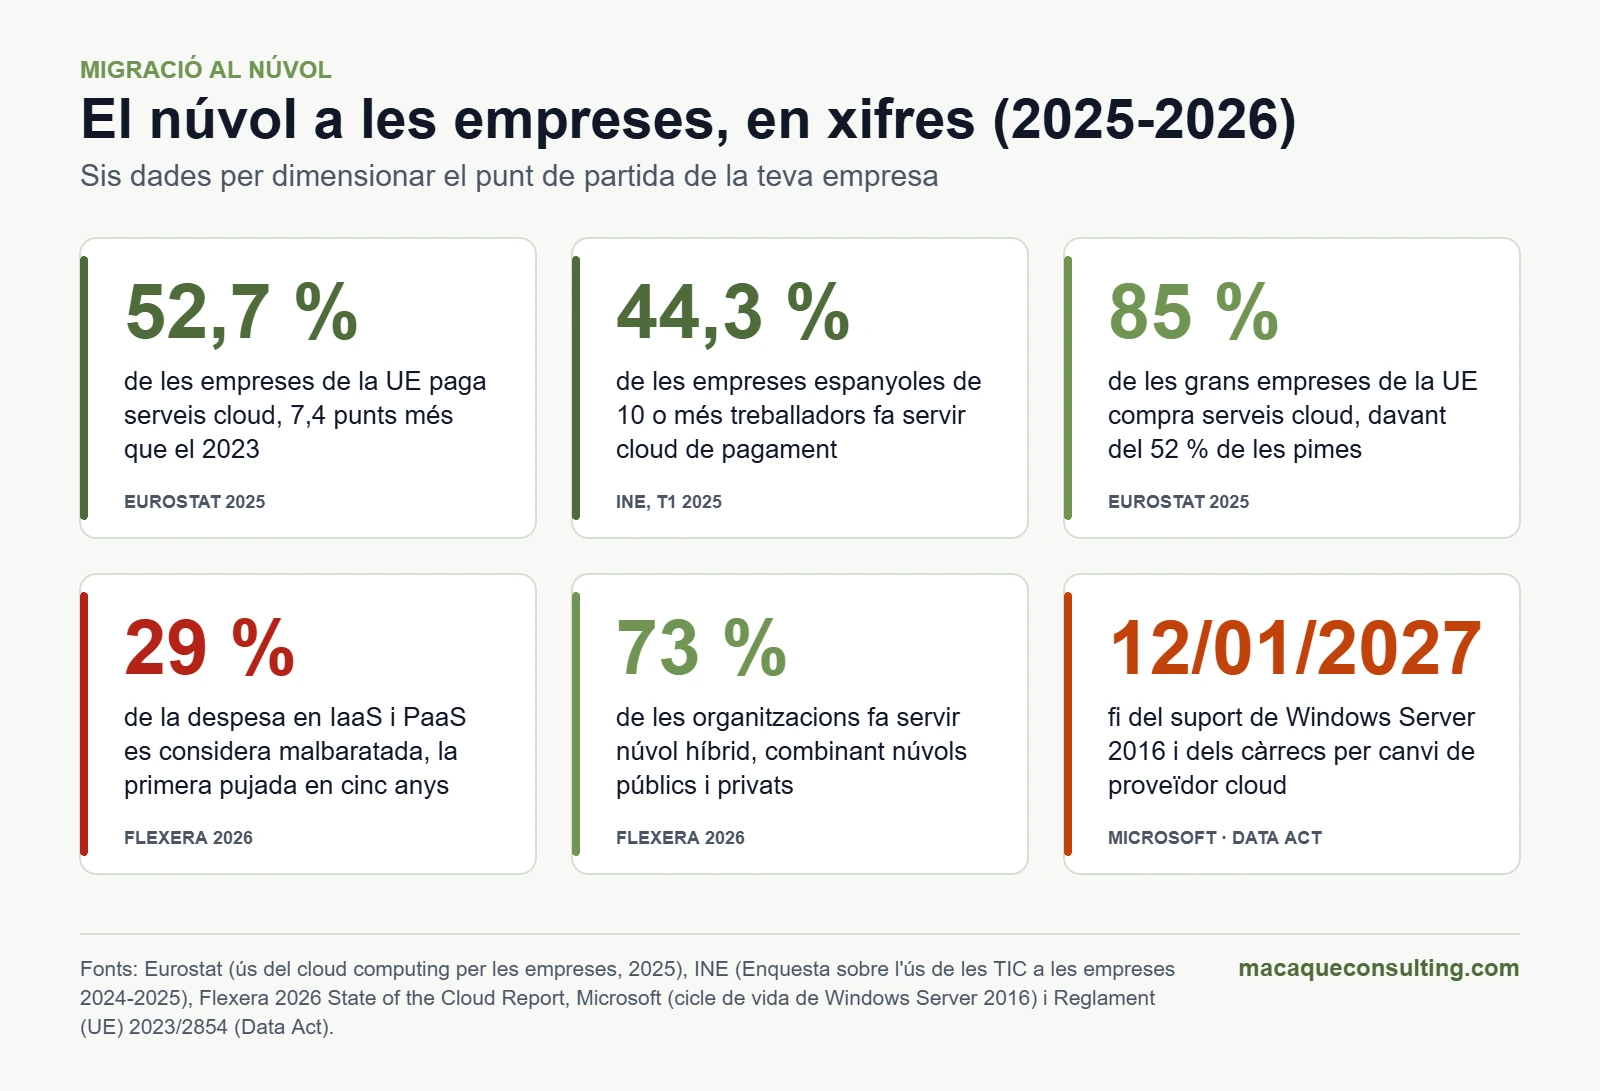
52,7 % de les empreses de la UE pagava serveis cloud el 2025, 7,4 punts més que el 2023. Els usos més habituals entre elles: correu electrònic (85,2 %), programari ofimàtic (71,7 %) i emmagatzematge de fitxers (71,5 %) (Eurostat).
Bretxa per mida: el 85 % de les grans empreses de la UE compra serveis cloud, davant del 52 % de les pimes (Eurostat, dades del 2025).
Espanya: el 44,3 % de les empreses de 10 o més treballadors feia servir cloud de pagament el primer trimestre del 2025, 6,6 punts més que un any abans, amb els serveis al capdavant (48,7 %) (INE). L'edició de l'INE publicada l'octubre del 2026 situa la dada en el 39,4 %; per comparar amb Europa fem servir el 2025, l'últim any amb dades d'Eurostat.
Despesa que es perd: les organitzacions estimen que malbaraten el 29 % de la seva despesa en IaaS i PaaS, la primera pujada en cinc anys (Flexera 2026, enquesta global a 753 responsables cloud).
El cost mana: el 85 % assenyala la gestió de la despesa cloud com el seu principal repte i el 63 % ja té un equip de FinOps (Flexera 2026).
Híbrid per defecte: el 73 % de les organitzacions fa servir núvol híbrid (Flexera 2026).
El núvol a les empreses, en xifres. Fonts: Eurostat, INE, Flexera, Microsoft i Data Act.
Per què migrar al núvol (i quan no)
Beneficis reals, quan es fa bé
Elasticitat: pagues per la capacitat que fas servir i escales en minuts, sense comprar maquinari pensant en el pic de l'any.
Continuïtat: regions amb diverses zones de disponibilitat, còpies i recuperació davant desastres sense mantenir un segon CPD.
Seguretat de base: xifratge, gestió d'identitats, pedaços de la plataforma i certificacions que una pime difícilment pot replicar pel seu compte.
Velocitat: entorns a punt en hores, no en setmanes, i accés a serveis de dades i intel·ligència artificial (amb les obligacions de l'AI Act si els fas servir).
Menys inversió inicial: passes de comprar equips (CAPEX) a pagar un servei (OPEX). La contrapartida és una despesa recurrent que cal governar.
Per què ara: el calendari del 2027
Windows Server 2016 deixa de rebre actualitzacions de seguretat el 12 de gener de 2027, quan s'acaba el seu suport estès. Les opcions: actualitzar a una versió amb suport, pagar actualitzacions de seguretat esteses (ESU) com a pont durant un màxim de tres anys, també contractables a través d'Azure Arc, o aprofitar per migrar o modernitzar aquestes càrregues.
Data Act: des del 12 de setembre de 2025 pots canviar de proveïdor cloud amb un preavís màxim de dos mesos i una transició que, per regla general, no supera els 30 dies. Fins al 12 de gener de 2027 el proveïdor només et pot cobrar el cost directe del canvi; a partir d'aquesta data no te'l pot cobrar, inclosa la sortida de dades (egress) associada.
VMware: després de la compra per part de Broadcom, VMware va eliminar les llicències perpètues i va passar a subscripcions per paquets. Si el teu CPD funciona amb VMware, la propera renovació és un bon moment per comparar alternatives, inclòs el núvol.
Quan no migrar (o encara no)
Càrregues estables i previsibles sobre maquinari ja amortitzat, en què el cost cloud a tres o cinc anys seria més alt.
Sistemes amb una latència molt exigent o lligats a maquinària de planta (OT): solen encaixar millor en models híbrids o a l'edge.
Programari amb una llicència que no permet el núvol o l'encareix molt.
Requisits reguladors o de sobirania que no cobreixen les regions i certificacions disponibles.
Manca de capacitat per operar-lo: sense equip propi ni partner, un núvol mal governat surt car i és insegur.
El moviment invers també existeix: algunes empreses tornen càrregues al seu CPD (l'anomenada repatriació). Per això la decisió es pren aplicació per aplicació i amb números, no en bloc.
Les 7 estratègies de migració al núvol (les «7 R»)
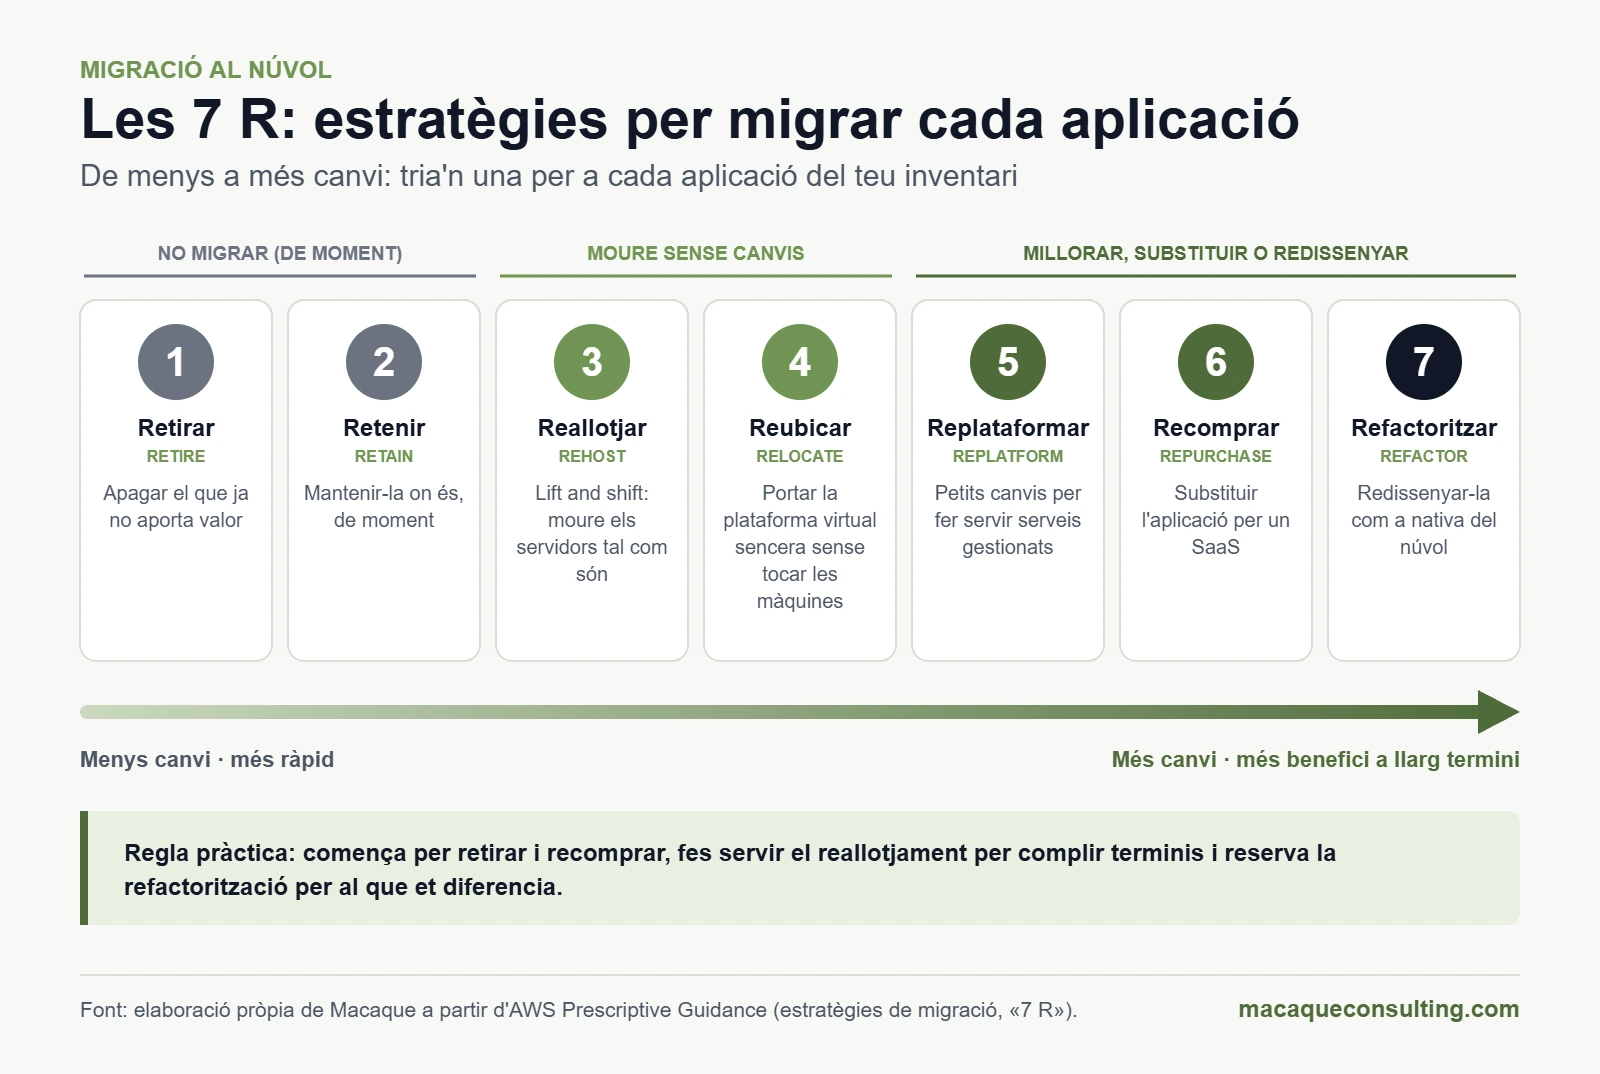
El marc més utilitzat per decidir què fer amb cada aplicació són les 7 R, que AWS documenta a partir de les de Gartner; Microsoft i Google fan servir classificacions equivalents. Assignar una R a cada aplicació és la base de qualsevol pla de migració.
Les 7 estratègies de migració al núvol. Elaboració pròpia a partir d'AWS.
Estratègia
Què vol dir
Quan encaixa
1. Retirar (retire)
Apagar el que ja no aporta valor
Aplicacions duplicades, sense ús o ja substituïdes per una altra
2. Retenir (retain)
Deixar l'aplicació on és, de moment
Requisits de latència, llicències o normativa; migració poc rendible avui
3. Reallotjar (rehost o lift and shift)
Moure els servidors tal com són a màquines virtuals al núvol
Terminis curts: fi del contracte del CPD o fi de suport
4. Reubicar (relocate)
Traslladar la plataforma de virtualització completa (per exemple, VMware) al núvol sense tocar les màquines
Grans parcs virtualitzats que han de sortir ràpid del CPD
5. Replataformar (replatform)
Petits canvis per aprofitar serveis gestionats, com portar la base de dades a un servei gestionat
Aplicacions que guanyen molt amb pocs canvis
6. Recomprar (repurchase)
Substituir l'aplicació per un SaaS
Correu, CRM, RH, ofimàtica o ERP estàndard
7. Refactoritzar (refactor o re-architect)
Redissenyar l'aplicació com a nativa del núvol: contenidors, serverless, microserveis
Aplicacions que et diferencien i necessiten escalar o evolucionar ràpid
Regla pràctica: comença per retirar i recomprar, que donen resultats ràpids; fes servir el reallotjament per complir terminis, amb un pla per optimitzar després, i reserva la refactorització per a les aplicacions que et diferencien. La mateixa AWS desaconsella refactoritzar durant les migracions grans perquè és l'estratègia més complexa de gestionar a escala. Si el teu repte és modernitzar, mira com treballem la modernització d'aplicacions.
Com migrar al núvol pas a pas: pla en 5 fases
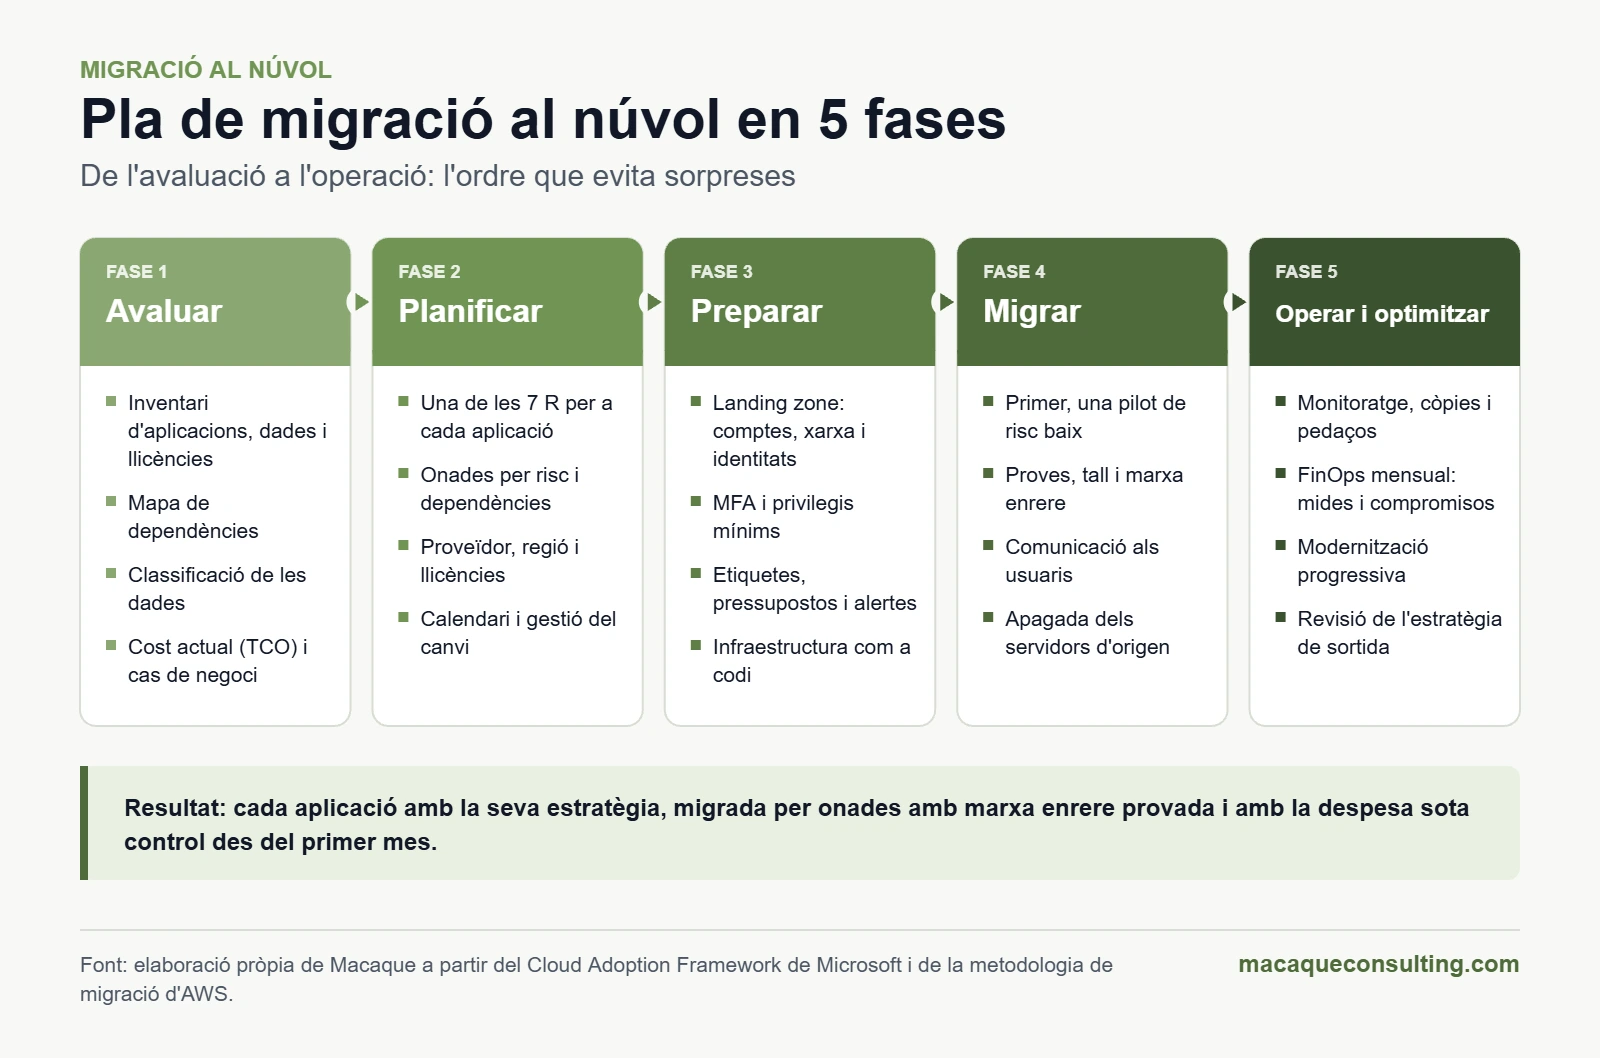
Els marcs d'adopció dels grans proveïdors, com el Cloud Adoption Framework de Microsoft o la metodologia de migració d'AWS (avaluar, mobilitzar, migrar i modernitzar), coincideixen en l'essencial. Aquest és l'ordre que recomanem perquè la migració no es converteixi en una suma de sorpreses:
Pla de migració al núvol en 5 fases. Elaboració pròpia de Macaque.
Fase 1. Avaluar: inventari i cas de negoci
Inventari complet: servidors, aplicacions, bases de dades, llicències, contractes i responsables de cada sistema. Els proveïdors ofereixen eines de descobriment i avaluació, i algunes, com AWS Transform, ja fan servir agents d'IA per automatitzar part de l'anàlisi.
Mapa de dependències: què es comunica amb què. És el que evita migrar una aplicació i deixar enrere la seva base de dades.
Classificació de dades: personals, sensibles o subjectes a l'ENS o a DORA. Determina la regió, el xifratge i el contracte.
Cost actual real (TCO): maquinari, llicències, energia, espai, suport i hores de l'equip.
Criteris de negoci: què és crític, quines aturades són acceptables i quant temps i quantes dades et pots permetre perdre (RTO i RPO).
Fase 2. Planificar: estratègia per aplicació i onades
Assigna una de les 7 R a cada aplicació.
Agrupa les aplicacions en onades segons les seves dependències i el seu risc, i comença per una pilot de risc baix.
Tria proveïdor o proveïdors, regió i model de llicències, inclòs l'aprofitament de les que ja tens.
Construeix el cas de negoci amb escenaris de cost i un calendari realista.
Prepara la gestió del canvi: comunicació i formació per a usuaris i equip tècnic.
Fase 3. Preparar: la landing zone
La landing zone és l'entorn base, segur i governat, on aterraran totes les càrregues. Construir-la abans de la primera migració evita refer feina amb sistemes ja en producció:
Estructura de comptes, subscripcions o projectes per entorn i per àrea.
Identitats: autenticació multifactor, privilegis mínims i accessos d'administració temporals.
Xarxa: connectivitat amb oficines i CPD (VPN o enllaç dedicat), segmentació i sortida a internet controlada.
Seguretat: registres centralitzats, xifratge i polítiques que impedeixin configuracions perilloses.
Govern: etiquetatge obligatori, pressupostos i alertes de cost.
Tot com a codi (infraestructura com a codi), perquè sigui reproduïble i auditable. És el terreny de DevOps.
Fase 4. Migrar per onades
Per a cada onada: replicació, proves de funcionament i rendiment, pla de tall i pla de marxa enrere.
Finestres de tall acordades amb negoci i avís previ als usuaris.
Validació després del tall i desmantellament dels servidors d'origen: si no els apagues, pagues dues vegades.
Fase 5. Operar, optimitzar i modernitzar
Monitoratge, còpies, pedaços i gestió d'incidents des del primer dia.
Revisió mensual de costos: ajust de mides, apagades programades i compromisos d'ús.
Modernització progressiva: el que va entrar amb lift and shift es replataforma o es refactoritza quan aporta valor.
Aquesta fase no s'acaba mai, i és on més es nota la diferència entre migrar i saber operar el núvol. Si no vols muntar un equip propi, pots recolzar-te en un servei d'outsourcing IT.
Costos de la migració al núvol i FinOps
Quins costos cal tenir en compte
Costos de migració (una sola vegada): avaluació, eines, serveis professionals, formació i un període de doble funcionament, amb origen i destinació actius alhora.
Costos recurrents: còmput, emmagatzematge, xarxa (inclosa la transferència de dades de sortida), llicències, suport del proveïdor i serveis gestionats.
Costos ocults: recursos oblidats encesos, màquines sobredimensionades, còpies i instantànies sense caducitat, entorns de prova encesos 24/7 i trànsit entre regions.
Incentius: els grans proveïdors tenen programes que financen part de l'avaluació o dels primers consums d'una migració. Pregunta-hi abans de signar.
FinOps: governar la despesa des del primer dia
FinOps és la pràctica que uneix finances, tecnologia i negoci perquè cada euro gastat al núvol aporti valor. La FinOps Foundation l'organitza en tres fases que es repeteixen: informar (saber què es gasta i qui ho gasta), optimitzar i operar. No és només cosa de grans empreses: el 63 % de les organitzacions ja té un equip de FinOps i, tot i així, el malbaratament estimat ha pujat al 29 % (Flexera 2026).
Pràctiques que funcionen:
Etiquetatge obligatori (centre de cost, entorn, propietari) des de la landing zone.
Pressupostos i alertes per projecte o àrea, i informes de cost per equip.
Revisió mensual de mides (rightsizing) i neteja de recursos orfes.
Apagada automàtica dels entorns no productius fora d'horari.
Compromisos d'ús (instàncies reservades o plans d'estalvi) només per a la part estable del consum.
Emmagatzematge per nivells i polítiques de cicle de vida per a còpies i registres.
Vigilància especial de les càrregues d'IA: segons Flexera, el seu creixement explica en part que el malbaratament hagi tornat a pujar.
Seguretat al núvol: el model de responsabilitat compartida
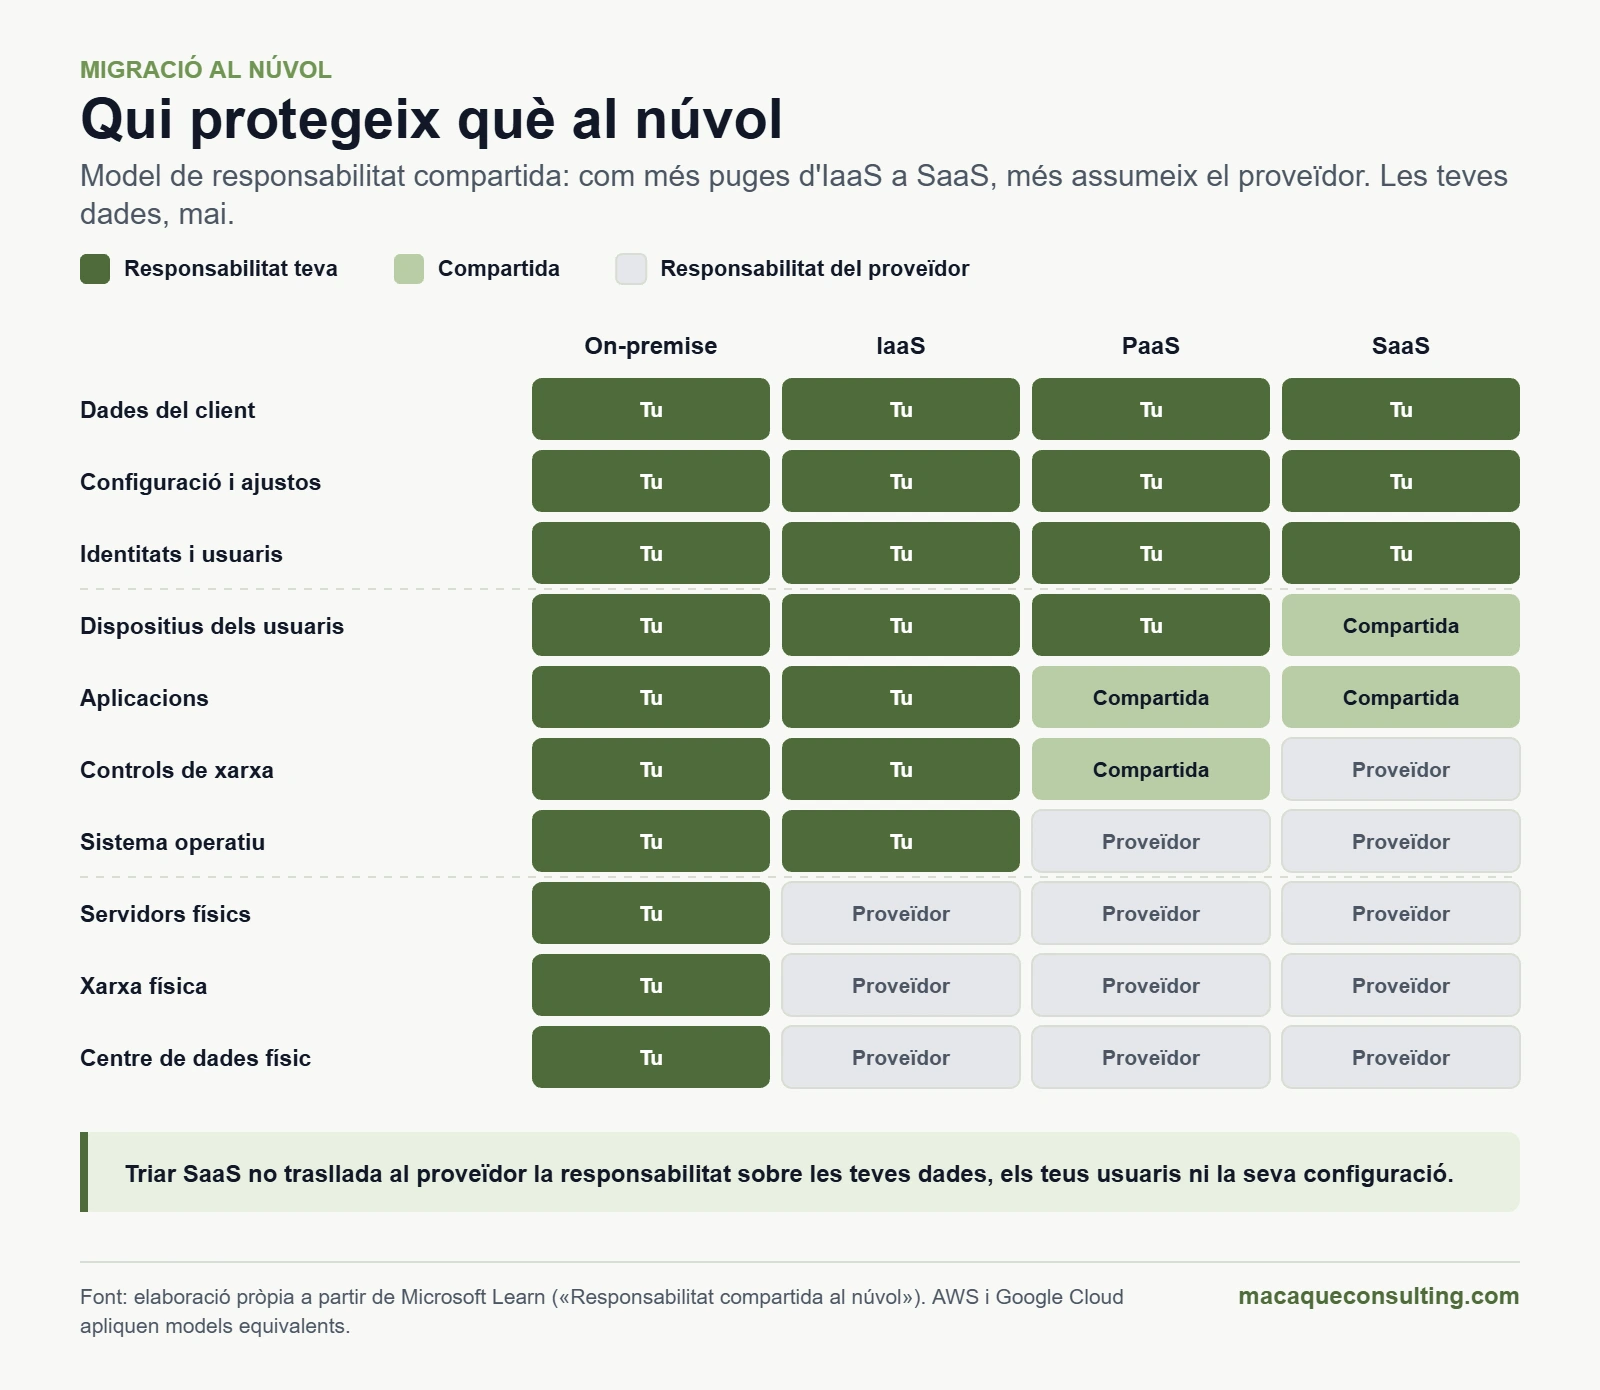
Al núvol, la seguretat es reparteix. AWS ho resumeix així: el proveïdor respon de la seguretat del núvol (centres de dades, maquinari, xarxa física, virtualització) i el client, de la seguretat al núvol. El repartiment exacte depèn del model de servei:
Sempre és teu: les dades, la configuració i les identitats i usuaris, tant si fas servir IaaS com PaaS o SaaS.
Depèn del model: els dispositius, les aplicacions, els controls de xarxa i el sistema operatiu.
Ho assumeix el proveïdor: els servidors, la xarxa i el centre de dades físics.
Model de responsabilitat compartida. Elaboració pròpia a partir de Microsoft Learn.
Controls imprescindibles en migrar
Autenticació multifactor per a tothom i accés privilegiat mínim, temporal i registrat.
Configuració segura i vigilada de manera contínua (CSPM), amb referències com els benchmarks del CIS.
Xifratge en trànsit i en repòs; per a les dades més sensibles, claus gestionades per tu.
Registres centralitzats i detecció i resposta (SIEM, XDR) que cobreixin també el núvol.
Còpies de seguretat aïllades o immutables, fora del compte principal, i restauracions provades: la regla 3-2-1-1-0 que expliquem a la guia de ciberseguretat per a empreses.
Pla de resposta a incidents que inclogui com i quan implicar el proveïdor.
Disseny per a la fallada: reparteix les càrregues crítiques entre zones de disponibilitat i defineix una alternativa si cau una regió sencera.
L'últim punt no és teòric. El 20 d'octubre de 2025, una fallada en la resolució DNS de DynamoDB a la regió us-east-1 d'AWS va provocar una interrupció d'unes 15 hores que va afectar serveis de tot el món. El núvol és molt fiable, però no infal·lible: la resiliència també s'ha de dissenyar.
Normativa: què exigeix la llei en migrar al núvol
RGPD: el proveïdor cloud és el teu encarregat del tractament
Necessites un contracte d'encàrrec del tractament amb el proveïdor (article 28 del RGPD), que sol ser el seu annex de protecció de dades (DPA). Revisa quins subencarregats fa servir i des d'on.
Les mesures de seguretat han de ser adequades al risc (article 32) i els tractaments d'alt risc requereixen una avaluació d'impacte (article 35).
Transferències internacionals: triar una regió europea no n'hi ha prou si hi ha suport o accessos des de fora de l'Espai Econòmic Europeu. Per als Estats Units es fa servir el Marc de Privadesa de Dades UE-EUA del 2023, que el Tribunal General de la UE va avalar el setembre del 2025, tot i que la sentència està recorreguda davant el Tribunal de Justícia. Convé tenir previstes alternatives, com les clàusules contractuals tipus.
Data Act: portabilitat i canvi de proveïdor
El Reglament de dades (Data Act) s'aplica des del 12 de setembre de 2025 als serveis cloud (IaaS, PaaS i SaaS) i canvia l'equilibri dels contractes:
Dret a canviar de proveïdor, o a tornar al teu propi CPD, amb un preavís màxim de dos mesos i una transició de, en general, 30 dies com a màxim.
Exportació de les teves dades i actius digitals, amb la col·laboració del proveïdor durant el canvi.
Càrrecs per canvi limitats al cost directe fins al 12 de gener de 2027 i prohibits des de llavors, inclosa la sortida de dades (egress) associada al canvi. Es poden continuar cobrant les quotes normals del servei i les penalitzacions pactades per terminació anticipada, i l'ús en paral·lel de diversos núvols pot generar càrrecs de sortida a cost.
Transparència: el proveïdor ha d'informar de la jurisdicció de la seva infraestructura i de les seves mesures davant d'accessos de governs de fora de la UE.
Traducció pràctica: revisa els teus contractes actuals i documenta la teva estratègia de sortida abans de migrar, no després.
ENS: si treballes amb el sector públic
L'Esquema Nacional de Seguretat (Reial decret 311/2022) s'aplica a l'Administració i a les empreses que li presten serveis. Si allotges al núvol sistemes o dades d'un organisme públic, el servei cloud ha de complir l'ENS en la categoria que correspongui (bàsica, mitjana o alta) i acreditar-ho: amb una declaració de conformitat en la categoria bàsica i amb una certificació en les categories mitjana i alta. Comprova que l'acreditació cobreix el servei concret que faràs servir, no només l'empresa. A més, la Llei 40/2015 (article 46 bis) exigeix que determinats sistemes, com el cens electoral, els padrons municipals, certes dades fiscals o les dels usuaris del sistema nacional de salut, s'ubiquin i es prestin dins de la UE. Més detalls a la nostra pàgina de sector públic.
DORA: banca, assegurances i sector financer
Des del 17 de gener de 2025, el Reglament DORA obliga les entitats financeres a gestionar el risc dels seus proveïdors tecnològics: registre de contractes, clàusules mínimes, proves de resiliència i estratègies de sortida per als serveis que donen suport a funcions crítiques. El 18 de novembre de 2025, les autoritats supervisores europees van designar 19 proveïdors tecnològics crítics que passen a la seva supervisió directa, entre els quals AWS, Google Cloud, Microsoft, Oracle, SAP i IBM. Aquesta supervisió no eximeix cada entitat de la seva pròpia diligència. Més a les nostres pàgines de banca i assegurances.
NIS2: la cadena de subministrament també compta
La Directiva NIS2 inclou els proveïdors de serveis de computació al núvol entre les entitats d'infraestructura digital i obliga les empreses afectades a gestionar la seguretat de la seva cadena de subministrament, proveïdors cloud inclosos. Espanya encara no l'ha transposat, tot i que el termini va acabar el 17 d'octubre de 2024; la situació detallada és a la nostra guia de ciberseguretat.
Sobirania de les dades: on són les teves dades
Residència i sobirania no són el mateix. La residència és on s'emmagatzemen les dades; la sobirania és qui hi pot accedir i sota quines lleis.
Regions cloud a Espanya
Proveïdor
Regió
Ubicació
Obertura
Zones
Google Cloud
europe-southwest1
Madrid
Maig del 2022
3
AWS
Europa (Espanya), eu-south-2
Aragó
Novembre del 2022
3
Microsoft Azure
Spain Central
Madrid
Juny del 2024
3
Tenir una regió a Espanya redueix la latència i facilita complir requisits de residència, però no tots els serveis estan disponibles a totes les regions: comprova-ho per a cada servei que hagis de fer servir.
Núvols sobirans i fronteres de dades
Un proveïdor amb matriu nord-americana pot estar obligat per lleis del seu país, com la CLOUD Act del 2018, a lliurar dades que controla encara que estiguin emmagatzemades a Europa. Per això han sorgit ofertes específiques:
AWS European Sovereign Cloud: disponible des del gener del 2026, amb la primera regió a Brandenburg (Alemanya), separada física i lògicament de la resta d'AWS i operada des de la UE. AWS preveu zones locals sobiranes a Bèlgica, els Països Baixos i Portugal.
EU Data Boundary de Microsoft: completada el febrer del 2025, permet emmagatzemar i processar a la UE i l'AELC les dades de clients de Microsoft 365, Dynamics 365, Power Platform i la majoria de serveis d'Azure.
Proveïdors europeus i núvols privats gestionats per a les càrregues amb requisits més estrictes.
Com decidir-ho: classifica les dades, defineix quines necessiten residència a la UE o a Espanya i quines una sobirania reforçada, controla tu les claus de xifratge del més sensible i deixa-ho tot per escrit al contracte. Si a més faràs servir aquestes dades al núvol per analitzar-les, mira el nostre servei d'enginyeria de dades al cloud.
Com triar proveïdor cloud i partner de migració
AWS, Azure o Google Cloud: criteris, no preferències
Els tres grans proveïdors tenen regió a Espanya, serveis equivalents per a la majoria de necessitats i figuren a la llista de proveïdors crítics de DORA. L'elecció depèn del teu context:
La teva tecnologia actual: si treballes amb l'ecosistema Microsoft (Windows Server, SQL Server, Microsoft 365), els seus avantatges de llicències pesen molt; si la teva prioritat són les dades, l'analítica o els contenidors, compara servei a servei.
Ubicació i compliment: regió, certificacions (ENS, ISO 27001…), ofertes sobiranes i clàusules per a DORA si ets una entitat financera.
Cost total: preus, descomptes per compromís, cost de xarxa i de sortida de dades, suport i llicències.
Contracte: acords de nivell de servei (SLA), annex de protecció de dades, subencarregats i clàusules de canvi de proveïdor del Data Act.
Talent i ecosistema: perfils disponibles al teu equip i partners amb experiència al teu sector.
Resiliència: zones de disponibilitat a la teva regió i una segona regió a la UE per a la recuperació.
El multicloud no és obligatori: té sentit quan respon a una necessitat concreta (resiliència, regulació, un servei diferencial), no com a punt de partida.
Què demanar a un partner de migració
Una avaluació amb dades (inventari, dependències, cost actual) abans de qualsevol pressupost tancat.
Un pla per onades, amb proves i pla de marxa enrere a cadascuna.
Certificacions en el proveïdor triat i experiència demostrable al teu sector.
Seguretat i compliment integrats des del disseny (RGPD, ENS, DORA, NIS2).
Operació i FinOps després de la migració, no només «moure i marxar».
Transparència en els costos i una estratègia de sortida documentada.
És l'enfocament amb què treballem al nostre servei de cloud, de l'avaluació a l'operació.
Els 10 errors més comuns en migrar al núvol
Migrar sense inventari ni mapa de dependències. Les sorpreses apareixen a mitja onada.
Fer lift and shift de tot i esperar estalvis. Sense ajustar mides ni modernitzar, la factura sol pujar.
Començar sense landing zone. Refer identitats, xarxa i govern amb càrregues en producció és car i arriscat.
Oblidar-se de FinOps fins a la primera factura.
Donar per fet que el proveïdor s'ocupa de la seguretat. Dades, accessos i configuració continuen sent teus.
Ignorar les llicències. Windows Server, SQL Server o Oracle poden canviar completament el cost segons com i on es llicenciïn.
No provar el pla de marxa enrere.
Subestimar la xarxa: amplada de banda per migrar, latència amb les oficines i cost de la transferència de dades.
Deixar fora negoci i usuaris. Sense comunicació ni formació, la migració es percep com un problema.
No tenir estratègia de sortida. El Data Act et dona drets; fes-los servir amb un pla.
Per on començar segons la mida de la teva empresa
Micro i petita empresa: SaaS primer. Correu, ofimàtica i fitxers al núvol amb identitats protegides amb MFA, còpies de seguretat del mateix SaaS i un ERP o CRM al núvol si encaixa. És el terreny del Modern Workplace.
Mitjana empresa: avaluació del CPD, una landing zone senzilla, migració per onades començant per l'urgent (per exemple, els servidors amb Windows Server 2016) i un govern de costos bàsic des de l'inici.
Gran empresa: un programa amb oficina de migració i centre d'excel·lència cloud, model híbrid o multicloud, compliment de DORA, NIS2 o l'ENS segons el sector i modernització progressiva de les aplicacions.
Ajuts: el Kit Digital, que ha concedit més de 860.000 ajuts a pimes i autònoms, va tancar el termini general de sol·licituds el 2025. Consulta a Red.es si hi ha convocatòries obertes i pregunta al teu proveïdor cloud pels seus programes d'incentius a la migració.
Checklist de migració al núvol
Abans de migrar
Objectius de negoci i mètriques d'èxit definits.
Inventari d'aplicacions, servidors, dades, llicències i contractes.
Mapa de dependències entre sistemes.
Dades classificades: personals, sensibles i regulades.
Cost actual (TCO) calculat i cas de negoci aprovat.
Estratègia (una de les 7 R) assignada a cada aplicació.
Preparació
Proveïdor i regió triats amb criteris de compliment i sobirania.
Contracte revisat: SLA, encàrrec del tractament, subencarregats, sortida (Data Act) i DORA si escau.
Landing zone desplegada: identitats, xarxa, seguretat i govern.
MFA i privilegis mínims actius.
Etiquetatge, pressupostos i alertes de cost configurats.
Còpies de seguretat i pla de recuperació provats.
Migració
Onades definides, començant per una pilot de risc baix.
Pla de proves, tall i marxa enrere per a cada onada.
Comunicació i formació per als usuaris.
Monitoratge i registres centralitzats actius.
Després
Servidors d'origen desmantellats.
Revisió mensual de costos: ajust de mides i compromisos d'ús.
Pla de modernització del que es va migrar tal com era.
Estratègia de sortida documentada i revisada cada any.
Glossari ràpid del núvol
Terme
Què vol dir
Regió i zona de disponibilitat
Una regió és una àrea geogràfica amb diversos centres de dades; cada zona de disponibilitat és un o diversos centres de dades independents dins d'aquesta regió.
Landing zone
Entorn base, segur i governat, preparat per rebre les càrregues migrades.
Lift and shift
Migrar una aplicació tal com és, sense canvis (reallotjar).
FinOps
Pràctica que gestiona la despesa cloud unint finances, tecnologia i negoci.
Egress
Transferència de dades que surt de la xarxa del proveïdor; normalment té cost.
TCO
Cost total de propietat: tot el que costa un sistema al llarg de la seva vida.
RTO i RPO
Temps màxim tolerable per recuperar un servei i quantitat màxima de dades que pots perdre, mesurada en temps.
Rightsizing
Ajustar la mida dels recursos al consum real.
Núvol sobirà
Núvol operat amb garanties tècniques i legals que les dades i el seu control queden sota jurisdicció europea.
Responsabilitat compartida
Repartiment de les tasques de seguretat entre proveïdor i client segons el model de servei.
Repatriació
Tornar càrregues del núvol públic al CPD propi o a un núvol privat.
Preguntes freqüents sobre la migració al núvol
Què és la migració al núvol?
És el trasllat d'aplicacions, dades i infraestructura des de servidors propis o un hosting tradicional a una plataforma cloud, o entre núvols. Es pot fer amb diferents estratègies, des de moure els servidors tal com són fins a substituir aplicacions per SaaS o redissenyar-les.
Quant costa migrar al núvol?
Depèn del nombre d'aplicacions, de la seva complexitat i de l'estratègia triada. Suma tres blocs: el projecte de migració (avaluació, serveis professionals i doble funcionament temporal), el consum cloud recurrent i l'operació. Compara-ho amb el cost total actual a tres o cinc anys, no només amb la factura del maquinari.
Quant de temps porta una migració al núvol?
Passar el correu i l'ofimàtica a SaaS o moure uns quants servidors es pot fer en setmanes. Un programa amb desenes d'aplicacions, dependències i refactorització es planifica per onades al llarg de mesos. Una bona avaluació inicial és el que més escurça tota la resta.
És segur el núvol?
Els grans proveïdors ofereixen una seguretat d'infraestructura difícil d'igualar en un CPD propi, però la seguretat és compartida: la configuració, els accessos i les dades són responsabilitat del client. El nivell de seguretat final depèn sobretot de com configuris i governis el teu entorn.
Què és millor, AWS, Azure o Google Cloud?
No hi ha un guanyador universal. Tots tres tenen regió a Espanya i serveis equivalents per a la majoria de casos. Decideix per la teva tecnologia actual, el cost total, els requisits de compliment i sobirania, el contracte i el talent disponible.
Puc canviar de proveïdor cloud sense pagar penalitzacions?
El Data Act et permet canviar amb un preavís màxim de dos mesos. Fins al 12 de gener de 2027 el proveïdor només pot cobrar el cost directe del canvi i, a partir d'aquesta data, no el pot cobrar, inclosa la sortida de dades associada. Sí que es poden aplicar les quotes del servei i les penalitzacions pactades per terminació anticipada.
Les meves dades han de ser a Espanya?
En general, no: el RGPD permet tractar-les a qualsevol país de l'Espai Econòmic Europeu i, amb garanties, fora d'aquest. Hi ha excepcions, com els sistemes públics que la Llei 40/2015 obliga a ubicar a la UE, i els contractes o sectors poden exigir ubicacions concretes. Per a dades especialment sensibles, valora una regió a Espanya o un núvol sobirà.
Què és el lift and shift i quan convé?
És moure una aplicació al núvol tal com és, normalment a màquines virtuals. Convé quan hi ha pressa (fi del contracte del CPD, fi de suport) o com a primer pas d'un pla que després optimitza i modernitza. Per si sol, rarament redueix costos.
Què faig amb els meus servidors Windows Server 2016?
El seu suport estès s'acaba el 12 de gener de 2027. Pots actualitzar-los a una versió amb suport, contractar actualitzacions de seguretat esteses (ESU) de pagament com a pont o aprofitar per migrar-los o modernitzar les aplicacions que allotgen. El que no convé és deixar-los sense pedaços.
Necessito un partner per migrar al núvol?
No és obligatori, però sí recomanable si el teu equip no ha fet migracions abans, si hi ha requisits reguladors (ENS, DORA, NIS2) o si el volum d'aplicacions és alt. Un bon partner aporta mètode, eines i experiència, i t'ha de deixar capacitat per operar després.
CEO i cofundador de Macaque Group, grup tecnològic amb seu a Calafell (Tarragona) especialitzat en intel·ligència artificial, desenvolupament de programari i outsourcing TI. Defensa una IA «sense fum»: la que resol problemes reals de negoci, dona resultats mesurables i arriba a producció. És membre d’OdiseIA, l’observatori de l’impacte social i ètic de la intel·ligència artificial, i ha publicat a Capital Humano (Wolters Kluwer).
Certificació corresponent a Macaque Consulting Abast segons certificat.
Tractem les teves dades personals de conformitat amb el Reglament General de Protecció de Dades (RGPD) i la Llei Orgànica 3/2018 (LOPDGDD). Consulta la nostra Política de Privacitat.
Obtinguda
ISO 27701
En procés
ISO 9001
En procés
ENS ALTO
En procés
ISO 42001
En estudi
Obtinguda
ISO 27701
En procés
ISO 9001
En procés
ENS ALTO
En procés
ISO 42001
En estudi
Membres de
Parlem del teu projecte
Explica'ns què necessites i et responem en menys de 24 hores laborables.
Impulsem el teu negoci amb tecnologia i intel·ligència artificial
Assessorament personalitzat
Analitzem el teu cas i proposem solucions adaptades al teu negoci
Acompanyament continu
Des de la idea fins a l'evolució del producte
Solucions escalables
Tecnologia preparada per créixer amb tu
Disponibilitat
Dilluns - Divendres:09:00 - 19:00
Resposta en menys de 24h
Aquest lloc utilitza cookies
Fem servir cookies pròpies i opcionals. Pots acceptar-les totes, rebutjar les no essencials o configurar-les per categoria. Les categories opcionals estan desactivades per defecte i pots canviar la teva decisió en qualsevol moment des de Configurar cookies al peu de pàgina.