Un ciberatac ja no és un problema del departament d'informàtica: és la facturació aturada, els clients sense servei, una possible sanció i una conversa incòmoda amb el teu banc i la teva asseguradora. El 2025, l'INCIBE va gestionar 122.223 incidents de ciberseguretat a Espanya, un 26 % més que l'any anterior. I segons IBM, el cost mitjà mundial d'una bretxa de dades va batre rècord el 2026: 4,99 milions de dòlars.
Aquesta guia recull el que una empresa necessita saber i fer: quines amenaces importen de debò, què exigeix la llei a Espanya (inclosa la situació real de la NIS2), quines mesures protegeixen més i com organitzar-ho tot en 90 dies. Està pensada per a la direcció i per a qui porta la tecnologia, amb dades verificades i sense argot innecessari.
La ciberseguretat per a empreses en 60 segons
Què és: les mesures tècniques, organitzatives i humanes que permeten que els teus sistemes, les teves dades i la teva activitat continuïn funcionant encara que algú intenti atacar-los.
Per què ara: els incidents creixen cada any i els atacants fan servir intel·ligència artificial per anar més de pressa i enganyar millor.
Per on entren: sobretot per vulnerabilitats sense pedaç, credencials robades, phishing i proveïdors amb accés als teus sistemes.
Què exigeix la llei: l'RGPD, a gairebé totes les empreses; la NIS2, a les mitjanes i grans de 18 sectors (a Espanya, encara sense llei pròpia); l'ENS, a qui treballa per a l'Administració; DORA, al sector financer, i el Reglament de ciberresiliència, a qui ven programari o dispositius connectats.
El que més protegeix: autenticació multifactor, pedaços, còpies de seguretat aïllades i provades, protecció EDR, formació i control de proveïdors.
Si t'ataquen: aïlla els equips sense apagar-los, conserva les evidències, truca al 017 de l'INCIBE i, si hi ha dades personals afectades, avisa l'AEPD en un màxim de 72 hores.
Què és la ciberseguretat per a empreses
La ciberseguretat per a empreses és la protecció dels sistemes, les xarxes, les aplicacions i les dades d'una organització davant d'accessos no autoritzats, robatoris, sabotatges i errors. El seu objectiu no és la seguretat absoluta, que no existeix, sinó reduir la probabilitat de patir un incident, limitar-ne l'impacte en el negoci i recuperar-se de pressa quan passa.
Ciberseguretat, seguretat informàtica i seguretat de la informació
Es fan servir com a sinònims, però no són exactament el mateix:
Seguretat de la informació: protegeix la informació en qualsevol format, també en paper o en una conversa. És l'enfocament de la norma ISO 27001.
Seguretat informàtica: protegeix els equips i sistemes concrets: ordinadors, servidors, xarxes i aplicacions.
Ciberseguretat: protegeix tot el que està connectat i exposat a amenaces digitals, inclosos el núvol, els mòbils, els sistemes industrials i els serveis de tercers.
Una empresa necessita les tres: polítiques i processos clars, tecnologia ben configurada i capacitat per detectar un atac i respondre a temps.
Per què ja és una responsabilitat de la direcció
La normativa europea ha tret la ciberseguretat del departament tècnic. La Directiva NIS2 obliga els òrgans de direcció a aprovar les mesures de gestió de riscos, supervisar-ne l'aplicació i formar-se, i els n'atribueix la responsabilitat si no ho fan (article 20). Les asseguradores, els grans clients i els auditors demanen el mateix: algú a la direcció que respongui de la ciberseguretat.
També hi ha una raó purament de negoci. Un ransomware pot aturar la producció, la facturació i l'atenció al client durant dies. És un risc operatiu del mateix nivell que un incendi o la fallida d'un proveïdor clau, i es gestiona igual: amb prevenció, un pla i algú al capdavant.
Ciberseguretat en xifres: què diuen les dades del 2025 i el 2026
Els quatre informes de referència apunten en la mateixa direcció: més incidents, atacs més ràpids i cada vegada més lligats a vulnerabilitats sense corregir i a proveïdors.
Espanya: el balanç de l'INCIBE
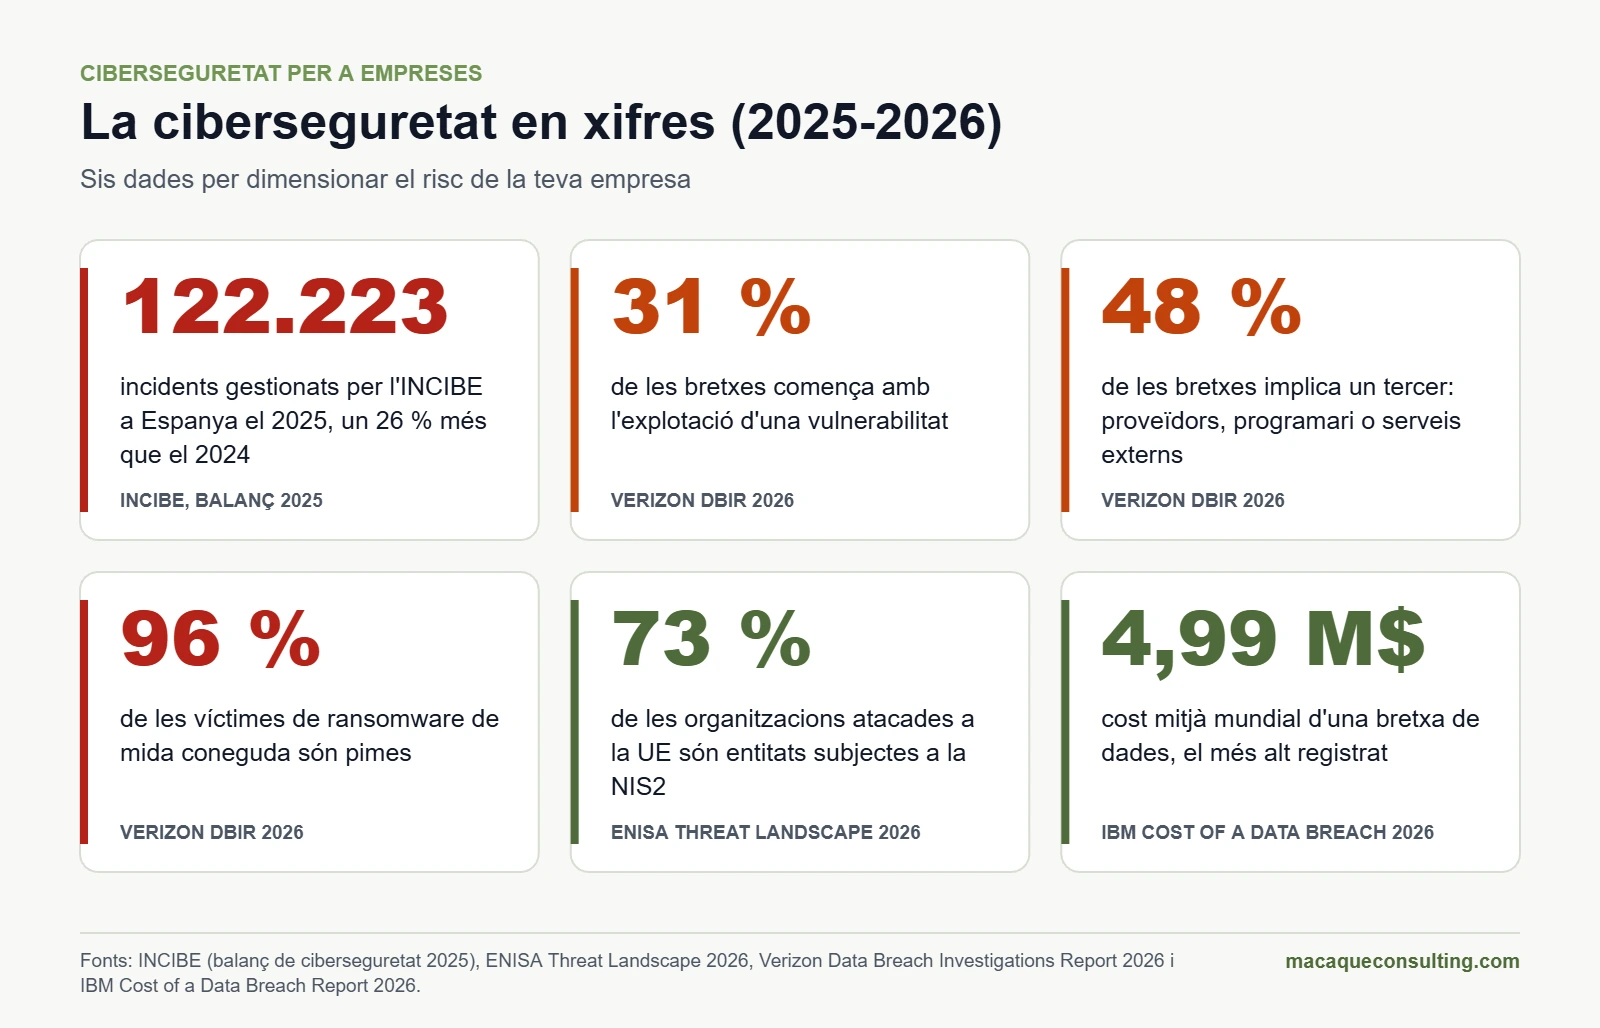
L'Institut Nacional de Ciberseguretat (INCIBE) va gestionar 122.223 incidents el 2025, un 26 % més que el 2024. El detall:
Programari maliciós: 55.411 casos, el 45 % del total, inclosos 392 atacs de ransomware.
Frau en línia: 45.445 casos, quatre de cada deu incidents. Més de 25.000 van ser phishing.
Robatori d'informació: 3.849 casos d'accés o sostracció no autoritzada de dades.
Sistemes vulnerables: 237.028 sistemes rellevants detectats que podien ser explotats.
Operadors essencials i importants: 401 incidents gestionats.
Línia 017: 142.767 consultes de ciutadans i empreses, un 44,9 % més.
Europa: l'informe de l'ENISA
L'ENISA Threat Landscape 2026, publicat el setembre del 2026, analitza 8.257 incidents ocorreguts a la Unió Europea durant el 2025. El que és més útil per a una empresa:
El 51 % dels casos van ser atacs DDoS de baix impacte. Gairebé nou de cada deu atacs reivindicats per hacktivistes van ser d'aquest tipus.
El ransomware continua sent l'amenaça amb més impacte: el 40 % dels esdeveniments de cibercrim analitzats.
En els accessos no autoritzats en què es va poder identificar la via d'entrada, el 60 % va aprofitar una vulnerabilitat.
El 73 % de les organitzacions atacades són entitats essencials o importants segons la NIS2, i l'administració pública és el sector més afectat (32 %).
La dependència de proveïdors i de la cadena de subministrament multiplica l'impacte dels incidents.
Per on entren els atacants: l'informe de Verizon
El Data Breach Investigations Report 2026 de Verizon, basat en més de 22.000 bretxes confirmades, porta un canvi històric: per primera vegada en les seves 19 edicions, l'explotació de vulnerabilitats (31 % de les bretxes) supera el robatori de credencials com a principal via d'entrada.
Hi ha un tercer implicat (un proveïdor, un programari o un servei extern) en el 48 % de les bretxes, un 60 % més que l'any anterior.
El ransomware apareix en el 48 % de les bretxes. Quan es coneix la mida de la víctima, el 96 % són pimes.
El 69 % de les organitzacions afectades per ransomware no va pagar el rescat.
La mediana per aplicar completament el pedaç d'una vulnerabilitat va pujar a 43 dies, i Verizon adverteix que, amb la IA, el marge per defensar-se ha passat de mesos a hores.
Quant costa una bretxa: l'informe d'IBM
Segons el Cost of a Data Breach Report 2026 d'IBM, el cost mitjà mundial d'una bretxa de dades va arribar a un rècord de 4,99 milions de dòlars, un 12 % més que l'any anterior. Els atacs recolzats en IA van créixer un 56 %: ja són un de cada quatre atacs maliciosos, sobretot suplantacions amb deepfakes i programari maliciós, i encareixen la bretxa al voltant d'un milió de dòlars. En canvi, les organitzacions que fan servir IA i automatització de manera extensiva en la seva seguretat estalvien de mitjana 1,93 milions i contenen les bretxes 65 dies abans.
Per a una pime catalana les xifres absolutes seran menors, però la proporció fa el mateix mal: dies sense operar, clients que marxen, perits, advocats, rescats i, de vegades, sancions.
Les xifres clau de la ciberseguretat el 2025 i el 2026. Fonts: INCIBE, ENISA, Verizon i IBM.
Les amenaces que més afecten les empreses
No totes les amenaces pesen igual. Aquestes són les que més mal fan avui a les empreses i el que funciona contra cadascuna.
Phishing, smishing i vishing
Correus, SMS o trucades que suplanten un banc, un proveïdor, Hisenda o un company per robar credencials o instal·lar programari maliciós. Segons IBM, el phishing és la via d'entrada més habitual en les bretxes per quart any consecutiu, i la IA ha eliminat les faltes d'ortografia i les traduccions maldestres que abans el delataven.
Com protegir-te: autenticació multifactor resistent al phishing, filtratge del correu, formació amb simulacions i un canal senzill per notificar missatges sospitosos.
Frau del CEO i del proveïdor, ara amb deepfakes
L'atacant es fa passar pel director general o per un proveïdor i demana una transferència urgent o un canvi de compte bancari. Amb veus i vídeos sintètics, una trucada «del cap» ja no és prova de res.
Com protegir-te: verificació per un canal diferent abans de qualsevol pagament urgent o canvi d'IBAN, límits d'autorització i doble signatura per als imports alts.
Ransomware i doble extorsió
Els atacants roben les dades, xifren els sistemes i demanen un rescat per desbloquejar-los i per no publicar el que han robat. És l'amenaça amb més impacte segons l'ENISA i apareix en gairebé la meitat de les bretxes que analitza Verizon. La majoria de les víctimes són pimes.
Com protegir-te: còpies aïllades o immutables i provades, EDR, xarxa segmentada, pedaços al dia i MFA en tots els accessos remots.
Explotació de vulnerabilitats
Errors coneguts en VPN, tallafocs, servidors de correu o aplicacions web que l'atacant aprofita abans que s'hi apliqui el pedaç. Ja és la primera via d'entrada en les bretxes, per davant de les credencials robades.
Com protegir-te: inventari de tot el que està exposat a internet, prioritat absoluta a les vulnerabilitats que s'estan explotant activament (per exemple, les del catàleg KEV de l'agència nord-americana CISA) i terminis definits per aplicar els pedaços.
Robatori de credencials i accessos remots
Contrasenyes filtrades, reutilitzades o robades amb programari maliciós que donen accés al correu, a la VPN o a l'escriptori remot. Un estudi de Microsoft calcula que activar l'autenticació multifactor redueix un 99,22 % el risc que un compte quedi compromès.
Com protegir-te: MFA en tots els accessos, gestor de contrasenyes corporatiu, cap escriptori remot exposat a internet i baixa immediata dels accessos de qui deixa l'empresa.
Atacs a través de proveïdors
La teva gestoria, el teu proveïdor de programari o l'empresa que manté els teus equips tenen accés als teus sistemes o a les teves dades. Si els ataquen a ells, poden arribar a tu. Gairebé la meitat de les bretxes ja implica un tercer.
Com protegir-te: llista de proveïdors amb accés, clàusules de seguretat als contractes, accessos mínims i temporals i revisió periòdica dels crítics.
Errors de configuració al núvol
Emmagatzematge públic per error, permisos excessius a Microsoft 365 o Google Workspace, claus oblidades en un repositori de codi. El núvol és segur si es configura bé, i configurar-lo és responsabilitat del client, no del proveïdor.
Com protegir-te: revisió de la configuració amb les guies de cada proveïdor, MFA per als administradors, registres d'activitat i alertes. Si estàs migrant, dissenya la seguretat des del principi, com plantegem en els nostres serveis cloud.
Fuites internes i ús d'IA no autoritzada
Un empleat que enganxa dades de clients en un xatbot gratuït o que comparteix un fitxer amb un enllaç públic. Verizon assenyala que l'ús d'IA no autoritzada a la feina s'ha triplicat i ja és la tercera causa de fuites de dades no malicioses.
Com protegir-te: eines d'IA corporatives aprovades, una política d'ús clara i formació específica per a la plantilla.
Resum: amenaces, senyals i controls
Amenaça
Com entra
Senyal d'alerta
Control clau
Phishing
Correu, SMS o trucada
Urgència, enllaç o adjunt inesperat
MFA resistent al phishing i formació
Frau del CEO
Correu o trucada suplantada
Pagament urgent o canvi d'IBAN
Verificació per un altre canal
Ransomware
Credencials, vulnerabilitats o phishing
Fitxers xifrats i nota de rescat
Còpies aïllades i EDR
Vulnerabilitats
Sistemes exposats sense pedaç
Avisos del fabricant o d'INCIBE-CERT
Aplicació prioritzada de pedaços
Credencials robades
Contrasenyes filtrades o reutilitzades
Inicis de sessió des de llocs estranys
MFA i gestor de contrasenyes
Proveïdors
Accessos i programari de tercers
Incident comunicat per un proveïdor
Contractes i accés mínim
Núvol mal configurat
Permisos o recursos públics
Dades accessibles sense iniciar sessió
Revisió de la configuració
DDoS
Saturació del web o dels serveis
Caiguda o lentitud sobtada
Protecció anti-DDoS del proveïdor
Normativa de ciberseguretat que afecta la teva empresa
A Espanya no hi ha una única «llei de ciberseguretat», sinó diverses normes que se superposen segons el sector, la mida i l'activitat de cada empresa. Aquesta és la situació a novembre del 2026.
NIS2: què és i a qui s'aplica
La Directiva (UE) 2022/2555, coneguda com a NIS2, és la norma europea de ciberseguretat per als sectors crítics. Substitueix la primera Directiva NIS, del 2016, i n'amplia molt l'abast:
S'aplica, en general, a empreses mitjanes i grans (50 empleats o més, o més de 10 milions d'euros de facturació i de balanç) de 18 sectors: energia, transport, banca, infraestructures dels mercats financers, salut, aigua potable, aigües residuals, infraestructura digital, gestió de serveis TIC entre empreses, administració pública, espai, serveis postals, gestió de residus, química, alimentació, fabricació (productes sanitaris, electrònica, maquinària, vehicles i altres), proveïdors digitals i recerca.
Algunes entitats hi estan incloses sigui quina sigui la seva mida, com els proveïdors de DNS, els registres de dominis de primer nivell o els prestadors de serveis de confiança.
Distingeix entre entitats essencials i importants. Les essencials tenen una supervisió més estricta.
Què exigeix. Mesures de gestió de riscos (article 21): anàlisi de riscos, gestió d'incidents, continuïtat i còpies de seguretat, seguretat de la cadena de subministrament, gestió de vulnerabilitats, avaluació de l'eficàcia de les mesures, higiene bàsica i formació, xifratge, control d'accessos i autenticació multifactor. A més, notificar els incidents significatius (article 23) i que la direcció ho aprovi i ho supervisi tot (article 20).
Multes. Fins a 10 milions d'euros o el 2 % de la facturació mundial per a les entitats essencials, i fins a 7 milions o l'1,4 % per a les importants, la xifra que sigui més alta (article 34).
Encara que no hi estiguis obligat, t'afecta. Si ets proveïdor d'una empresa subjecta a la NIS2, el teu client ha de controlar la seguretat de la seva cadena de subministrament i et demanarà qüestionaris, clàusules contractuals i evidències.
NIS2 a Espanya: en quin punt és
Espanya encara no ha transposat la NIS2, tot i que el termini va acabar el 17 d'octubre de 2024. El Consell de Ministres va aprovar el gener del 2025 l'avantprojecte de llei de coordinació i governança de la ciberseguretat, que crearia un Centre Nacional de Ciberseguretat i obligaria les entitats a designar un responsable de seguretat de la informació, però el text no es va arribar a tramitar a les Corts.
El juliol del 2026, la Comissió Europea va portar Espanya davant el Tribunal de Justícia de la UE per no transposar la directiva i va demanar sancions econòmiques. L'octubre es van dissoldre les Corts i hi ha eleccions generals el 29 de novembre de 2026, de manera que la llei dependrà del pròxim Govern i del nou Parlament.
Mentrestant continua vigent el Reial decret llei 12/2018, que va transposar la primera Directiva NIS i obliga els operadors de serveis essencials i els proveïdors de serveis digitals. La nostra recomanació: si el teu sector és a la NIS2, prepara't ja prenent la directiva com a referència. La llei espanyola haurà de recollir com a mínim el que exigeix la directiva, i els teus clients ja ho estan demanant.
RGPD: seguretat i bretxes de dades personals
Afecta qualsevol empresa que tracti dades personals, és a dir, gairebé totes. Exigeix mesures de seguretat adequades al risc (article 32) i, si pateixes una bretxa que afecti dades personals, notificar-la a l'Agència Espanyola de Protecció de Dades en un màxim de 72 hores, llevat que sigui improbable que suposi un risc per a les persones (article 33). Si el risc és alt, també cal comunicar-ho als afectats sense dilació (article 34). Incomplir aquestes obligacions pot costar fins a 10 milions d'euros o el 2 % de la facturació mundial.
Esquema Nacional de Seguretat (ENS)
El Reial decret 311/2022 regula la seguretat dels sistemes del sector públic i s'aplica també a les empreses privades que li presten serveis o li subministren solucions. Si treballes o licites amb l'Administració, et demanaran la conformitat amb l'ENS: una autoavaluació en els sistemes de categoria bàsica i una certificació per una entitat acreditada en els de categoria mitjana i alta.
DORA, per al sector financer
El Reglament (UE) 2022/2554, aplicable des del 17 de gener de 2025, obliga bancs, asseguradores, entitats de pagament, gestores i altres entitats financeres a gestionar el risc tecnològic, notificar els incidents greus, fer proves de resiliència i controlar els seus proveïdors TIC. Si dones serveis tecnològics a una entitat financera, notaràs DORA als teus contractes.
Reglament de ciberresiliència, si vens programari o dispositius
El Reglament (UE) 2024/2847, conegut com a CRA, s'aplica als productes amb elements digitals que es comercialitzen a la UE: programari i dispositius connectats. Des de l'11 de setembre de 2026, els fabricants han de notificar les vulnerabilitats explotades activament i els incidents greus. Des de l'11 de desembre de 2027 s'aplica la resta: seguretat des del disseny, gestió de vulnerabilitats durant tot el període de suport, documentació tècnica i marcatge CE. Les multes arriben a 15 milions d'euros o el 2,5 % de la facturació mundial.
AI Act: la ciberseguretat dels sistemes d'IA
El Reglament d'intel·ligència artificial exigeix que els sistemes d'alt risc siguin precisos, robustos i cibersegurs (article 15), i els que compleixen el Reglament de ciberresiliència es presumeixen conformes en aquesta part. Si fas servir o desenvolupes IA, ho tens tot a la nostra guia completa de l'AI Act.
Resum: quina norma t'aplica i en quin termini cal notificar
Norma
A qui s'aplica
Què exigeix
Termini per notificar
Multa màxima
NIS2 (pendent de llei espanyola)
Empreses mitjanes i grans de 18 sectors
Gestió de riscos, cadena de subministrament, MFA, formació i responsabilitat de la direcció
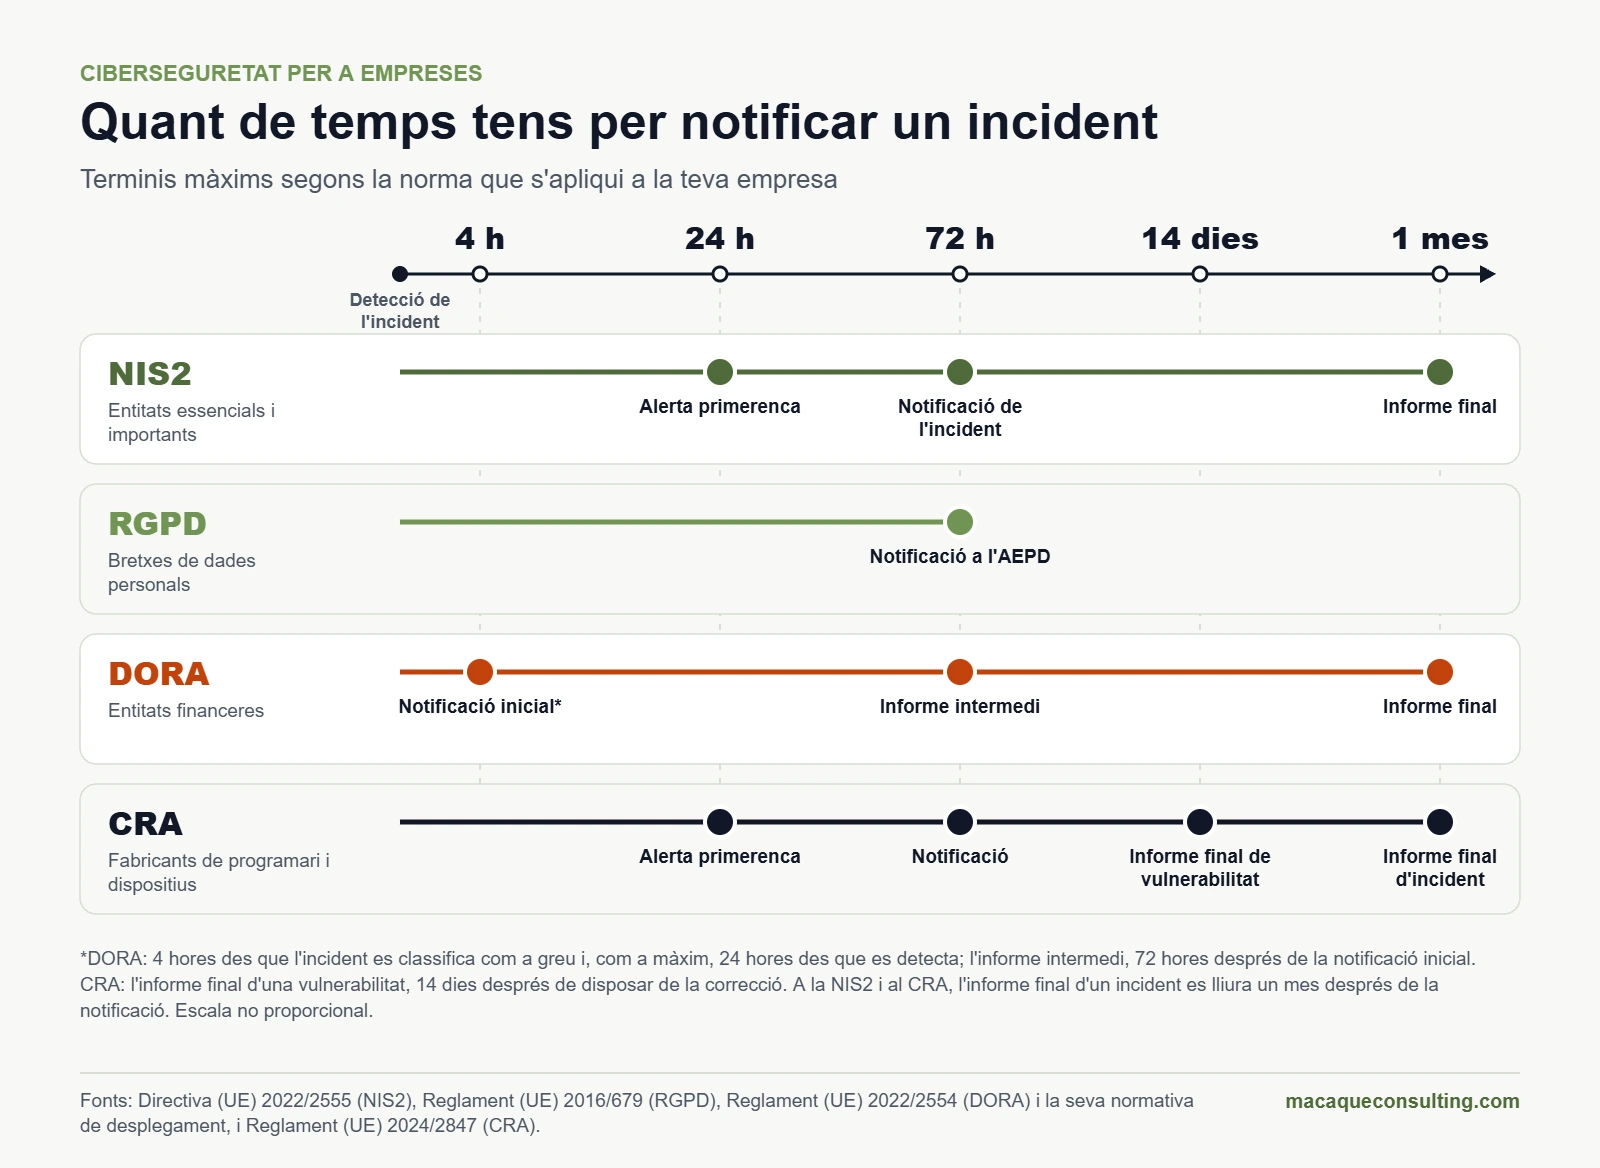
Alerta primerenca en 24 h, notificació en 72 h i informe final en un mes
10 M€ o 2 % (essencials); 7 M€ o 1,4 % (importants)
Reial decret llei 12/2018 (vigent)
Operadors de serveis essencials i proveïdors de serveis digitals
Mesures de seguretat i notificació d'incidents
Sense dilació indeguda, al seu CSIRT de referència
Fins a 1 M€
RGPD
Tota empresa que tracti dades personals
Seguretat adequada al risc
72 h, a l'AEPD
10 M€ o 2 % per errors de seguretat
ENS
Sector públic i els seus proveïdors
Mesures segons la categoria del sistema
Incidents significatius, al CCN-CERT
Sense règim propi; condiciona la contractació
DORA
Entitats financeres
Risc TIC, proves i control de proveïdors
4 h des que es classifica com a greu (màxim 24 h), 72 h i un mes
Les fixa cada Estat
CRA
Fabricants de programari i dispositius connectats
Seguretat des del disseny i gestió de vulnerabilitats
24 h, 72 h i 14 dies (vulnerabilitats) o un mes (incidents)
15 M€ o 2,5 %
Terminis màxims per notificar un incident segons la NIS2, l'RGPD, DORA i el Reglament de ciberresiliència.
Les 10 mesures de ciberseguretat que més protegeixen
Si només poguessis fer deu coses, serien aquestes i en aquest ordre. Cobreixen les vies d'entrada de la gran majoria dels incidents greus, encaixen amb el que demanen la NIS2 i l'ENS i són les que solen preguntar les asseguradores abans de contractar una ciberassegurança.
1. Inventari d'actius, dades i accessos
No pots protegir el que no saps que tens. Fes una llista d'equips, servidors, serveis al núvol, aplicacions, dades crítiques i qui té accés a què, proveïdors inclosos. Comença per tot el que està exposat a internet.
2. Autenticació multifactor en tots els accessos
Correu, VPN, escriptori remot, núvol, banca en línia i panells d'administració. Per als administradors i la direcció, fes servir mètodes resistents al phishing, com claus FIDO2 o passkeys. L'SMS és millor que res, però és l'opció més feble.
3. Pedaços i gestió de vulnerabilitats
Defineix terminis i compleix-los: el que s'està explotant activament, en dies; el que és crític, en una o dues setmanes; la resta, en el cicle mensual. Automatitza les actualitzacions dels sistemes operatius i dels navegadors, i retira o aïlla el que ja no té suport del fabricant.
4. Còpies de seguretat 3-2-1-1-0
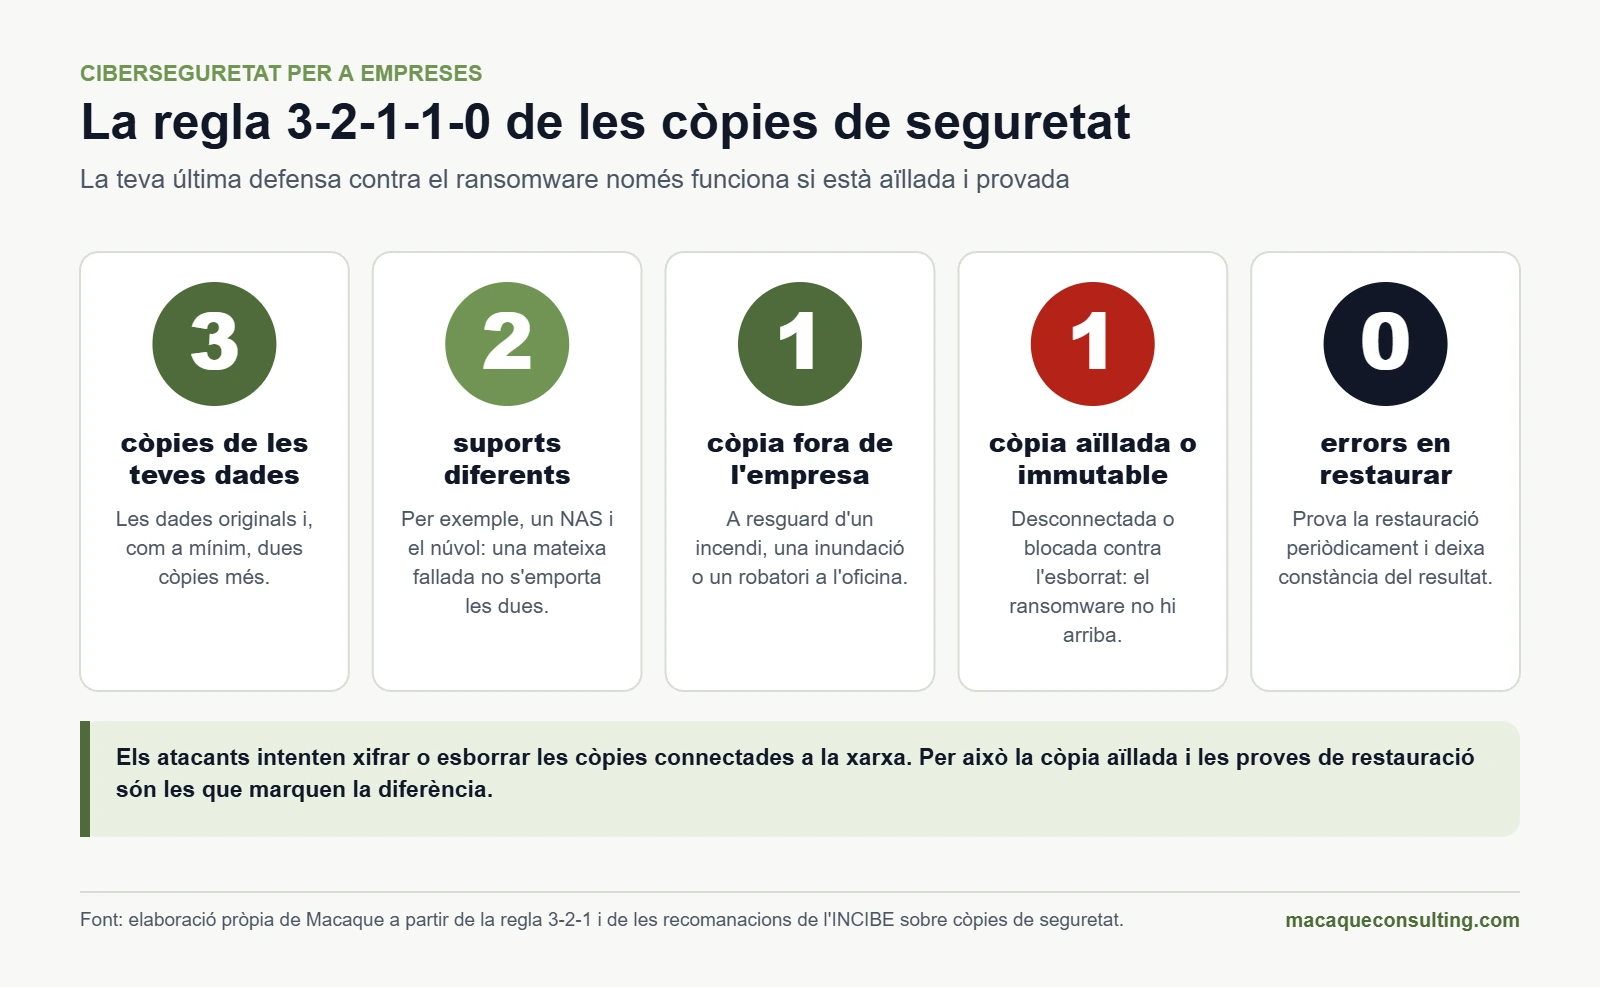
Tres còpies de les dades, en dos suports diferents, una fora de les teves instal·lacions, una aïllada o immutable que el ransomware no pugui xifrar ni esborrar i zero errors en les proves de restauració. Aquest últim pas és el que més s'oblida: una còpia que no has restaurat mai és una esperança, no una còpia.
La regla 3-2-1-1-0: la còpia aïllada i les proves de restauració són les que et salven d'un ransomware.
5. Protecció del lloc de treball i del correu
Un EDR (detecció i resposta a l'endpoint) als ordinadors i servidors detecta comportaments sospitosos, no només virus coneguts, i permet aïllar un equip en segons. Combina'l amb el filtratge del correu i el bloqueig de macros i adjunts perillosos. Configura també SPF, DKIM i DMARC al teu domini: dificulten molt que algú enviï correus fent-se passar per la teva empresa, la base de molts fraus del CEO i del proveïdor. I xifra els discos dels portàtils i els mòbils i gestiona'ls de manera centralitzada (MDM), perquè un equip perdut no es converteixi en una bretxa de dades.
6. Mínim privilegi i segmentació de la xarxa
Ningú no treballa cada dia amb un compte d'administrador. Separa la xarxa d'oficina, la de servidors, la de convidats i la industrial, perquè un equip infectat no ho abasti tot. És l'enfocament zero trust portat a la pràctica: no donar res per segur pel simple fet d'estar «a dins».
7. Formació i conscienciació contínues
Una xerrada a l'any no canvia hàbits. Funcionen les sessions curtes i freqüents, les simulacions de phishing i un botó senzill per notificar. Mesura quanta gent notifica, no només quanta en cau.
8. Seguretat al núvol i a les eines d'oficina
Revisa la configuració de Microsoft 365, Google Workspace o el teu núvol, activa els registres d'auditoria, limita qui pot compartir fora de l'empresa i protegeix els comptes d'administració. Moltes bretxes comencen per una configuració que ningú no va canviar des del primer dia. Si necessites endreçar-ho, ho veiem en els nostres serveis de lloc de treball modern.
9. Control de proveïdors
Classifica els teus proveïdors segons l'accés i les dades que gestionen. Als crítics, exigeix-los per contracte uns mínims (MFA, còpies, notificació d'incidents dins de termini) i revisa'n els accessos periòdicament.
10. Registre, monitoratge i resposta
Desa els registres d'activitat, decideix qui vigila les alertes i tingues un pla de resposta escrit i assajat. Si no tens un equip propi les 24 hores, un servei gestionat (SOC o MDR) ho cobreix.
Com fer un pla de ciberseguretat en 90 dies
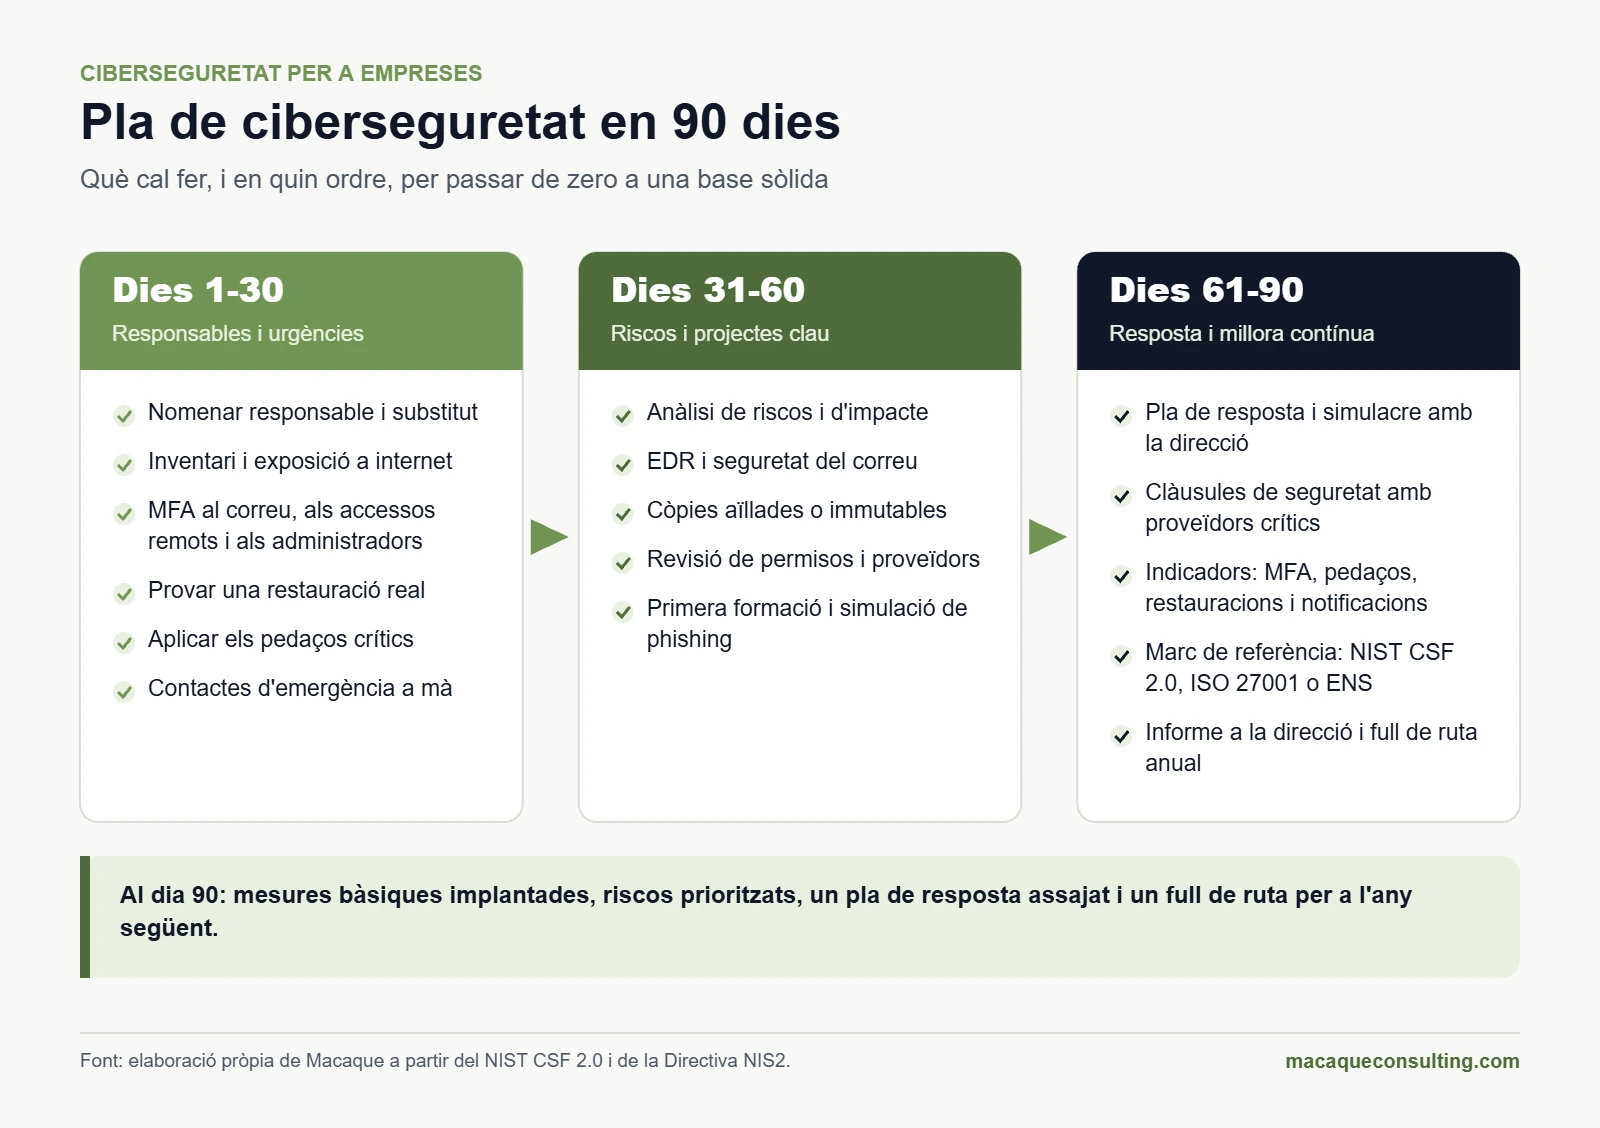
Un pla de ciberseguretat no és un document de cent pàgines: és una llista prioritzada del que es farà, qui ho farà i per a quan. Aquest és l'esquema que proposem a empreses mitjanes; s'adapta a qualsevol mida.
Dies 1 a 30: responsables i mesures urgents
Nomena un responsable de ciberseguretat i un substitut, amb accés directe a la direcció.
Fes un inventari bàsic i localitza tot el que està exposat a internet.
Activa l'MFA al correu, als accessos remots i als comptes d'administració.
Comprova que les còpies funcionen restaurant alguna cosa real.
Aplica els pedaços crítics i tanca els serveis exposats que no calguin.
Tingues a mà els contactes d'emergència: proveïdor de TI, asseguradora i el 017 de l'INCIBE.
Dies 31 a 60: anàlisi de riscos i projectes clau
Analitza els riscos: quins processos són crítics, quant de temps pots estar aturat i quines dades no pots perdre.
Desplega l'EDR i reforça la seguretat del correu.
Implanta còpies aïllades o immutables.
Revisa permisos, comptes d'antics empleats i accessos de proveïdors.
Fes la primera formació i la primera simulació de phishing.
Dies 61 a 90: resposta, proveïdors i millora contínua
Escriu el pla de resposta a incidents i fes un simulacre de taula amb la direcció.
Classifica els proveïdors crítics i afegeix clàusules de seguretat als seus contractes.
Defineix indicadors: percentatge de comptes amb MFA, dies per aplicar pedaços, restauracions provades i taxa de notificació de phishing.
Tria el marc de referència (NIST CSF 2.0, ISO 27001 o ENS) i planifica l'any següent.
Presenta a la direcció els avenços i els riscos pendents.
Pla de ciberseguretat en 90 dies per passar de zero a una base sòlida.
Quin marc de referència triar
Marc
Per a qui
Què aporta
NIST CSF 2.0
Qualsevol empresa que vulgui ordenar la seva ciberseguretat
Sis funcions (governar, identificar, protegir, detectar, respondre i recuperar) i un llenguatge comú amb la direcció. Gratuït.
ISO/IEC 27001
Empreses que necessiten demostrar la seva seguretat als clients
Sistema de gestió certificable, amb 93 controls de referència en la versió del 2022.
ENS
Sector públic i els seus proveïdors
Obligatori per treballar amb l'Administració. Certificable en les categories mitjana i alta.
CIS Controls
Equips tècnics que busquen una llista prioritzada
18 controls amb tres grups d'implantació segons la mida i els recursos. Gratuït.
Ciberseguretat segons la mida de la teva empresa
Autònoms i microempreses
L'essencial cap en una tarda: MFA a tot arreu, actualitzacions automàtiques, gestor de contrasenyes, una còpia al núvol i una altra de desconnectada, un antivirus modern i desconfiança sistemàtica davant de qualsevol canvi de compte bancari. El 017 de l'INCIBE és gratuït i també atén empreses.
Petites i mitjanes empreses
Necessites una persona responsable amb temps assignat, algú que vigili les alertes (instal·lar eines no n'hi ha prou), còpies aïllades, EDR, formació periòdica i un pla de resposta. Si ets proveïdor de grans empreses o del sector públic, prepara't per a qüestionaris de la NIS2 i requisits de l'ENS.
Empreses mitjanes i grans
Governança formal amb un CISO, propi o extern; anàlisi de riscos anual; vigilància les 24 hores; proves d'intrusió; gestió de tercers; simulacres, i informes periòdics al consell. Si el teu sector és a la NIS2, tot això serà obligació legal tan bon punt s'aprovi la llei espanyola.
Mida
Prioritats
Model habitual
Menys de 10 persones
MFA, còpies, actualitzacions i gestor de contrasenyes
Proveïdor de TI de confiança i recursos de l'INCIBE
De 10 a 49
Tot l'anterior, més EDR, formació, responsable intern i pla de resposta
Servei gestionat
De 50 a 249
Tot l'anterior, més anàlisi de riscos, SOC, control de proveïdors i NIS2 si s'hi aplica
Responsable intern, SOC extern i CISO a temps parcial
250 o més
Governança formal, proves, auditories i informes al consell
Equip propi i serveis especialitzats
Equip propi o ciberseguretat gestionada?
Poques empreses poden mantenir un equip de seguretat les 24 hores. El més habitual és combinar una persona responsable dins de l'empresa amb serveis externs:
Auditoria de ciberseguretat: una foto de l'estat actual i un pla prioritzat. És el millor punt de partida si no saps on ets, i forma part de la nostra auditoria tecnològica completa.
Proves d'intrusió (pentesting): un equip autoritzat intenta entrar com ho faria un atacant i t'explica per on ho ha aconseguit.
SOC o MDR: vigilància i resposta les 24 hores sobre els teus equips, la teva xarxa i el teu núvol.
CISO extern: direcció de la ciberseguretat a temps parcial, que fa d'interlocutor amb la direcció i amb els auditors.
Formació i simulacions de phishing per a tota la plantilla.
Com triar un proveïdor de ciberseguretat
Abans de signar, pregunta:
Qui vigila les alertes a la nit i els caps de setmana, i en quant de temps actua?
Què passa exactament si detecten un ransomware a les tres de la matinada?
Quines certificacions té (ISO 27001, ENS) i quina experiència en el teu sector?
Lliura informes que entengui la direcció, no només llistats tècnics?
On es desen les teves dades i els teus registres?
Com t'ajuda a complir la NIS2, l'ENS o DORA si t'hi apliquen?
Què inclou el preu i què es factura a part si hi ha un incident?
Assegurança de ciberriscos: què cobreix i què et demanaran
Una ciberassegurança cobreix part de les conseqüències econòmiques d'un incident: la resposta i l'anàlisi forense, la recuperació de dades i sistemes, la pèrdua de beneficis per la interrupció, la responsabilitat davant de tercers, les despeses de notificació i, segons la pòlissa, la defensa jurídica.
No substitueix la seguretat. Per contractar-la et preguntaran per l'MFA, les còpies, l'EDR, els pedaços i la formació, i si declares alguna cosa que no compleixes, la pòlissa pot no cobrir-te. Revisa exclusions, franquícies, terminis de comunicació i si el seu servei de resposta funciona de debò les 24 hores.
Què cal fer davant d'un ciberatac: les primeres 72 hores
El que facis en les primeres hores decideix quant perdràs. Tingues aquest pla imprès: pot ser que durant l'incident no tinguis accés als teus sistemes.
Moment
Què cal fer
Primera hora
Aïlla de la xarxa els equips afectats (treu el cable o la wifi, però no els apaguis). Avisa el responsable i activa el pla de resposta. No esborris res ni paguis res.
Primeres 24 hores
Truca al teu equip de resposta i a la teva asseguradora. Conserva evidències i registres. Canvia les contrasenyes des d'un equip net. Si ets operador de serveis essencials, notifica-ho al teu CSIRT de referència.
Fins a 72 hores
Notifica-ho a l'AEPD si hi ha dades personals afectades. Presenta denúncia als Mossos d'Esquadra, la Policia Nacional o la Guàrdia Civil. Decideix què cal explicar a clients i empleats. Restaura des de còpies netes i verificades.
Després
Informe final, lliçons apreses, correcció de la causa arrel i actualització del pla.
Cal pagar el rescat?
Les autoritats recomanen no pagar: pagar no garanteix recuperar les dades ni que no les publiquin, finança nous atacs i t'assenyala com una víctima que paga. Segons Verizon, el 69 % de les organitzacions afectades ja no paga. Si tens còpies aïllades i provades, la pregunta gairebé no es planteja.
A qui cal avisar
INCIBE: al 017, per WhatsApp al 900 116 117 o per Telegram a @INCIBE017. És gratuït i confidencial, i la seva secció per a empreses inclou ajuda específica davant del ransomware.
El teu CSIRT de referència, si ets operador de serveis essencials o proveïdor de serveis digitals: INCIBE-CERT al sector privat i CCN-CERT al públic.
Agència Espanyola de Protecció de Dades: bretxes de dades personals, en un màxim de 72 hores, des de la seu electrònica.
Mossos d'Esquadra, Policia Nacional o Guàrdia Civil: denúncia del delicte.
La teva asseguradora: dins del termini de la pòlissa i abans de contractar serveis pel teu compte, si la pòlissa ho exigeix.
Clients, proveïdors i empleats: amb informació clara tan bon punt en sàpigues prou.
Ciberseguretat per sectors
Les bases són les mateixes per a tothom, però cada sector té riscos i normes pròpies:
Banca i assegurances: DORA des del 2025, a més de la NIS2. Proves de resiliència i control estricte dels proveïdors tecnològics.
Salut: dades que l'RGPD protegeix com a categoria especial i sistemes que no es poden aturar. Segons IBM, és el sector amb les bretxes més cares per tretzè any consecutiu.
Indústria: sistemes industrials antics i connectats, aturades de producció molt cares i, si fabriques productes connectats, el Reglament de ciberresiliència.
Energia i transport: sectors d'alta criticitat a la NIS2, amb obligacions reforçades i una supervisió més estricta.
Sector públic: l'ENS és obligatori per a les administracions i per als seus proveïdors.
Comerç i distribució: pagaments amb targeta (norma PCI DSS), frau en línia, robatori de comptes de clients i pics de trànsit que atrauen atacs DDoS.
Ajuts i recursos gratuïts
INCIBE, «Protege tu empresa»: guies, eines, un kit de conscienciació per a la plantilla i ajuda per notificar incidents.
Línia 017, «Tu ayuda en ciberseguridad»: gratuïta i confidencial, per telèfon, WhatsApp, Telegram o formulari web.
CCN-CERT: guies i eines per complir l'ENS.
Ajuts públics: el Kit Digital i el Kit Consulting van finançar solucions i assessorament en ciberseguretat, però les convocatòries estan tancades a novembre del 2026. Revisa també els ajuts de la Generalitat, que obre convocatòries pròpies.
Llista de comprovació de ciberseguretat per a empreses
Marca el que ja tens. Cada «no» és una tasca per al teu pla.
Hi ha una persona responsable de la ciberseguretat i la direcció revisa el tema almenys cada trimestre.
Tenim inventari d'equips, serveis al núvol, dades crítiques i proveïdors amb accés.
L'MFA està activada al correu, als accessos remots, al núvol i als comptes d'administració.
Fem servir un gestor de contrasenyes corporatiu.
Els sistemes i les aplicacions s'actualitzen en terminis definits.
No hi ha sistemes sense suport del fabricant exposats a internet.
Fem còpies 3-2-1-1-0 i hem provat de restaurar aquest trimestre.
Tots els equips i servidors tenen EDR.
El correu filtra el phishing i els adjunts perillosos, i el domini té SPF, DKIM i DMARC.
Ningú no fa servir comptes d'administrador per a la feina diària.
La xarxa està segmentada: oficina, servidors, convidats i sistemes industrials.
Els comptes de qui deixa l'empresa es donen de baixa el mateix dia.
La plantilla rep formació i simulacions de phishing.
Qualsevol pagament urgent o canvi de compte bancari es verifica per un altre canal.
Els proveïdors crítics tenen clàusules de seguretat i accés mínim.
Revisem la configuració de Microsoft 365, Google Workspace o el núvol.
Desem registres d'activitat i algú revisa les alertes.
Tenim un pla de resposta escrit i l'hem assajat.
Sabem a qui cal avisar i en quin termini: AEPD, INCIBE, asseguradora i clients.
Hi ha una política d'ús de la IA i unes eines aprovades.
Glossari ràpid de ciberseguretat
Les sigles que més sentiràs de proveïdors i auditors, explicades en dues línies.
Terme
Què és
MFA
Autenticació multifactor: a més de la contrasenya, un segon factor (una aplicació, una clau física o l'empremta).
Phishing
Engany per correu, SMS (smishing) o trucada (vishing) per robar credencials o instal·lar programari maliciós.
Ransomware
Programari maliciós que xifra els teus sistemes i demana un rescat. Avui sol robar abans les dades.
EDR
Detecció i resposta a l'endpoint: protegeix ordinadors i servidors analitzant-ne el comportament.
XDR
Evolució de l'EDR que correlaciona també el correu, la xarxa, les identitats i el núvol.
SOC
Centre d'operacions de seguretat: l'equip que vigila les alertes i respon.
MDR
Detecció i resposta gestionades: un SOC extern que vigila i actua per tu, normalment les 24 hores.
SIEM
Plataforma que centralitza i correlaciona els registres d'activitat per detectar atacs.
DMARC
Política de correu que, juntament amb SPF i DKIM, permet rebutjar els correus que suplanten el teu domini.
Zero trust
Enfocament que no dona per segura cap connexió pel fet d'estar «a dins» i ho verifica sempre.
Pentesting
Prova d'intrusió autoritzada per trobar per on podria entrar un atacant.
CSIRT o CERT
Equip de resposta a incidents. A Espanya, INCIBE-CERT (sector privat) i CCN-CERT (sector públic).
Preguntes freqüents sobre ciberseguretat per a empreses
Què és la ciberseguretat per a empreses?
És el conjunt de mesures tècniques, organitzatives i humanes que protegeixen els sistemes, les dades i l'activitat d'una empresa davant d'atacs, robatoris i errors, i que li permeten recuperar-se de pressa si alguna cosa falla.
Quina llei de ciberseguretat ha de complir la meva empresa?
Gairebé totes han de complir l'RGPD. Segons el sector i la mida, també el Reial decret llei 12/2018 i, quan es transposi, la NIS2; l'ENS si treballes per a l'Administració; DORA si ets una entitat financera, i el Reglament de ciberresiliència si vens programari o dispositius connectats.
La NIS2 ja és obligatòria a Espanya?
A novembre del 2026 encara no hi ha una llei espanyola que la transposi. Una directiva necessita una llei nacional per imposar obligacions a les empreses, de manera que avui s'aplica el Reial decret llei 12/2018. A la pràctica, els teus clients, les teves asseguradores i els teus auditors ja fan servir la NIS2 com a referència.
Quant costa la ciberseguretat per a una pime?
Depèn de la mida, del sector i del que ja tinguis. El més eficaç (MFA, pedaços, còpies i formació) és també el més barat. El que més costa és la vigilància les 24 hores, i per això se sol contractar com a servei. Compara-ho sempre amb el que et costaria estar diversos dies sense poder treballar.
Per on començo si no tinc res?
Per quatre coses aquesta mateixa setmana: MFA al correu i als accessos remots, actualitzacions al dia, una còpia de seguretat desconnectada que hagis provat de restaurar i una persona responsable. Després, segueix el pla de 90 dies d'aquesta guia.
Què faig si m'han piratejat?
Aïlla de la xarxa els equips afectats sense apagar-los, no esborris res, truca al 017 de l'INCIBE o al teu proveïdor de resposta, avisa la teva asseguradora i, si hi ha dades personals afectades, notifica-ho a l'AEPD en un màxim de 72 hores. Presenta també una denúncia.
És obligatori notificar un ciberatac?
Sí, si afecta dades personals (a l'AEPD, en 72 hores), si ets operador de serveis essencials o proveïdor de serveis digitals (al teu CSIRT de referència), si ets una entitat financera (DORA) o si fabriques productes amb elements digitals (CRA, des del setembre del 2026). En els altres casos no és obligatori, però denunciar-ho i avisar l'INCIBE ajuda.
N'hi ha prou amb un antivirus?
No. Un antivirus tradicional detecta amenaces conegudes, però els atacs actuals fan servir credencials robades i eines legítimes. Cal un EDR, MFA, pedaços, còpies aïllades i algú que revisi les alertes.
Val la pena una assegurança de ciberriscos?
Per a moltes empreses, sí, com a complement: cobreix part del cost d'un incident i sol incloure un equip de resposta. Però exigeix tenir les mesures bàsiques implantades i no evita ni l'atac ni l'aturada.
Quina diferència hi ha entre ISO 27001 i l'ENS?
ISO 27001 és una norma internacional i voluntària que certifica un sistema de gestió de la seguretat. L'ENS és un marc espanyol obligatori per al sector públic i els seus proveïdors. Comparteixen molts controls, i tenir-ne un facilita aconseguir l'altre.
Com afecta la intel·ligència artificial la ciberseguretat de la meva empresa?
En els dos sentits. Els atacants la fan servir per escriure phishing convincent, clonar veus i explotar vulnerabilitats més de pressa: segons IBM, un de cada quatre atacs maliciosos ja es recolza en IA. I les empreses que la fan servir en la seva defensa detecten i contenen abans les bretxes. El risc nou és intern: empleats que pugen dades a eines d'IA no aprovades.
CEO i cofundador de Macaque Group, grup tecnològic amb seu a Calafell (Tarragona) especialitzat en intel·ligència artificial, desenvolupament de programari i outsourcing TI. Defensa una IA «sense fum»: la que resol problemes reals de negoci, dona resultats mesurables i arriba a producció. És membre d’OdiseIA, l’observatori de l’impacte social i ètic de la intel·ligència artificial, i ha publicat a Capital Humano (Wolters Kluwer).
Certificació corresponent a Macaque Consulting Abast segons certificat.
Tractem les teves dades personals de conformitat amb el Reglament General de Protecció de Dades (RGPD) i la Llei Orgànica 3/2018 (LOPDGDD). Consulta la nostra Política de Privacitat.
Obtinguda
ISO 27701
En procés
ISO 9001
En procés
ENS ALTO
En procés
ISO 42001
En estudi
Obtinguda
ISO 27701
En procés
ISO 9001
En procés
ENS ALTO
En procés
ISO 42001
En estudi
Membres de
Parlem del teu projecte
Explica'ns què necessites i et responem en menys de 24 hores laborables.
Impulsem el teu negoci amb tecnologia i intel·ligència artificial
Assessorament personalitzat
Analitzem el teu cas i proposem solucions adaptades al teu negoci
Acompanyament continu
Des de la idea fins a l'evolució del producte
Solucions escalables
Tecnologia preparada per créixer amb tu
Disponibilitat
Dilluns - Divendres:09:00 - 19:00
Resposta en menys de 24h
Aquest lloc utilitza cookies
Fem servir cookies pròpies i opcionals. Pots acceptar-les totes, rebutjar les no essencials o configurar-les per categoria. Les categories opcionals estan desactivades per defecte i pots canviar la teva decisió en qualsevol moment des de Configurar cookies al peu de pàgina.