Què és: el Reglament (UE) 2024/1689, la primera llei integral del món sobre intel·ligència artificial. És un reglament europeu, de manera que s’aplica directament a tota la UE sense necessitat d’una llei nacional.
A qui afecta: a les empreses que desenvolupen, comercialitzen, importen, distribueixen o fan servir sistemes d’IA a la UE, encara que tinguin la seu fora.
Com funciona: classifica la IA segons el risc. Algunes pràctiques estan prohibides, els sistemes d’alt risc han de complir requisits estrictes, d’altres només tenen obligacions de transparència i la resta es poden fer servir lliurement.
Què ja és obligatori: les pràctiques prohibides i l’alfabetització en IA des del 2 de febrer de 2025. Les normes per als proveïdors de models d’IA d’ús general, com els que hi ha darrere de ChatGPT o Gemini, des del 2 d’agost de 2025. I les obligacions de transparència des del 2 d’agost de 2026.
El que ve: a partir del 2 de desembre de 2026 també queden prohibits els sistemes que generen imatges íntimes de persones reals sense el seu consentiment i els que generen material d’abús sexual infantil.
Què s’ha ajornat: l’Òmnibus Digital (Reglament (UE) 2026/1744) va endarrerir les obligacions d’alt risc. Passen al 2 de desembre de 2027 per a usos com l’ocupació, l’educació o la concessió de crèdit, i al 2 d’agost de 2028 per a la IA integrada en productes regulats, com ara joguines, ascensors o productes sanitaris.
Multes: fins a 35 milions d’euros o el 7 % de la facturació anual mundial, la xifra que sigui més alta.
A Espanya: el supervisa l’Agència Espanyola de Supervisió de la Intel·ligència Artificial (AESIA). El projecte de llei espanyol que l’havia de desplegar va decaure l’octubre de 2026 en dissoldre’s les Corts, però el reglament europeu s’aplica igualment.
Què és l’AI Act
L’AI Act és la norma amb què la Unió Europea regula com es desenvolupa, es comercialitza i es fa servir la intel·ligència artificial. En català també se’n diu Reglament d’Intel·ligència Artificial o, en el llenguatge comú, Llei d’Intel·ligència Artificial. El seu nom oficial és Reglament (UE) 2024/1689 del Parlament Europeu i del Consell, de 13 de juny de 2024, pel qual s’estableixen normes harmonitzades en matèria d’intel·ligència artificial.
Es va publicar al Diari Oficial de la UE el 12 de juliol de 2024 i va entrar en vigor l’1 d’agost de 2024, però les seves obligacions s’apliquen per fases. Com que és un reglament, i no una directiva, regeix directament als 27 estats membres: no cal que cada país el traslladi a la seva legislació.
El 27 de juliol de 2026 va entrar en vigor la seva primera gran modificació, el Reglament (UE) 2026/1744, conegut com a Òmnibus Digital sobre IA. Simplifica algunes obligacions, amplia els avantatges per a les empreses mitjanes, afegeix dues prohibicions i endarrereix l’aplicació de les normes d’alt risc.
Reglament europeu: s’aplica directament, sense transposició
Publicació al DOUE
12 de juliol de 2024
Entrada en vigor
1 d’agost de 2024
Última gran modificació
Reglament (UE) 2026/1744 (Òmnibus Digital), en vigor des del 27 de juliol de 2026
Supervisió a la UE
Oficina Europea d’IA (Comissió Europea) i autoritats nacionals
Supervisió a Espanya
AESIA (Agència Espanyola de Supervisió de la Intel·ligència Artificial)
Multa màxima
35 milions d’euros o el 7 % de la facturació anual mundial
Què vol garantir l’AI Act
El seu article 1 ho resumeix: millorar el funcionament del mercat interior i promoure una IA centrada en les persones i fiable. Per fer-ho, garanteix un alt nivell de protecció de la salut, la seguretat i els drets fonamentals davant dels efectes perjudicials de la IA, inclosos la democràcia, l’estat de dret i el medi ambient, i alhora dona suport a la innovació.
A la pràctica, persegueix tres objectius:
Protegir les persones d’usos de la IA que les puguin discriminar, manipular o vulnerar-ne els drets.
Donar seguretat jurídica amb les mateixes regles a tota la UE, perquè una empresa no s’hagi d’adaptar a 27 normatives diferents.
No frenar la innovació, amb entorns controlats de proves (sandboxes) i mesures específiques per a pimes i empreses mitjanes.
Què es considera un «sistema d’IA»
El reglament només s’aplica al que defineix com a sistema d’IA (article 3.1, traducció no oficial):
«Un sistema basat en una màquina que està dissenyat per funcionar amb diferents nivells d’autonomia i que pot mostrar capacitat d’adaptació després del desplegament, i que, per a objectius explícits o implícits, infereix de la informació d’entrada que rep la manera de generar resultats de sortida, com ara prediccions, continguts, recomanacions o decisions, que poden influir en entorns físics o virtuals.»
La clau és la capacitat d’inferir. Segons les directrius de la Comissió Europea de febrer de 2025, no són IA:
el programari que es limita a executar regles definides per persones;
el tractament bàsic de dades, com ordenar, filtrar o calcular;
els sistemes basats en heurístiques clàssiques;
les prediccions senzilles, com una mitjana històrica.
Sí que són sistemes d’IA, per exemple, un xatbot basat en un model de llenguatge, una eina que puntua currículums amb aprenentatge automàtic, un sistema de detecció de frau o un motor de recomanacions. No ho són una macro d’Excel o un càlcul de nòmines basat en regles fixes.
A qui s’aplica l’AI Act: quines empreses l’han de complir
L’AI Act no distingeix per mida ni per sector, sinó pel paper que té cada empresa respecte a un sistema d’IA. A més, té abast extraterritorial: també obliga empreses de fora de la UE si la seva IA es comercialitza aquí o si els seus resultats es fan servir a la Unió.
Els quatre rols principals
Rol
Qui és
Exemple
Proveïdor
Desenvolupa un sistema o model d’IA, o l’encarrega, i el comercialitza o el posa en servei amb el seu nom o marca, sigui de pagament o gratuït
Una empresa de programari que ven una eina de cribratge de currículums
Responsable del desplegament
Fa servir un sistema d’IA sota la seva autoritat en una activitat professional
El departament de recursos humans que fa servir aquesta eina per seleccionar personal
Importador
Empresa establerta a la UE que comercialitza un sistema d’IA d’un proveïdor de fora de la UE
Una empresa espanyola que ven a Espanya una solució d’IA desenvolupada als EUA
Distribuïdor
Qualsevol altre actor de la cadena de subministrament que posa el sistema a disposició al mercat
Un majorista o un integrador de programari
El més habitual és que una empresa sigui responsable del desplegament, perquè fa servir IA desenvolupada per altres. Però una mateixa empresa pot tenir diversos rols alhora, i cadascun comporta les seves pròpies obligacions.
Compte: pots passar d’usuari a proveïdor. L’article 25 et converteix en proveïdor d’un sistema d’alt risc si hi poses el teu nom o marca, si el modifiques de manera substancial o si en canvies la finalitat de manera que passi a ser d’alt risc. Per exemple, si fas servir un assistent d’IA d’ús general, com ara ChatGPT, per seleccionar personal.
Empreses de fora de la UE
El reglament s’aplica als proveïdors que comercialitzen IA a la UE, siguin on siguin. També als proveïdors i responsables del desplegament de fora de la UE quan els resultats del seu sistema es fan servir a la Unió. Els proveïdors estrangers de sistemes d’alt risc i de models d’ús general han de nomenar un representant autoritzat a la UE.
Què queda fora de l’AI Act
Els usos amb finalitats exclusivament militars, de defensa o de seguretat nacional.
Els sistemes i models desenvolupats i posats en servei només per a recerca i desenvolupament científics.
La recerca, les proves i el desenvolupament previs a la comercialització, excepte les proves en condicions reals.
L’ús per part de particulars en activitats personals no professionals.
La IA de codi obert, llevat que sigui d’alt risc, estigui prohibida o tingui obligacions de transparència.
Pimes i empreses mitjanes: què canvia després de l’Òmnibus
L’AI Act s’aplica a totes les empreses, però amb proporcionalitat. L’Òmnibus Digital ha estès diversos dels avantatges que ja tenien les pimes a les petites empreses de mitjana capitalització. Són les que no són pimes però tenen menys de 750 treballadors i una facturació de fins a 150 milions d’euros o un balanç de fins a 129 milions.
Els seus avantatges principals:
Multes amb un límit reduït: s’aplica la xifra més baixa entre el percentatge i l’import fix.
Documentació tècnica simplificada i un sistema de gestió de la qualitat proporcionat a la seva mida.
Accés prioritari als sandboxes d’IA.
Suport públic per a l’alfabetització en IA, amb una atenció especial a les pimes.
Si la teva empresa té entre 250 i 749 treballadors, probablement entra en aquesta nova categoria i convé comprovar-ho.
Els quatre nivells de risc de l’AI Act
L’AI Act no regula la tecnologia, sinó l’ús que se’n fa. Per això una mateixa eina pot ser de risc mínim en un departament i d’alt risc en un altre: un model de llenguatge que resumeix correus no té les mateixes obligacions que aquest mateix model puntuant candidats.
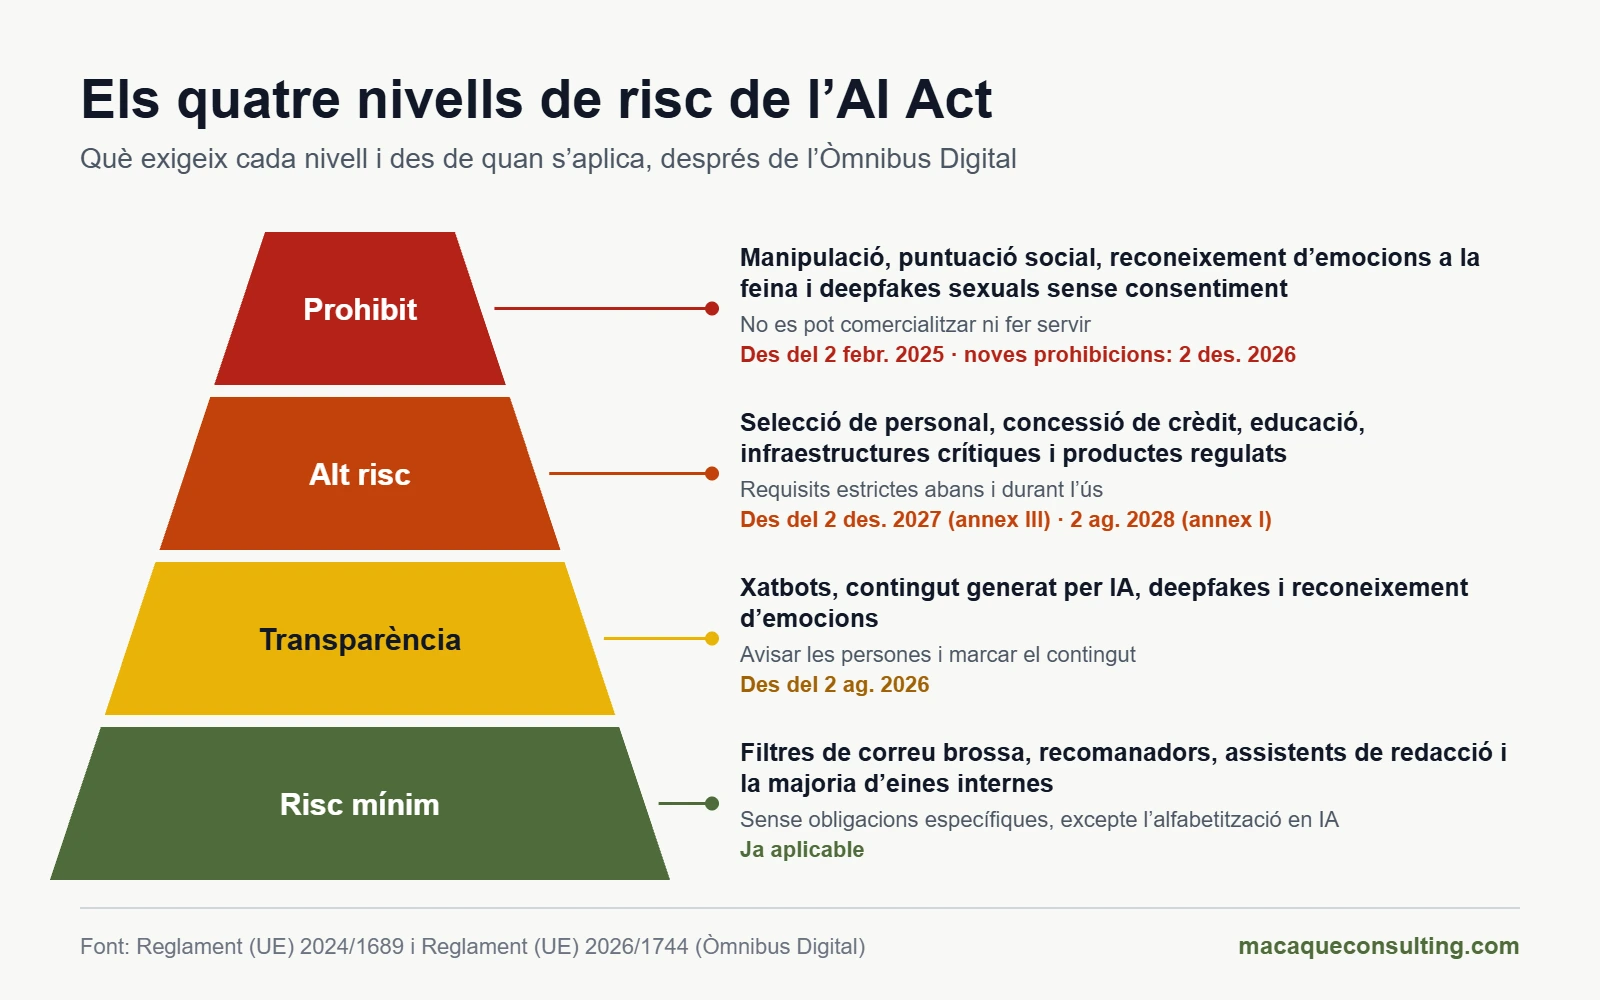
Els quatre nivells de risc de l’AI Act i des de quan s’aplica cadascun després de l’Òmnibus Digital.
El reglament ordena els usos en quatre nivells:
Nivell
Què inclou
Què exigeix
Des de quan
Prohibit
Manipulació, puntuació social, reconeixement d’emocions a la feina i deepfakes sexuals sense consentiment, entre d’altres
No es pot comercialitzar ni fer servir
2 de febrer de 2025; les dues prohibicions noves, el 2 de desembre de 2026
Alt risc
Selecció de personal, concessió de crèdit, educació, infraestructures crítiques i components de seguretat de productes regulats
Requisits estrictes abans de comercialitzar i durant l’ús
2 de desembre de 2027 (annex III) i 2 d’agost de 2028 (annex I)
Transparència
Xatbots, contingut generat per IA, deepfakes i reconeixement d’emocions
Informar les persones i marcar el contingut
2 d’agost de 2026
Risc mínim
Filtres de correu brossa, recomanadors, assistents de redacció i la majoria d’eines internes
Cap obligació específica més enllà de l’alfabetització en IA
Ja aplicable
Un mateix sistema pot acumular obligacions de diversos nivells. Un xatbot que decideix si una persona té accés a un préstec és d’alt risc i, a més, ha d’avisar que és una IA.
Pràctiques prohibides (article 5)
Des del 2 de febrer de 2025 està prohibit comercialitzar, posar en servei o fer servir sistemes d’IA que:
Facin servir tècniques subliminars, manipuladores o enganyoses que alterin de manera important el comportament d’una persona i li causin, o li puguin causar, un perjudici considerable.
S’aprofitin de vulnerabilitats degudes a l’edat, la discapacitat o la situació social o econòmica.
Puntuïn les persones pel seu comportament social o els seus trets personals (puntuació social) quan això comporti un tracte perjudicial injustificat o desproporcionat.
Avaluïn el risc que algú cometi un delicte basant-se únicament en el seu perfil o en els seus trets de personalitat.
Creïn o ampliïn bases de dades de reconeixement facial amb imatges extretes de manera indiscriminada d’internet o de càmeres de videovigilància.
Infereixin les emocions d’una persona a la feina o en centres educatius, excepte per motius mèdics o de seguretat.
Classifiquin les persones per les seves dades biomètriques per deduir-ne la raça, les opinions polítiques, l’afiliació sindical, les conviccions religioses o filosòfiques, la vida sexual o l’orientació sexual.
Identifiquin persones a distància i en temps real amb dades biomètriques en espais públics amb finalitats policials, excepte en casos molt delimitats, com buscar víctimes d’un segrest o prevenir una amenaça terrorista imminent.
L’Òmnibus Digital afegeix dues prohibicions que s’apliquen des del 2 de desembre de 2026: els sistemes que generen o manipulen imatges, vídeos o àudios íntims o sexualment explícits d’una persona identificable sense el seu consentiment, i els que generen material d’abús sexual infantil. Afecta tant les eines creades per fer-ho com la IA generativa sense salvaguardes raonables per impedir-ho. A qui només fa servir l’eina, la prohibició l’afecta quan la utilitza amb aquesta finalitat.
Exemple a l’empresa: un programari de videoentrevistes que analitza la cara del candidat per deduir-ne l’entusiasme o el nerviosisme entra en la prohibició de reconèixer emocions a la feina. La Comissió Europea va publicar el febrer de 2025 unes directrius amb exemples de cada pràctica prohibida.
Sistemes d’alt risc (article 6 i annexos I i III)
Un sistema d’IA és d’alt risc per una d’aquestes dues vies:
Productes regulats (annex I): la IA és un component de seguretat d’un producte, o és el mateix producte, dels que ja tenen normativa europea amb avaluació d’un tercer, com ara joguines, ascensors, equips radioelèctrics o productes sanitaris. Les seves obligacions s’apliquen des del 2 d’agost de 2028. La maquinària i els vehicles segueixen una altra via: els requisits d’IA s’incorporen a la seva pròpia normativa sectorial, i l’Òmnibus hi va traslladar el Reglament de màquines.
Usos sensibles (annex III): la IA es fa servir en algun dels vuit àmbits de la taula. Les seves obligacions s’apliquen des del 2 de desembre de 2027.
Àmbit de l’annex III
Exemples
Biometria
Identificació biomètrica a distància (no la simple verificació d’identitat), categorització biomètrica i reconeixement d’emocions on no estigui prohibit
Infraestructures crítiques
Components de seguretat en el trànsit, el subministrament d’aigua, gas, calefacció o electricitat i les infraestructures digitals crítiques
Educació i formació
Decidir admissions, avaluar resultats, assignar el nivell educatiu i vigilar exàmens
Ocupació i gestió de persones
Publicar ofertes dirigides, filtrar currículums, avaluar candidats, decidir ascensos o acomiadaments, repartir tasques i supervisar el rendiment
Serveis essencials
Concedir prestacions públiques, avaluar la solvència (excepte per detectar frau), fixar riscos i preus en assegurances de vida i salut, i classificar trucades d’emergència
Aplicació de la llei
Avaluar el risc de ser víctima d’un delicte, valorar la fiabilitat de les proves o elaborar perfils en investigacions
Migració, asil i fronteres
Avaluar riscos de seguretat o examinar sol·licituds d’asil, visat o residència
Justícia i processos democràtics
Ajudar els jutges a interpretar fets i normes, o influir en el resultat d’unes eleccions
L’excepció de l’article 6.3. Un sistema de l’annex III no es considera d’alt risc si no comporta un risc important perquè només:
fa una tasca procedimental limitada;
millora el resultat d’una activitat humana ja acabada;
detecta patrons o desviacions en decisions anteriors, sense substituir ni influir en la valoració humana sense una revisió adequada; o
fa una tasca preparatòria d’una avaluació.
L’excepció no val mai si el sistema elabora perfils de persones. I qui l’aplica ha de documentar la seva avaluació abans de comercialitzar el sistema i registrar-lo a la base de dades de la UE: la Comissió va proposar suprimir aquest registre a l’Òmnibus, però la proposta no va prosperar.
Exemple: una eina que només ordena per data els currículums rebuts pot acollir-se a l’excepció; una que els puntua i descarta candidats, no.
Per resoldre els casos dubtosos, la Comissió va publicar el maig de 2026 un esborrany de directrius sobre la classificació d’alt risc, amb exemples de sistemes que ho són, que no ho són i casos límit. La versió definitiva s’espera per a finals de 2026.
Transparència (article 50)
Des del 2 d’agost de 2026, aquests usos obliguen a informar:
Xatbots i assistents: la persona ha de saber que parla amb una IA, llevat que sigui evident.
IA que genera contingut: el proveïdor ha de marcar els textos, imatges, àudios i vídeos generats en un format llegible per màquines, perquè es pugui detectar que són artificials. Els sistemes que ja eren al mercat abans del 2 d’agost de 2026 tenen fins al 2 de desembre de 2026 per fer-ho.
Deepfakes: qui publica imatges, àudios o vídeos que imiten persones, llocs o fets reals ha d’indicar que estan generats o manipulats amb IA. En obres artístiques, satíriques o de ficció n’hi ha prou amb una indicació que no faci malbé l’obra.
Textos d’interès públic: qui publica textos generats amb IA per informar sobre assumptes d’interès públic ho ha d’indicar, llevat que una persona els hagi revisat i algú n’assumeixi la responsabilitat editorial.
Reconeixement d’emocions i categorització biomètrica: cal informar les persones exposades.
La Comissió va publicar el juliol de 2026 unes directrius sobre aquestes obligacions i, al juny, un codi de bones pràctiques sobre el marcatge i l’etiquetatge del contingut generat per IA, amb icones comunes de la UE per indicar-ho.
Risc mínim
És on hi ha la majoria de la IA que fan servir les empreses: filtres de correu brossa, recomanadors de productes, assistents per redactar o resumir, traducció automàtica o manteniment predictiu que no actua com a component de seguretat. No té obligacions específiques més enllà de l’alfabetització en IA de l’article 4, tot i que el reglament anima a adoptar codis de conducta voluntaris.
Com classificar un sistema d’IA en cinc preguntes
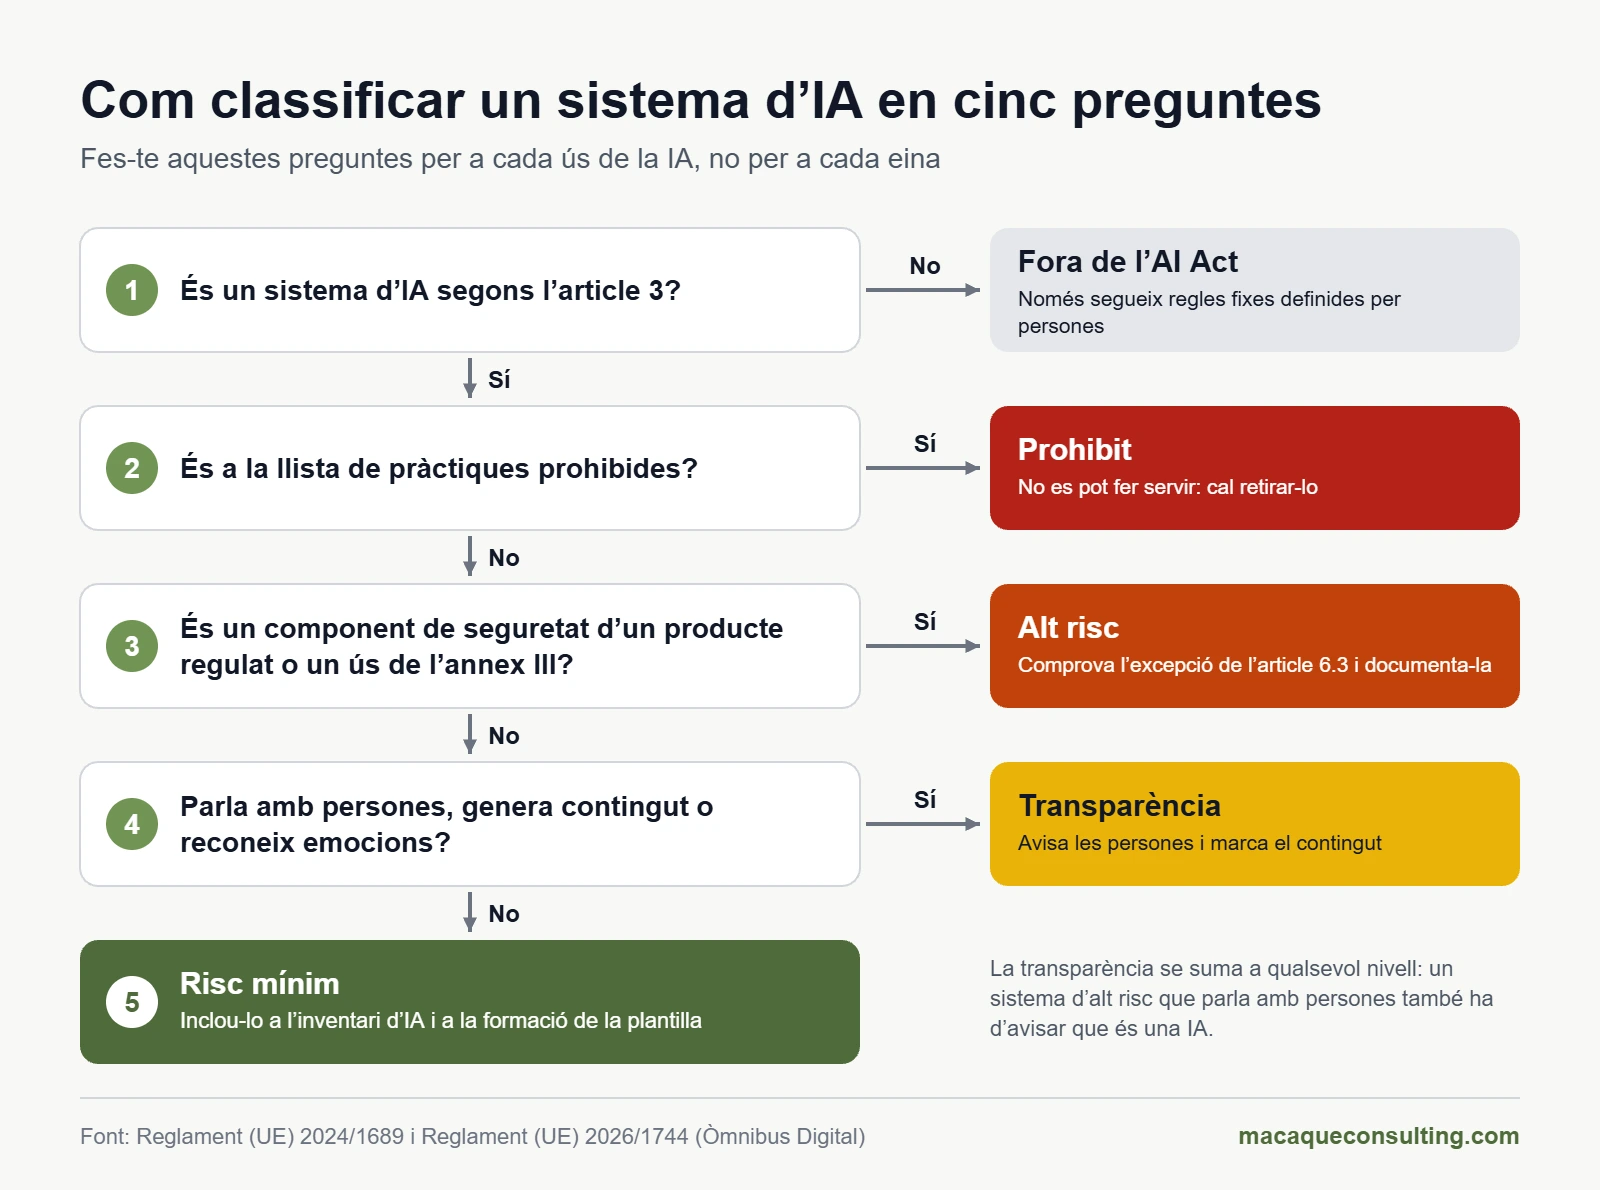
Cinc preguntes per saber en quin nivell de risc és cada ús de la IA a la teva empresa.
És un sistema d’IA? Si només segueix regles fixes definides per persones, no ho és i l’AI Act no s’hi aplica.
És a la llista de pràctiques prohibides? Si és així, no es pot fer servir i cal retirar-lo.
És un component de seguretat d’un producte regulat o el seu ús és a l’annex III? Aleshores, en principi, és d’alt risc. Si és de l’annex III, comprova si encaixa en l’excepció de l’article 6.3 i documenta la decisió.
Parla amb persones, genera contingut, crea deepfakes o reconeix emocions? Té obligacions de transparència, sigui quin sigui el seu nivell de risc.
Res del que s’ha dit abans? És de risc mínim. Inclou-lo al teu inventari de sistemes d’IA i a la formació de la plantilla.
La classificació es fa per ús, no per eina: ChatGPT per redactar correus és de risc mínim, però el mateix model fet servir per descartar candidats és d’alt risc.
Models d’IA d’ús general: ChatGPT, Copilot, Gemini i la teva empresa
Els models d’IA d’ús general són els que, entrenats amb quantitats enormes de dades, serveixen per a tasques molt diferents: escriure, resumir, traduir, programar o crear imatges. Són, per exemple, els models que hi ha darrere de ChatGPT, Gemini, Claude o Copilot. Segons les directrius que va publicar la Comissió el juliol de 2025, com a referència es considera d’ús general un model entrenat amb més de 10²³ operacions de càlcul (FLOP) que pot generar llenguatge, imatges o vídeo a partir de text.
Quines obligacions tenen els seus proveïdors
Les obligacions recauen sobre qui desenvolupa el model, com OpenAI, Google, Anthropic, Meta o Mistral, i s’apliquen des del 2 d’agost de 2025:
Documentació tècnica del model, a disposició de l’Oficina d’IA i de les autoritats.
Informació per a les empreses que integren el model en els seus productes.
Una política per respectar els drets d’autor de la UE, inclosa la reserva de qui no vol que les seves obres es facin servir per entrenar.
Un resum públic de les dades d’entrenament, amb la plantilla de la Comissió.
Es presumeix que els models més potents, entrenats amb més de 10²⁵ FLOP, tenen risc sistèmic. A més, han d’avaluar el model amb proves adversàries, mitigar-ne els riscos, notificar els incidents greus a l’Oficina d’IA i garantir-ne la ciberseguretat.
El codi de bones pràctiques que va publicar la Comissió el juliol de 2025 és la via voluntària per demostrar que es compleixen aquestes obligacions. Els models que ja eren al mercat abans del 2 d’agost de 2025 tenen fins al 2 d’agost de 2027 per adaptar-se, i la Comissió pot multar els proveïdors des del 2 d’agost de 2026.
Què significa per a l’empresa que els fa servir
Si la teva empresa fa servir ChatGPT, Copilot o Gemini, no és proveïdora del model: és responsable del desplegament d’un sistema d’IA. Les seves obligacions depenen de l’ús que en faci:
Ús
El teu paper
Què t’exigeix
La plantilla el fa servir per redactar, resumir o programar
Responsable del desplegament
Alfabetització en IA i una política d’ús, sense oblidar el RGPD amb les dades personals que s’hi introdueixen
Xatbot d’atenció al client amb un model de tercers
Responsable del desplegament, i proveïdor del sistema si l’ofereixes amb la teva marca
Avisar que és una IA (article 50)
Imatges o vídeos per a campanyes de màrqueting
Responsable del desplegament
Indicar els deepfakes; el marcatge tècnic correspon al proveïdor de l’eina
Filtrar o puntuar currículums
Proveïdor d’un sistema d’alt risc: en donar-li aquesta finalitat, l’article 25 et converteix en proveïdor
Les obligacions del proveïdor d’alt risc i les de l’article 26, des del 2 de desembre de 2027
Reentrenar el model amb més d’un terç del càlcul que es va fer servir per entrenar-lo
Proveïdor del model modificat
Documentació, drets d’autor i resum de dades, només sobre la modificació
Vendre un producte propi que integra el model
Proveïdor del sistema d’IA
Les obligacions del seu nivell de risc
Connectar el model als teus documents, el que es coneix com a RAG, no implica reentrenar-lo, i un ajust fi lleuger amb les teves dades rarament s’acosta a aquest terç del càlcul. Per això, en la majoria de casos, no et converteix en proveïdor del model. Abans d’integrar IA generativa en un procés, convé tenir clar en quina fila de la taula ets.
Obligacions segons el teu paper
El que et toca depèn del teu paper i del nivell de risc de cada sistema. La majoria de les empreses són responsables del desplegament de sistemes de risc mínim, de manera que les seves obligacions són lleugeres. Les càrregues fortes es concentren en qui desenvolupa o comercialitza sistemes d’alt risc.
Totes les empreses: alfabetització en IA (article 4)
Des del 2 de febrer de 2025, proveïdors i responsables del desplegament havien de garantir que la seva plantilla tingués un nivell suficient d’alfabetització en IA. L’Òmnibus Digital va reformular l’article amb efectes des del 27 de juliol de 2026: ara han d’adoptar mesures per donar suport a l’alfabetització en IA del seu personal, sense que s’exigeixi assolir un nivell concret. Continua sent obligatori, i la Comissió i els estats membres l’han de promoure, amb una atenció especial a les pimes.
Què cal fer a la pràctica:
Saber qui fa servir IA a l’empresa i per a què.
Formar cada perfil segons l’ús que en fa: riscos, verificació de resultats, protecció de dades i el bàsic de l’AI Act.
Aprovar una política interna d’ús de la IA.
Guardar evidències de la formació, com ara materials i assistència. El reglament no exigeix cap certificat.
Si fas servir un sistema d’alt risc (article 26)
El responsable del desplegament d’un sistema d’alt risc ha de:
Fer-lo servir segons les instruccions del proveïdor.
Encarregar la supervisió humana a persones amb la competència, la formació i l’autoritat necessàries.
Assegurar-se que les dades d’entrada que controla són pertinents i prou representatives.
Vigilar-ne el funcionament i, si detecta un risc, avisar el proveïdor i l’autoritat i suspendre’n l’ús. Els incidents greus també es notifiquen.
Conservar els registres que genera el sistema durant almenys sis mesos.
Informar els representants dels treballadors i la plantilla afectada abans de fer-lo servir a la feina.
Informar les persones quan el sistema pren decisions sobre elles o ajuda a prendre-les. Tenen dret a una explicació (article 86).
A més, els organismes públics, les empreses privades que presten serveis públics i qui fa servir IA per avaluar la solvència o fixar preus en assegurances de vida i salut han de fer una avaluació d’impacte en els drets fonamentals abans del primer ús (article 27).
Aquestes obligacions s’apliquen des del 2 de desembre de 2027 per als usos de l’annex III i des del 2 d’agost de 2028 per a la IA integrada en productes regulats.
Si desenvolupes o comercialitzes un sistema d’alt risc (proveïdor)
El proveïdor carrega amb la major part de les obligacions. Abans de comercialitzar el sistema ha de complir aquests requisits:
Requisit
Què vol dir
Article
Gestió de riscos
Identificar, avaluar i reduir els riscos durant tota la vida del sistema
9
Dades i governança de dades
Dades d’entrenament, validació i prova pertinents, representatives i, tant com sigui possible, sense errors ni biaixos
10
Documentació tècnica
Demostrar que el sistema compleix; simplificada per a pimes i empreses mitjanes
11
Registres automàtics
Que el sistema deixi rastre del seu funcionament
12
Transparència i instruccions
Que qui el fa servir sàpiga com funciona, quins límits té i com supervisar-lo
13
Supervisió humana
Dissenyar-lo perquè una persona el pugui vigilar, entendre i intervenir-hi
14
Precisió, solidesa i ciberseguretat
Nivells adequats, declarats i mantinguts en el temps
15
Gestió de la qualitat
Polítiques i procediments documentats
17
Avaluació de la conformitat i marcatge CE
Comprovar el compliment, emetre la declaració UE de conformitat i posar el marcatge CE
43, 47 i 48
Registre
Inscriure el sistema a la base de dades de la UE
49
Seguiment després de la comercialització
Vigilar el sistema al mercat i notificar els incidents greus
72 i 73
Les dades són la base de gairebé tots aquests requisits. L’Òmnibus va afegir l’article 4 bis, que permet, de manera excepcional, tractar categories especials de dades personals per detectar i corregir biaixos. Sense una bona governança de les dades és molt difícil demostrar que un sistema compleix l’article 10.
Importadors i distribuïdors (articles 23 i 24)
Abans de posar un sistema d’alt risc al mercat, han de comprovar que porta el marcatge CE, la declaració UE de conformitat i les instruccions d’ús, i que el proveïdor ha complert les seves obligacions. Si tenen motius per pensar que no compleix, no el poden comercialitzar fins que es corregeixi. I si hi posen la seva marca o en canvien la finalitat, passen a ser proveïdors (article 25).
Calendari de l’AI Act: totes les dates clau
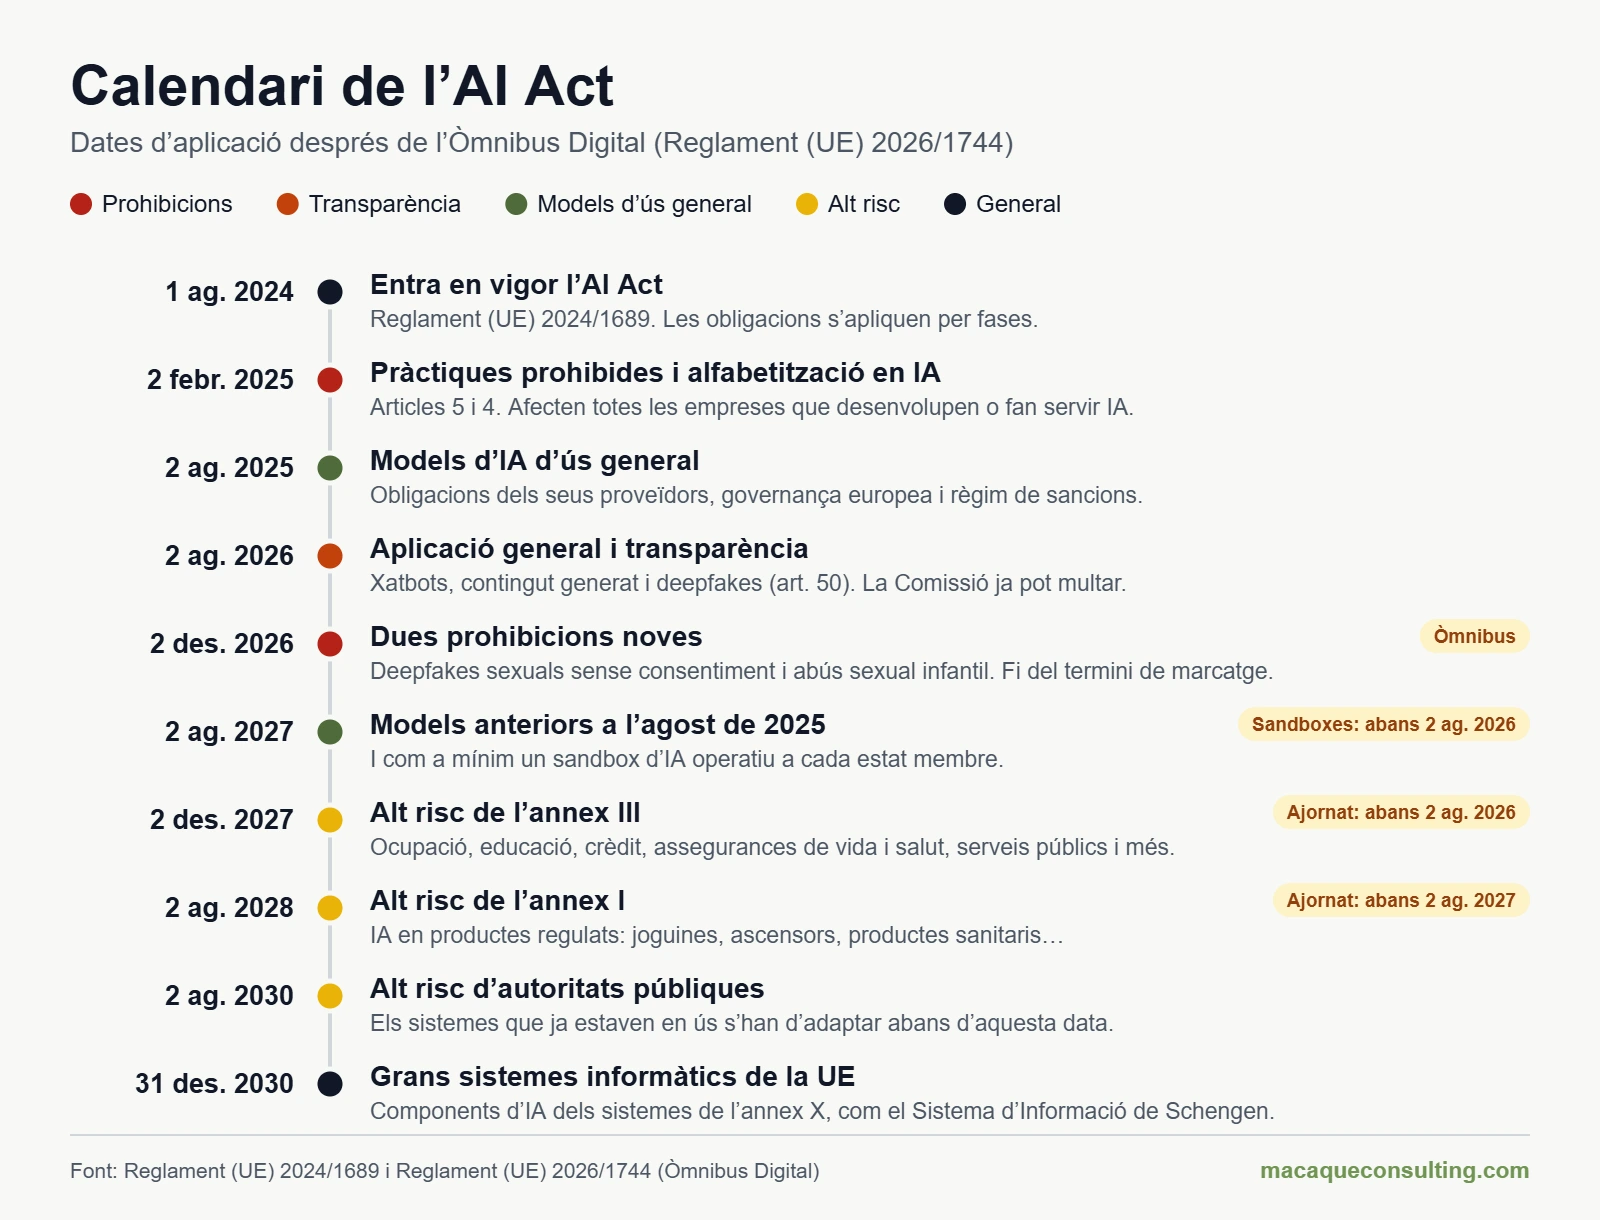
L’AI Act no s’aplica de cop, sinó per fases, i l’Òmnibus Digital en va canviar diverses dates. Aquest és el calendari vigent: el que ja és obligatori i el que arriba els pròxims anys.
Calendari de l’AI Act després de l’Òmnibus Digital, amb les dates que es van ajornar.
Data
Què comença a aplicar-se
A qui afecta
1 d’agost de 2024
Entrada en vigor del reglament
Encara a ningú: obre els terminis d’aplicació
2 de febrer de 2025
Pràctiques prohibides (article 5) i alfabetització en IA (article 4)
Totes les empreses que desenvolupen o fan servir IA
2 d’agost de 2025
Obligacions dels models d’IA d’ús general, governança europea, autoritats nacionals i règim de sancions
Proveïdors de models i estats membres
2 d’agost de 2026
Aplicació general, amb les obligacions de transparència (article 50), i poder de la Comissió per multar els proveïdors de models
Qui fa servir xatbots o publica contingut generat i deepfakes; proveïdors de models
2 de desembre de 2026
Dues prohibicions noves i fi del termini per marcar el contingut dels sistemes generatius que ja eren al mercat
Proveïdors i usuaris d’IA generativa
2 d’agost de 2027
Models d’ús general comercialitzats abans del 2 d’agost de 2025 i, com a mínim, un sandbox d’IA operatiu a cada estat
Proveïdors de models i estats membres
2 de desembre de 2027
Sistemes d’alt risc de l’annex III
Proveïdors i responsables del desplegament en ocupació, educació, crèdit, assegurances de vida i salut, serveis públics i la resta d’àmbits de l’annex
2 d’agost de 2028
Sistemes d’alt risc de l’annex I
Fabricants i proveïdors de productes regulats que integren IA
2 d’agost de 2030
Adaptació dels sistemes d’alt risc que ja feien servir les autoritats públiques
Administracions públiques i els seus proveïdors
31 de desembre de 2030
Components d’IA dels grans sistemes informàtics de la UE (annex X)
Institucions de la UE i estats membres
Què va canviar l’Òmnibus Digital en el calendari
Les obligacions d’alt risc de l’annex III passen del 2 d’agost de 2026 al 2 de desembre de 2027, i les de l’annex I, del 2 d’agost de 2027 al 2 d’agost de 2028.
Són dates fixes. La Comissió havia proposat vincular-les a la disponibilitat de normes tècniques, però el text final va descartar aquest mecanisme.
El termini perquè cada estat tingui un sandbox d’IA operatiu es retarda un any, fins al 2 d’agost de 2027.
La transparència no es va ajornar: regeix des del 2 d’agost de 2026. Només el marcatge del contingut dels sistemes que ja eren al mercat té marge fins al 2 de desembre de 2026.
S’hi afegeixen dues prohibicions, aplicables des del 2 de desembre de 2026.
Sistemes que ja eren al mercat
L’article 111 regula la transició. Un sistema d’alt risc comercialitzat abans que se li apliquin les obligacions només les haurà de complir si després pateix canvis importants en el disseny. Hi ha dues excepcions: els sistemes que fan servir les autoritats públiques, que s’han d’adaptar abans del 2 d’agost de 2030, i les pràctiques prohibides, que afecten tots els sistemes, antics o nous.
Que una obligació s’ajorni no vol dir que es pugui esperar. Adaptar un sistema d’alt risc exigeix documentació, dades de qualitat, proves i supervisió humana, i això porta mesos. A més, les normes tècniques que ajuden a demostrar el compliment encara s’estan publicant.
Sancions i multes de l’AI Act
L’AI Act fixa multes màximes en tres graons, segons la gravetat de la infracció, i un règim propi per als proveïdors de models d’ús general. En cada cas s’aplica la xifra més alta entre l’import fix i el percentatge de la facturació anual mundial de l’exercici anterior.
Infracció
Multa màxima
Exemple
Comercialitzar o fer servir una pràctica prohibida (article 5)
35 milions d’euros o el 7 % de la facturació
Analitzar les emocions dels candidats en una entrevista de feina
Incomplir altres obligacions, com les d’alt risc o les de transparència
15 milions d’euros o el 3 %
Fer servir un sistema d’alt risc sense supervisió humana o no avisar que un xatbot és una IA
Donar informació incorrecta, incompleta o enganyosa a les autoritats o als organismes notificats
7,5 milions d’euros o l’1 %
Respondre a un requeriment amb documentació que no correspon al sistema
Incompliments dels proveïdors de models d’ús general (article 101)
15 milions d’euros o el 3 %, imposada per la Comissió
No lliurar a l’Oficina d’IA la documentació tècnica del model
Per a les pimes, incloses les startups, i per a les petites empreses de mitjana capitalització, la regla s’inverteix i s’aplica la xifra més baixa. Per exemple, una pime que facturi 20 milions d’euros i faci servir una pràctica prohibida s’enfronta a un màxim d’1,4 milions, el 7 % de la seva facturació, i no a 35 milions.
Com es calcula la multa
L’autoritat valora totes les circumstàncies del cas (article 99.7), entre les quals:
la naturalesa, la gravetat i la durada de la infracció, el nombre de persones afectades i el dany patit;
la mida de l’empresa, la seva facturació i la seva quota de mercat;
si hi va haver intenció o negligència i el grau de responsabilitat, segons les mesures tècniques i organitzatives que s’havien adoptat;
les mesures per reduir el dany i la cooperació amb l’autoritat;
si la mateixa empresa va comunicar la infracció i si ja se li van imposar altres multes pels mateixos fets.
A més de multar, l’autoritat pot exigir que es corregeixi el sistema, restringir-ne l’ús o retirar-lo del mercat. En el cas de les administracions públiques, cada estat decideix si se’ls poden imposar multes i en quina mesura (article 99.8). I qualsevol persona o empresa que cregui que un sistema incompleix el reglament pot presentar una reclamació davant l’autoritat (article 85).
Qui imposa les multes
Les autoritats nacionals de vigilància del mercat: la gran majoria de les infraccions.
La Comissió Europea, a través de l’Oficina d’IA: els incompliments dels proveïdors de models d’ús general, des del 2 d’agost de 2026. Després de l’Òmnibus, també supervisa els sistemes d’IA basats en un model d’ús general del mateix proveïdor.
El Supervisor Europeu de Protecció de Dades: els de les institucions i els organismes de la UE (article 100).
Ja es pot multar a Espanya?
El reglament obliga cada estat a concretar el seu règim de sancions, i Espanya encara no ho ha fet: el projecte de llei que el regulava va decaure amb la dissolució de les Corts l’octubre de 2026. Mentre no hi hagi llei, el repartiment definitiu d’autoritats i el procediment sancionador continuen pendents. Les obligacions de l’AI Act, en canvi, són plenament exigibles, i la Comissió ja pot multar els proveïdors de models d’ús general.
Això no deixa les empreses sense risc. L’Agència Espanyola de Protecció de Dades (AEPD) va recordar el juliol de 2025 que ja pot actuar, amb el RGPD, contra els sistemes d’IA prohibits que tractin dades personals. De fet, les sancions més conegudes a la IA a Europa s’han imposat amb el RGPD, com els 15 milions d’euros amb què l’autoritat italiana de protecció de dades va multar OpenAI el desembre de 2024.
L’AI Act a Espanya: AESIA, sandbox i llei pendent
Com a reglament europeu, l’AI Act s’aplica a Espanya sense necessitat d’una llei estatal. Però cada estat ha de designar les seves autoritats, fixar les sancions i organitzar els sandboxes, i en això Espanya combina una agència pionera amb una llei que continua pendent.
L’AESIA, el supervisor espanyol de la IA
L’Agència Espanyola de Supervisió de la Intel·ligència Artificial (AESIA), amb seu a la Corunya, es va crear el 2023 i va ser la primera agència d’aquest tipus a Europa. És el punt de contacte únic d’Espanya per a l’AI Act i la seva missió és supervisar-ne el compliment i orientar empreses i administracions.
El desembre de 2025 va publicar 16 guies pràctiques, elaborades a partir de l’experiència del sandbox espanyol:
dues guies introductòries, amb exemples per entendre el reglament;
tretze guies tècniques sobre els requisits d’alt risc: avaluació de la conformitat, gestió de la qualitat, gestió de riscos, vigilància humana, dades i governança de dades, transparència, precisió, solidesa, ciberseguretat, registres, vigilància postcomercialització, gestió d’incidents i documentació tècnica;
un manual d’autoavaluació amb llistes de comprovació.
No són vinculants, però ofereixen recomanacions pràctiques alineades amb el reglament mentre es completen les normes harmonitzades europees.
El sandbox espanyol d’IA
Espanya es va avançar a l’obligació europea amb el seu propi entorn controlat de proves, regulat pel Reial decret 817/2023. En aquest entorn, empreses amb sistemes d’alt risc els van adaptar als requisits del reglament amb l’acompanyament de les autoritats, i d’aquesta experiència van sortir les guies de l’AESIA. L’AI Act exigeix que cada estat tingui com a mínim un sandbox operatiu abans del 2 d’agost de 2027, i l’Òmnibus n’ha creat, a més, un d’europeu, gestionat per l’Oficina d’IA, amb accés prioritari per a pimes, startups i petites empreses de mitjana capitalització.
Què ha passat amb la llei espanyola d’IA
El Consell de Ministres va aprovar el 26 de maig de 2026 el projecte de llei orgànica per al bon ús i la governança de la intel·ligència artificial, que es va publicar al Butlletí Oficial de les Corts Generals el juny. El text va decaure amb la dissolució de les Corts, formalitzada pel Reial decret 806/2026 l’octubre, abans de les eleccions generals del 29 de novembre. Per aprovar-se, s’haurà de tornar a presentar en la nova legislatura.
El projecte situava l’AESIA al centre del sistema, com a punt de contacte únic i supervisora de la majoria dels usos, i repartia la resta entre autoritats especialitzades, com l’AEPD i les autoritats autonòmiques de protecció de dades, entre les quals l’Autoritat Catalana de Protecció de Dades, el Consell General del Poder Judicial, el Banc d’Espanya, la CNMV i la Direcció General d’Assegurances i Fons de Pensions. També dedicava un capítol al bon ús de la IA al sector públic estatal, amb un delegat d’IA a cada entitat.
Mentrestant, hi ha regles que ja són clares perquè les fixa el mateix AI Act:
En banca i assegurances, quan la IA està directament vinculada a la prestació de serveis financers, la vigilància correspon als supervisors financers (article 74.6).
En els productes de l’annex I, com ara joguines o productes sanitaris, són competents les autoritats que ja vigilen cada producte (article 74.3), algunes de les quals són autonòmiques.
L’AEPD ja pot actuar, amb el RGPD, quan un sistema d’IA tracta dades personals.
L’AI Act i altres normes: RGPD, ISO 42001, ciberseguretat i responsabilitat
L’AI Act no substitueix cap altra norma: s’hi suma. La bona notícia és que bona part de la feina feta per complir el RGPD o les normes de ciberseguretat també serveix per a l’AI Act.
Norma
Què regula
Com encaixa amb l’AI Act
RGPD
El tractament de dades personals
S’aplica alhora sempre que la IA faci servir dades personals. L’avaluació d’impacte en protecció de dades complementa l’avaluació d’impacte en els drets fonamentals de l’article 27, i l’article 22 del RGPD continua protegint davant les decisions totalment automatitzades.
ISO/IEC 42001
Un sistema de gestió de la IA, voluntari i certificable
No dona presumpció de conformitat, però ordena l’inventari, els riscos i els controls que demana l’AI Act.
Normes harmonitzades, com l’EN 18286
Especificacions tècniques europees per complir els requisits de l’AI Act
Seguir-les dona presumpció de conformitat. La primera, sobre gestió de la qualitat, es va publicar al DOUE l’octubre de 2026 i està pensada per integrar-se amb la ISO/IEC 42001 i la ISO 9001.
NIS2
La ciberseguretat de les entitats essencials i importants
Els sistemes d’IA formen part dels actius que cal protegir, i l’article 15 de l’AI Act també n’exigeix la ciberseguretat.
Reglament de ciberresiliència
La ciberseguretat dels productes amb elements digitals
Si un sistema d’alt risc compleix els seus requisits essencials, es presumeix que compleix els de ciberseguretat de l’AI Act.
DORA
La resiliència operativa digital del sector financer, des del gener de 2025
Els proveïdors d’IA al núvol són proveïdors tecnològics externs i entren en la seva gestió de riscos i en els seus contractes.
Directiva de responsabilitat per productes defectuosos
Els danys causats per productes defectuosos, que ara inclouen el programari i la IA
S’aplica als productes comercialitzats des del 9 de desembre de 2026. Incomplir requisits obligatoris de seguretat, com els de l’AI Act, ajuda a presumir que un producte és defectuós.
Estatut dels treballadors (article 64.4.d)
Els drets d’informació dels representants dels treballadors
Des del 2021, l’empresa ha d’informar el comitè d’empresa dels algoritmes i sistemes d’IA que influeixen en les condicions de treball. S’afegeix al deure d’informar de l’article 26 de l’AI Act.
La Comissió va retirar el 2025 la seva proposta de directiva sobre responsabilitat civil en matèria d’IA, de manera que els danys causats per la IA es reclamen amb la nova directiva de productes defectuosos i amb les normes nacionals de responsabilitat.
Com complir l’AI Act en 8 passos
No cal esperar al 2027 per començar. Aquests vuit passos serveixen per a empreses de qualsevol mida, i els quatre primers ja cobreixen les obligacions que són vigents.
Assigna un responsable. Nomena una persona o un petit comitè que coordini el compliment, amb representació de negoci, tecnologia, dades, legal i recursos humans.
Fes un inventari de la IA. Recull tots els sistemes d’IA que l’empresa desenvolupa, compra o fa servir, inclosa la IA integrada en eines que ja tens, com el CRM, la plataforma de selecció o el paquet ofimàtic, i la que la plantilla fa servir pel seu compte.
Classifica cada sistema i el teu paper. Aplica les cinc preguntes de la classificació per risc, identifica si ets proveïdor o responsable del desplegament i documenta cada decisió, sobretot si t’acolleixes a l’excepció de l’article 6.3.
Elimina el que està prohibit i compleix el que ja és vigent. Retira qualsevol pràctica prohibida, forma la plantilla, aprova una política d’ús de la IA i aplica la transparència en xatbots i continguts generats.
Revisa els contractes amb els teus proveïdors. Demana la documentació i les instruccions d’ús, informació sobre les dades i el model, el marcatge CE quan correspongui i compromisos sobre incidents, canvis i auditories.
Analitza les bretxes dels sistemes d’alt risc. Compara cada sistema amb els requisits dels articles 9 a 15 si ets proveïdor, o amb l’article 26 si ets responsable del desplegament, i planifica les correccions abans del 2 de desembre de 2027.
Prepara les avaluacions i la documentació. Segons el teu cas: l’avaluació de la conformitat, la documentació tècnica, l’avaluació d’impacte en els drets fonamentals, el registre a la base de dades de la UE i la informació a la plantilla.
Governa la IA de manera contínua. Vigila els sistemes en ús, gestiona els incidents, revisa l’inventari regularment i torna a avaluar cada sistema quan en canviïn l’ús, les dades o el model.
Un bon punt de partida és una auditoria d’IA independent, que inventaria els sistemes, revisa les dades, els models i els riscos, i deixa un pla d’adaptació amb prioritats.
Llista de comprovació ràpida de l’AI Act
Tenim un inventari actualitzat de tots els sistemes d’IA i de qui respon de cadascun?
Sabem quin paper tenim en cada sistema: proveïdor, responsable del desplegament, importador o distribuïdor?
Hem comprovat que no fem servir cap pràctica prohibida, incloses les dues noves de desembre de 2026?
Ha rebut la plantilla formació en IA adaptada al seu ús, i en guardem evidències?
Tenim una política interna que digui quines eines es poden fer servir, amb quines dades i per a què?
Avisen els nostres xatbots que són una IA, i etiquetem els deepfakes i els textos d’interès públic generats amb IA?
Hem identificat els sistemes d’alt risc i tenim un pla per al 2 de desembre de 2027?
Exigeixen els nostres contractes amb proveïdors d’IA la documentació i la cooperació que necessitem?
Hem coordinat l’AI Act amb el RGPD, la ciberseguretat i, si ens afecta, DORA?
Tenim un procediment per detectar, registrar i notificar incidents greus?
L’AI Act per sectors
Com que les obligacions depenen de l’ús, l’impacte de l’AI Act canvia molt d’un sector a un altre. Aquests són els casos més habituals.
Banca i finances
Avaluar la solvència o la qualificació creditícia de persones físiques és d’alt risc, excepte quan el sistema només serveix per detectar frau financer, i qui el fa servir ha de fer, a més, una avaluació d’impacte en els drets fonamentals. Les entitats supervisades compleixen part de les obligacions de gestió de la qualitat i de vigilància amb les seves normes de govern intern, i la supervisió de l’AI Act correspon als seus supervisors financers. Tot plegat conviu amb DORA i amb el RGPD. Més sobre la IA a la banca.
Assegurances
L’avaluació de riscos i la fixació de preus en les assegurances de vida i de salut de persones físiques és d’alt risc i també exigeix l’avaluació d’impacte en els drets fonamentals. En principi no ho són la tarifació d’altres rams, com l’automòbil o la llar, ni la detecció de frau en sinistres, tot i que continuen subjectes al RGPD i a la normativa d’assegurances. Els xatbots d’atenció al client han d’avisar que són una IA. Més sobre la IA a les assegurances.
Salut
El programari d’IA que és un producte sanitari de classe IIa o superior necessita l’avaluació d’un organisme notificat i, per això, és d’alt risc per la via de l’annex I: els seus requisits s’apliquen des del 2 d’agost de 2028 i es comproven dins de l’avaluació del Reglament de productes sanitaris. També són d’alt risc el triatge de pacients a urgències i els sistemes amb què les administracions decideixen l’accés a serveis sanitaris públics. I les dades de salut són una categoria especial en el RGPD. Més sobre la IA a la salut.
Sector públic
Les administracions fan servir molts sistemes de l’annex III, com els que decideixen l’accés a prestacions i serveis públics, i tenen obligacions pròpies: fer una avaluació d’impacte en els drets fonamentals abans de fer servir un sistema d’alt risc, registrar aquest ús a la base de dades de la UE i adaptar abans del 2 d’agost de 2030 els sistemes que ja tenien en marxa. Les empreses privades que presten serveis públics també han de fer aquesta avaluació d’impacte. Més sobre la IA al sector públic.
Recursos humans
Afecta qualsevol empresa amb plantilla. Els sistemes que filtren currículums, avaluen candidats o decideixen ascensos, acomiadaments o el repartiment de tasques són d’alt risc, i reconèixer les emocions dels treballadors està prohibit. Abans de fer servir un sistema d’alt risc a la feina cal informar els representants dels treballadors i la plantilla afectada, una obligació que a Espanya se suma a la de l’article 64.4.d de l’Estatut dels treballadors.
Indústria
El manteniment predictiu o la inspecció visual de qualitat solen ser de risc mínim, excepte si actuen com a component de seguretat. La IA que forma part de la seguretat d’una màquina es regirà pel Reglament de màquines, aplicable des del 20 de gener de 2027, perquè l’Òmnibus la va treure del règim general de l’AI Act per evitar una doble regulació. En canvi, vigilar amb IA el rendiment dels operaris pot ser d’alt risc. Més sobre la IA a la fabricació industrial.
Retail, màrqueting i atenció al client
Els recomanadors de productes, la segmentació de clients o la previsió de la demanda són de risc mínim. Els xatbots han d’avisar que són una IA, i les imatges o els vídeos generats que imiten persones, llocs o fets reals s’han d’identificar com a tals. El límit és la manipulació: les tècniques que distorsionen el comportament del consumidor i li causen un perjudici considerable estan prohibides. Més sobre la IA al retail i la distribució.
Preguntes freqüents sobre l’AI Act
L’AI Act ja és vigent?
Sí. Va entrar en vigor l’1 d’agost de 2024 i s’aplica per fases. Des del 2 d’agost de 2026 és d’aplicació general, tot i que les obligacions d’alt risc es van ajornar al 2 de desembre de 2027 i al 2 d’agost de 2028.
Quines empreses han de complir l’AI Act?
Totes les que desenvolupen, comercialitzen, importen, distribueixen o fan servir sistemes d’IA a la UE en la seva activitat professional, també les de fora de la UE si la seva IA es fa servir aquí. El que canvia és quant: depèn del paper de l’empresa i del risc de cada sistema.
Fer servir ChatGPT o Copilot a l’empresa obliga a alguna cosa?
Sí, tot i que poc si l’ús és de risc mínim: formar la plantilla, fixar una política d’ús i complir el RGPD amb les dades que s’hi introdueixen. Si es fa servir per decidir sobre persones, per exemple per seleccionar candidats, passa a ser d’alt risc i l’empresa assumeix obligacions de proveïdor.
Cal certificar-se en l’AI Act?
No hi ha cap certificat general de l’AI Act. Els sistemes d’alt risc necessiten una avaluació de la conformitat i el marcatge CE: en la majoria la fa el mateix proveïdor, i alguns sistemes biomètrics i els productes de l’annex I requereixen un organisme notificat. La ISO/IEC 42001 és una certificació voluntària que ajuda, però no substitueix aquestes obligacions.
Quines són les multes de l’AI Act?
Fins a 35 milions d’euros o el 7 % de la facturació anual mundial per fer servir pràctiques prohibides, fins a 15 milions o el 3 % per incomplir altres obligacions i fins a 7,5 milions o l’1 % per donar informació incorrecta. A les pimes i a les petites empreses de mitjana capitalització se’ls aplica la xifra més baixa.
Qui supervisa l’AI Act a Espanya?
L’AESIA és el punt de contacte únic i l’autoritat central, juntament amb supervisors sectorials com els financers. El projecte de llei que havia de completar el repartiment de competències i fixar les sancions va decaure l’octubre de 2026 i s’haurà de tornar a tramitar.
Què és l’Òmnibus Digital sobre IA?
És el Reglament (UE) 2026/1744, que va modificar l’AI Act amb efectes des del 27 de juliol de 2026. Ajorna les obligacions d’alt risc, afegeix dues prohibicions, estén avantatges de les pimes a les petites empreses de mitjana capitalització, reformula l’alfabetització en IA i trasllada la maquinària a la seva normativa sectorial.
L’AI Act s’aplica a empreses de fora de la UE?
Sí, si comercialitzen sistemes o models d’IA a la UE o si els resultats de la seva IA es fan servir a la Unió. Els proveïdors de sistemes d’alt risc i de models d’ús general han de nomenar un representant autoritzat a la UE.
Quina diferència hi ha entre l’AI Act i el RGPD?
El RGPD protegeix les dades personals; l’AI Act regula els sistemes d’IA segons el seu risc, tant si tracten dades personals com si no. Quan un sistema d’IA fa servir dades personals, s’apliquen tots dos alhora.
Què cal revisar abans del 2 de desembre de 2026?
Si desenvolupes o comercialitzes IA generativa, que tingui salvaguardes raonables per impedir que generi imatges íntimes de persones reals sense el seu consentiment o material d’abús sexual infantil, i que el contingut dels sistemes que ja eren al mercat abans del 2 d’agost de 2026 es marqui com a generat per IA. Si només la fas servir, que ningú de l’empresa la faci servir amb aquestes finalitats.
CEO i cofundador de Macaque Group, grup tecnològic amb seu a Calafell (Tarragona) especialitzat en intel·ligència artificial, desenvolupament de programari i outsourcing IT. Cofundador de BanAIna, plataforma de governança de la IA, i membre d’OdiseIA. Defensa una IA «sense fum»: aplicada a problemes reals de negoci i que arribi a producció. Ha publicat a Capital Humano (Wolters Kluwer).
Certificació corresponent a Macaque Consulting Abast segons certificat.
Tractem les teves dades personals de conformitat amb el Reglament General de Protecció de Dades (RGPD) i la Llei Orgànica 3/2018 (LOPDGDD). Consulta la nostra Política de Privacitat.
Obtinguda
ISO 27701
En procés
ISO 9001
En procés
ENS ALTO
En procés
ISO 42001
En estudi
Obtinguda
ISO 27701
En procés
ISO 9001
En procés
ENS ALTO
En procés
ISO 42001
En estudi
Membres de
Parlem del teu projecte
Explica'ns què necessites i et responem en menys de 24 hores laborables.
Impulsem el teu negoci amb tecnologia i intel·ligència artificial
Assessorament personalitzat
Analitzem el teu cas i proposem solucions adaptades al teu negoci
Acompanyament continu
Des de la idea fins a l'evolució del producte
Solucions escalables
Tecnologia preparada per créixer amb tu
Disponibilitat
Dilluns - Divendres:09:00 - 19:00
Resposta en menys de 24h
Aquest lloc utilitza cookies
Fem servir cookies pròpies i opcionals. Pots acceptar-les totes, rebutjar les no essencials o configurar-les per categoria. Les categories opcionals estan desactivades per defecte i pots canviar la teva decisió en qualsevol moment des de Configurar cookies al peu de pàgina.